



Освоение SOC: лучшие практики, преимущества и фреймворки для кибербезопасности
В этой статье вы узнаете:
- Что такое Центр операций безопасности (SOC) и как активное обнаружение и реагирование предотвращают утечки данных.
- Шесть столпов современных операций безопасности, которые нельзя игнорировать.
- Восемь передовой практик SOC для обеспечения будущего кибербезопасности, включая обзор и сравнение текущих моделей фреймворков.
- Почему вашей организации необходимо внедрить программу безопасности на базе передовых данных об угрозах.
- Создать внутренний SOC или аутсорсить управляемому провайдеру безопасности? Мы поможем определиться.
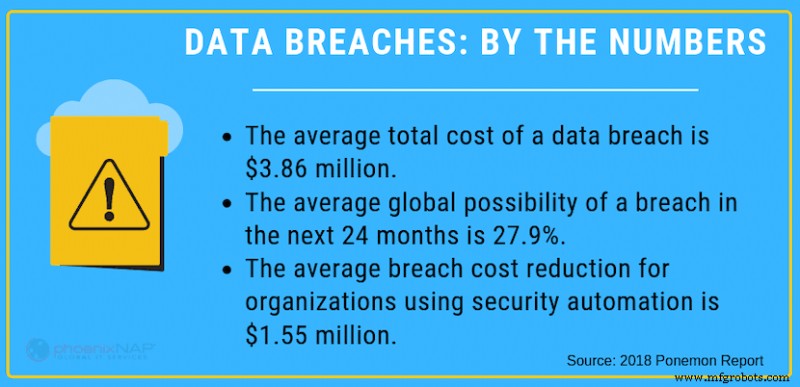
Средняя общая стоимость утечки данных в 2018 году составила 3,86 млн долларов. Поскольку бизнес всё больше полагается на технологии, кибербезопасность становится критически важной задачей.
Облачная безопасность может быть проблемой, особенно для малых и средних предприятий, у которых нет выделенной команды безопасности. Хорошая новость: существует эффективный вариант для компаний, ищущих лучший способ управления рисками безопасности — Центры операций безопасности (SOC).
В этой статье мы подробно рассмотрим, что такое SOC, какие преимущества они предлагают и как компании любого масштаба могут использовать SOC для защиты данных.
Что такое Центр операций безопасности (SOC)?
Центр операций безопасности — это команда специалистов по кибербезопасности, посвященная предотвращению утечек данных и других киберугроз. Цель SOC — круглосуточно мониторить, обнаруживать, расследовать и реагировать на все типы киберугроз.
Члены команды используют широкий спектр технологических решений и процессов. К ним относятся системы управления информационной безопасностью и событиями (SIEM), межсетевые экраны, системы обнаружения нарушений и вторжений, а также зонды. SOC применяет множество инструментов для непрерывного сканирования сети на предмет уязвимостей и угроз, устраняя их до того, как они превратятся в серьезные инциденты.
Можно представить SOC как IT-отдел, сфокусированный исключительно на безопасности, а не на обслуживании сети и других IT-задачах.
Шесть столпов современных операций SOC
Компании могут создать SOC внутри организации или аутсорсить его поставщику управляемых служб безопасности (MSSP). Для малого и среднего бизнеса, лишенного ресурсов для создания собственной команды обнаружения и реагирования, аутсорсинг SOC-провайдеру часто является наиболее рентабельным вариантом.
Через шесть столпов операций безопасности можно развить комплексный подход к кибербезопасности.
- Обеспечение осведомленности об активах. Первая задача — обнаружение активов. Инструменты, технологии, оборудование и ПО, составляющие эти активы, могут отличаться от компании к компании. Критически важно, чтобы команда полностью понимала, какие активы у нее есть для выявления и предотвращения проблем безопасности.
- Превентивный мониторинг безопасности. В кибербезопасности предотвращение всегда эффективнее реакции. Вместо реагирования на угрозы по факту, SOC обеспечивает круглосуточный мониторинг сети. Это позволяет обнаруживать вредоносную активность и предотвращать её до нанесения серьезного ущерба.
- Ведение журналов активности и коммуникаций. В случае инцидента аналитики SOC должны иметь возможность восстановить активность и коммуникации в сети, чтобы понять, что пошло не так. Команда ведет детальное управление журналами всех событий и коммуникаций в сети.
- Приоритизация оповещений безопасности. Когда происходят инциденты, команда реагирования выполняет триаж тяжести. Это позволяет SOC сосредоточиться на предотвращении и реагировании на наиболее серьезные и опасные для бизнеса оповещения.
- Модификация защиты. Эффективная кибербезопасность — процесс непрерывного улучшения. Чтобы 따라 за постоянно меняющимся ландшафтом угроз, SOC постоянно адаптирует и модифицирует защиту сети на постоянной основе.
- Обеспечение соответствия требованиям. В 2019 году нормативных требований и обязательных защитных мер по кибербезопасности больше, чем когда-либо. Помимо управления угрозами, SOC должен защищать бизнес от юридических проблем, обеспечивая соответствие последним регуляторным стандартам.
Лучшие практики Центра операций безопасности
При создании SOC для вашей организации важно следить за будущим кибербезопасности. Это позволяет разрабатывать практики, которые обеспечат безопасность в долгосрочной перспективе.
Лучшие практики SOC включают:
Расширение фокуса информационной безопасности
Облачные вычисления породили множество новых облачных процессов и драматически расширили виртуальную инфраструктуру большинства организаций. Одновременно другие технологические достижения, такие как Интернет вещей, стали более распространенными. Организации больше чем когда-либо подключены к облаку, но и подвержены угрозам сильнее. При создании SOC критически важно расширять область кибербезопасности для постоянной защиты новых процессов и технологий по мере их внедрения.
Расширение приема данных
В кибербезопасность сбор данных может быть невероятно ценным. Сбор данных об инцидентах позволяет SOC поставить их в правильный контекст и лучше идентифицировать источник проблемы. В будущем усиленный фокус на сборе большего объема данных и их структурированной организации будет критически важен для SOC.
Улучшение анализа данных
Сбор большего объема данных ценен только при их глубоком анализе и извлечении выводов. Поэтому важной практикой SOC является более глубокий и комплексный анализ доступных данных. Фокус на лучшем анализе данных безопасности усилит способность команды принимать более обоснованные решения по защите сети.
Использование автоматизации безопасности
Кибербезопасность становится всё более автоматизированной. Применение лучших практик DevSecOps для выполнения рутинных и трудоемких задач освобождает команду для фокуса на более критически важных задачах. По мере развития автоматизации организации должны строить SOC, способные использовать её преимущества.
Роли и ответственность в SOC
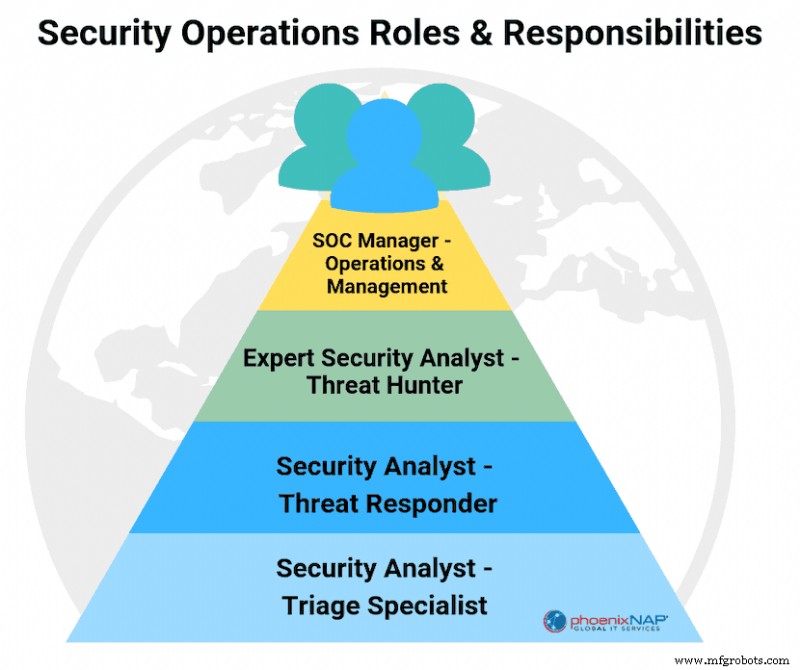
SOC состоит из нескольких членов команды, у каждого уникальные обязанности. Конкретный состав команды реагирования может варьироваться. Типичные позиции с их ролями и ответственностью:
- Менеджер SOC — руководит командой, управляет бюджетами и повестками, отчитывается перед топ-менеджментом.
- Аналитик безопасности — организует и интерпретирует данные безопасности из отчетов или аудитов SOC, обеспечивает управление рисками в реальном времени, оценку уязвимостей и разведку безопасности.
- Судебный следователь — в случае инцидента анализирует его для сбора данных, доказательств и поведенческой аналитики.
- Специалист по реагированию на инциденты — первым получает уведомление об оповещениях безопасности, проводит первичную оценку и оценку угрозы.
- Аудитор соответствия — обеспечивает соответствие всех процессов команды регуляторным стандартам.
Организационные модели SOC
Не все SOC структурированы под одной организационной моделью. Процессы и процедуры Центра операций безопасности варьируются в зависимости от множества факторов, включая уникальные потребности в безопасности.
Организационные модели Центров операций безопасности:
- Внутренний SOC — инхаус-команда специалистов по безопасности и IT, работающих внутри организации. Члены могут быть распределены по отделам или образовывать выделенный отдел безопасности.
- Внутренний виртуальный SOC — состоит из специалистов по безопасности, работающих удаленно на неполный рабочий день. Основная ответственность — реагирование на угрозы при получении оповещения.
- Ко-управляемый SOC — команда специалистов, работающих вместе с сторонним провайдером кибербезопасности. Модель объединяет полувыделенную инхаус-команду со сторонним SOC-провайдером для совместного управления.
- Командный SOC — отвечает за надзор и координацию других SOC внутри организации. Обычно встречается в крупных организациях с несколькими внутренними SOC.
- Fusion SOC — создан для надзора за усилиями более широкой IT-команды организации. Цель — руководство и помощь IT-команде в вопросах безопасности.
- Аутсорсированный виртуальный SOC — состоит из удаленных специалистов, являющихся сторонним сервисом. Предоставляет услуги безопасности организациям, не имеющим собственной команды SOC.
Используйте преимущества, предлагаемые SOC
Лицом к лицу с постоянно меняющимися угрозами, безопасность, предоставляемая Центром операций безопасности, — один из самых выгодных путей для организаций. Наличие выделенной команды специалистов по информационной безопасности, мониторящей сеть, обнаруживающей угрозы и усиливающей защиту, в значительной степени способствует сохранности конфиденциальных данных.
Если вы хотите узнать больше о преимуществах команды SOC и доступных вариантах для вашей организации, свяжитесь с нами сегодня.
Для следующего чтения мы рекомендуем ознакомиться с тем, что такое SecOps.
Облачные вычисления
- Мастеринг синтетического мониторинга: проверенные best practices для надежного SaaS & Web производительности
- Проверенные облачно-ориентированные стратегии для гибкости бизнеса и экономии затрат
- Лучшие практики безопасности Azure: основные руководства для защиты вашей облачной инфраструктуры
- Основные практики безопасности для Fog Computing
- Как COVID-19 переформировал лучшие практики цепочек поставок для устойчивости
- Понимание заказов на работу: основы и лучшие практики для управления операциями
- Безопасность IoT: Защита ваших подключенных устройств
- 50 проверенных лучших практик для эффективного управления ИТ-активами
- Идентификация активов: проверенные методы и лучшие практики для точного отслеживания
- Системы управления запасами: Определение, преимущества и лучшие практики для всех отраслей