



NSX‑V против NSX‑T: какое решение VMware SDN подходит для вашего ЦОД?
Современные центры обработки данных используют физические серверы с гипервизорами для запуска виртуальных машин. Таким образом, виртуализация принесла рентабельность и улучшенную масштабируемость. С решениями для виртуализации сети, такими как ПО VMware NSX, концепция сети приобрела новый смысл.
Модель программно-определяемых сетей (SDN) предоставляет все необходимые функции для создания сложных сетевых конфигураций. SDN обеспечивает высокую безопасность и позволяет бесшовное масштабирование без обширных физических изменений сети благодаря своей гибкой и агильной природе.
Эта статья рассматривает, что такое VMware NSX и различия между VMware NSX-V и VMware NSX-T.
VMware NSX
На рынке виртуализации VMware — одно из крупнейших имен. Компания предлагает ряд продуктов для виртуальных рабочих станций, виртуализации сети и платформ безопасности.
VMware NSX — это передовое решение SDN с двумя вариантами:
- NSX-V
- NSX-T
Что такое VMware NSX?
NSX — это решение для программно-определяемых сетей, созданное VMware для решения растущих потребностей в сетях центров обработки данных. Основная функция — обеспечить создание и управление виртуализированными сетями через NSX Manager, компонент NSX Data Center. Кроме того, VMware NSX предоставляет критически важные функции сетевой безопасности для обеспечения безопасности виртуальной среды.
С NSX изменения в базовом оборудовании не требуются. Провизионинг сети и соединение между виртуальными сетями абстрагированы от оборудования, похоже на то, как работают ВМ. NSX виртуализирует коммутаторы, маршрутизаторы, межсетевые экраны и другие сетевые сервисы со 2 по 7 уровень модели OSI.
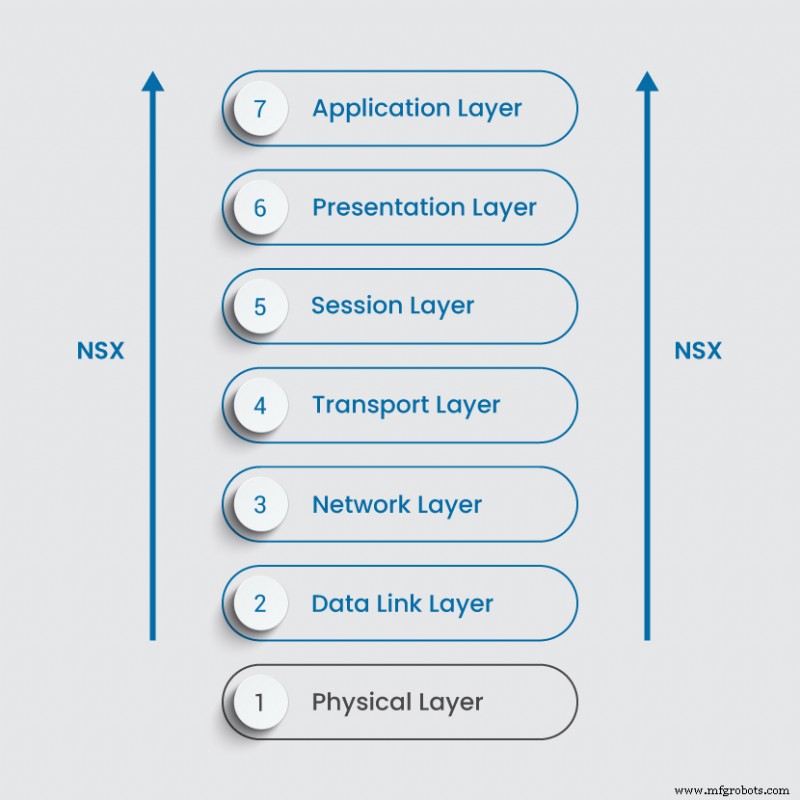
Этот процесс экономит время, усилие и затраты, позволяя крупным компаниям централизовать и автоматизировать управление и контроль сети. В зависимости от выбранного продукта, VMware NSX подходит для всех типов инфраструктуры:
- Мультиоблачные среды
- Локальные центры обработки данных (on-premises)
- Bare metal серверы
- Контейнерные рабочие нагрузки
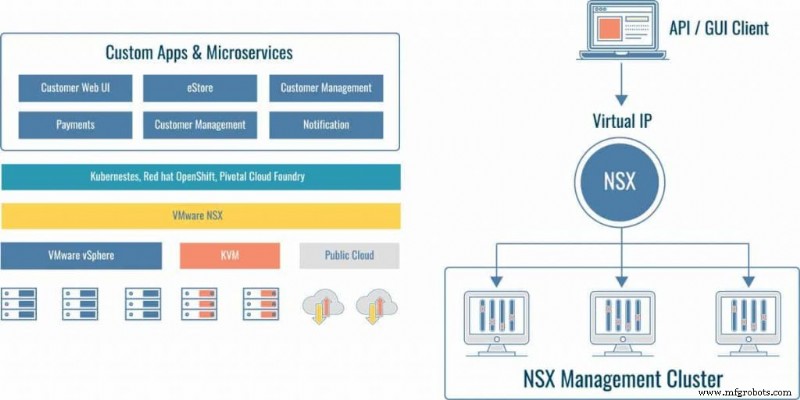
Читайте ниже, чтобы узнать различия между NSX-V и NSX-T.
Что такое NSX-V?
Архитектура NSX-V (V как в vSphere) обеспечивает переконфигурацию развертывания, быструю провизию и уничтожение виртуальных сетей по запросу. Этот продукт зависит от VMware vSphere и соединения с vCenter. После того как NSX-V связывается с vCenter, интеграция с vSphere бесшовна.
Недостаток в том, что у вас не может быть нескольких vCenter с NSX-V. Вопрос возникает: что, если у меня больше одного vCenter? В этом случае у вас должно быть несколько NSX Manager, что может быть сложным в мультиоблачных средах. Обслуживание может стать громоздким и требовательным. По мере того как компании переходят в облако для обработки рабочих нагрузок, решение VMware NSX-V оказывается непригодным для многих клиентов. Теперь более легаси-продукт VMware, NSX-V заменяется NSX-T.
Что такое NSX-T?
VMware NSX-Transformers — преемник NSX-V и предлагает опции для построения высокоагильной инфраструктуры SDN. Продукт приносит виртуализацию сети к bare-metal и контейнерным рабочим нагрузкам, мультиоблачным и мульти-гипервизорным средам. NSX-T поддерживает облачно-ориентированные приложения, стек виртуализации сети для OpenStack, Kubernetes, KVM, Docker и т.д.
Многие считают NSX-T обновлением NSX-V. Правда в том, что главная идея за обоими продуктами та же. Однако VMware построил NSX-T с нуля, и то, что под капотом, полностью отличается от NSX-V.
Главное преимущество в том, что NSX-T может быть развернут в гетерогенных средах со множеством разных компонентов. NSX-T не в рамках развертывания vCenter. Вы можете иметь несколько серверов vCenter и использовать один NSX Manager как единую панель стекла (single pane of glass) для управления вашей виртуальной сетью. Или вы не обязаны развертывать vCenter вообще. Вместо этого вы можете выбрать ESXi как операционную систему в GUI NSX-T, например.
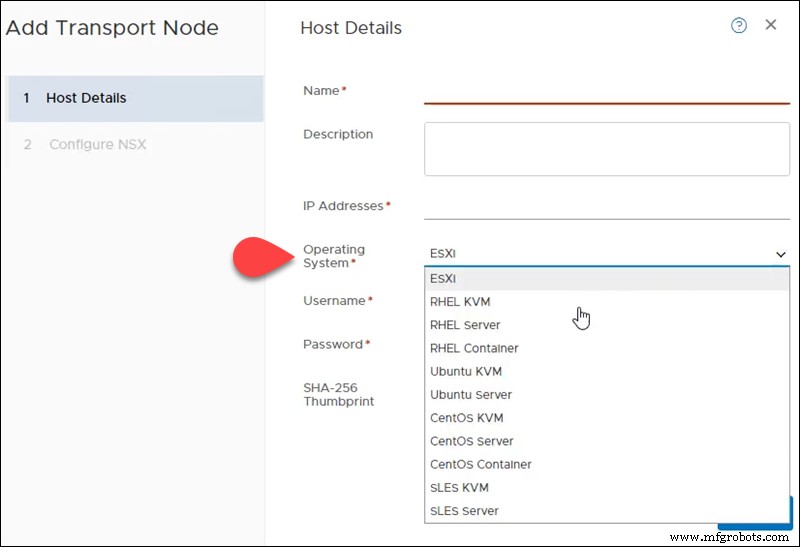
Интерфейс NSX-V vs NSX-T
Нет выделенного интерфейса NSX-V, помеченного этим именем. С установкой NSX-V идет плагин, интегрирующийся в vCenter Server. Поэтому для доступа к GUI-опциям NSX-V вы входите в ваш экземпляр vSphere и выбираете опцию Networking and Security.
Например, это раздел в vSphere Web Client для NSX-V:
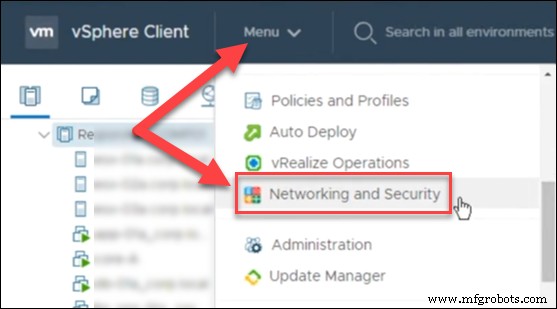
Если эта опция не появляется в вашем GUI, то учетная запись, которую вы используете, не имеет необходимых разрешений. Только пользователь, соединивший NSX Manager с vCenter Server, получает доступ Enterprise Administrator. Все остальные учетные записи имеют только сервисные права и должны быть назначены соответствующие разрешения.
NSX-T имеет свой собственный интерфейс, отделенный от vCenter, называемый NSX-T Manager. Это означает, что вам не нужно входить в vCenter для управления вашей архитектурой NSX-T.
Когда вы входите в NSX-T Manager, домашняя страница показывает обзор сети, безопасности, системы и инвентаризации, алармы и т.д.
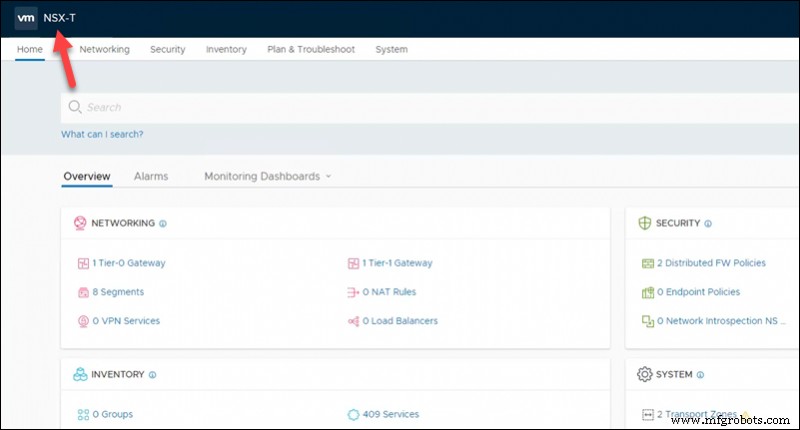
Из NSX-T Manager Web Client вы можете просматривать ваши vCenter или добавлять новые для получения инвентаризации. Именно здесь NSX-T превосходит NSX-V возможностью управлять автоматизацией сети и безопасности через несколько vCenter.
Основные компоненты NSX
Первичные компоненты VMware NSX:
- NSX Manager
- NSX Controller
- NSX Edge
NSX Manager
NSX Manager — первичный компонент, используемый для конфигурации, управления и мониторинга всех компонентов NSX через GUI. С REST API конфигурация и манипуляция объектами консистентны.
NSX Manager позволяет развертывать контроллеры, распределенные пограничные маршрутизаторы и генерировать сертификаты. В NSX-V NSX Manager работает с одним vCenter Server как одна виртуальная машина. В случае NSX-T, NSX-T Manager может быть подключен к нескольким vCenter как KVM или ESXi VM, например.
NSX Edge
VMware NSX Edge Services Gateway (ESG) — часть VMware vCenter Server и предоставляет основные шлюзовые сервисы, такие как:
- DHCP
- NAT
- VPN
- Балансировка нагрузки
- Периметровый межсетевой экран
- Динамическая маршрутизация
NSX Edge позволяет соединение между изолированными и общими сетями и прямое соединение между ВМ. Помимо east-west маршрутизации, этот сервис позволяет арендаторам достигать публичных сетей, предоставляя north-south соединение. Использование NSX Edge позволяет создавать виртуальные границы для ваших рабочих нагрузок, компонентов и арендаторов.
NSX Controllers
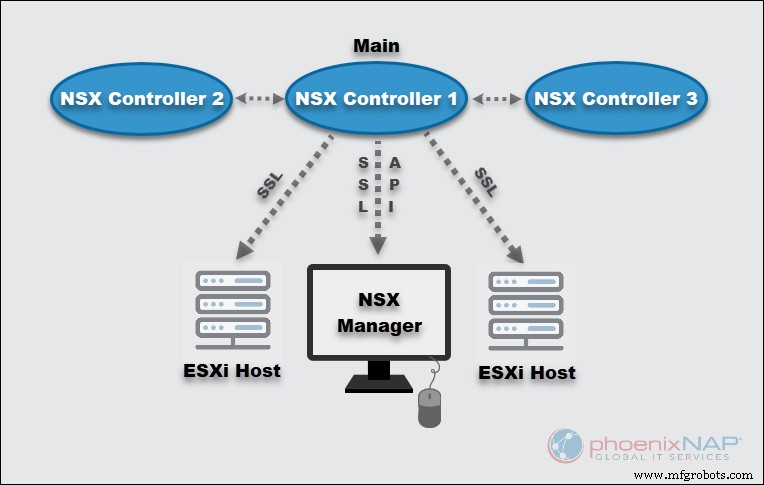
NSX Controller — распределенная система управления состоянием и центральное контрольное место для логической коммутации и маршрутизации. Контроллеры содержат всю информацию о хостах, ВМ, распределенных логических маршрутизаторах и VXLAN.
Этот виртуальный аппарат критичен для установки и мониторинга масштабируемых и высокодоступных виртуальных сетей. Независимо от размера программно-определяемого центра обработки данных, VMware требует иметь ровно три контроллера в NSX-T для достижения необходимой избыточности.
NSX Controller использует Secure Sockets Layer соединение для подключения к ESXi хостам и SSL API для взаимодействия с NSX Manager.
Функции NSX
И NSX-V, и NSX-T имеют одну цель: предоставлять функции для развертывания виртуальных сетей поверх физической сети.
Некоторые функции NSX включают:
- Распределенная логическая маршрутизация и коммутация и другие функции, перечисленные в разделе NSX Edge выше.
- Детальный мониторинг и статистика
- QoS
- API-драйверная автоматизация
- Программное оверлейное покрытие (software-based overlay)
- Улучшенный пользовательский интерфейс
Однако два инструмента имеют много различий, и они построены как два разных продукта. NSX-V не может работать с несколькими vCenter и сильно зависит от vSphere.
С другой стороны, NSX-T — кроссплатформенное решение, работающее с несколькими экземплярами vCenter и разными средами. Последние функции NSX-T также включают миграцию NSX-V в NSX-T и распределенные IDS/IPS.
Изучите таблицу сравнения ниже и разделы для деталей функций, чтобы лучше понять различия между NSX-V и NSX-T.
Сравнение VMware NSX-V vs NSX-T
| Сравнение функций | NSX-V | NSX-T |
|---|---|---|
| Базовые функции | NSX-V предлагает богатые функции, такие как переконфигурация развертывания, быстрая провизия и уничтожение любых виртуальных сетей по запросу. Это позволяет одному виртуальному коммутатору подключаться к нескольким хостам в кластере, используя vSphere Distributed Switch. |
NSX-T предоставляет пользователям агильную программно-определяемую инфраструктуру. Подходит для построения облачно-ориентированных сред приложений. Также обеспечивает простоту операций в сети и безопасности. Имеет встроенную поддержку множественных облаков, мульти-гипервизорных сред и bare-metal рабочих нагрузок. |
| Происхождение | Первоначально выпущен в 2012, NSX-V построен вокруг среды VMware vSphere. | NSX-T происходит из экосистемы vSphere, но построен с нуля и спроектирован для решения некоторых сценариев использования, не покрытых NSX-V. |
| Покрытие | Архитектура NSX-V построена с учетом on-premises (физической сети) vSphere развертываний и одного vCenter Server. | NSX-T расширяет покрытие для включения множественных гипервизоров, контейнеров, облачных сред и bare metal серверов. NSX-T имеет некоторые ограничения с пробелами касательно микро-сегментации. |
| Поддержка гипервизоров | Поддерживается стек виртуализации сети vSphere. | Помимо стека vSphere, NSX-T также поддерживает OpenStack, Docker, KVM, Kubernetes и т.д. |
| Миграция | Миграция NSX-T в NSX-V невозможна. | NSX-T Manager имеет встроенную утилиту миграции для пользователей, желающих мигрировать из NSX-V в NSX-T. |
| Работа с NSX Manager | NSX-V Manager работает только с одним vCenter Server. Работает на Photon OS. | NSX-T Manager поддерживает работу с несколькими vCenter одновременно. Работает на операционной системе Ubuntu. |
| Развертывание | Может быть развернут только как ESXi VM. | NSX-T Manager действует как автономное решение и может быть развернут как ESXi или KVM VM. |
| Маршрутизация | NSX-V использует сетевую безопасность границы и шлюзовые сервисы для изоляции виртуализированных сетей. NSX Edge устанавливается как логический распределенный маршрутизатор, так и как edge services gateway. |
Маршрутизация NSX-T спроектирована для облачных сред и мультиоблачного использования. Она спроектирована для мультиарендных случаев использования и для гетерогенных сред. |
| Протоколы инкапсуляции оверлея | NSX-V использует протокол инкапсуляции VXLAN | NSX-T использует Geneve, более продвинутый протокол |
| Режимы репликации логического коммутатора | Unicast, Multicast, Hybrid | Unicast (Two-tier или Head) |
| Использование виртуальных коммутаторов | vSphere Distributed Switch (VDS) | Open vSwitch (OVS) или N-VDS |
| Двухуровневая распределенная маршрутизация | Недоступна | Доступна |
| ARP Suppression | Доступна | Доступна |
| Интеграция для инспекции трафика | Доступна | Недоступна |
| Настройка схемы IP-адресов для сетевых сегментов | Ручная | Автоматическая |
| Ядерный распределенный межсетевой экран (Kernel Level Distributed Firewall) | Доступен | Доступен |
Таблица показала сводку сравнения функций NSX-V vs NSX-T. Читайте дальше, чтобы узнать больше деталей о различиях между двумя решениями.
Маршрутизация
Оба решения VMware NSX предоставляют возможности динамической маршрутизации, превосходящие те, что предлагают физические маршрутизаторы. Однако различия в маршрутизации между NSX-V и NSX-T многочисленны.
На своей основе NSX-T спроектирован с учетом мультиарендности облака. Поскольку конфигурация провайдера и арендатора требует изоляции, поддержка многоуровневой маршрутизации была введена с NSX-T:
- Tier 0 логическая маршрутизация для администратора провайдера.
- Tier 1 логическая маршрутизация для администратора арендатора.
NSX-V ESG (Edge Services Gateway) предоставляет основные DHCP, NAT, VPN сервисы и DLR (распределенные логические маршрутизаторы) для изоляции виртуальных сетей. Таким образом, NSX обеспечивает коммуникацию между ВМ с меньшим количеством сетевых прыжков, чем с традиционной маршрутизацией. Однако отсутствие поддержки многоуровневой маршрутизации и мультиарендности оставляет NSX-V позади NSX-T.
Логическая коммутация и мостирование в NSX
NSX-V и NSX-T используют оверлейные сети для имитации конвенциональных VLAN и обеспечения более легкого манипулирования сетью через логическую коммутацию и мостирование. Функциональность напоминает физическую сеть.
С NSX-V, логические коммутаторы связаны с VXLAN для инкапсуляции и направления трафика ВМ к физической сети. Позволяя Layer 2 мостирование между физическим VLAN и логическим коммутатором, NSX-V расширяет пул функций. Это включает связывание физического с виртуальным компонентами, когда полная виртуализация невозможна. NSX-V поддерживает множественные Layer 2 мосты.
Похоже на своего старшего собрата, NSX-T предоставляет функциональность оверлея, используя логическую коммутацию, но с более продвинутым протоколом инкапсуляции. L2 мостирование в NSX-T требует создание выделенного bridge node. Тогда как в NSX-V мостирование происходит на уровне ядра гипервизора, где резидирует контроллер VM.
Инкапсуляция оверлея в NSX: VXLAN против Geneve
Как и с другими функциями, NSX-V опирается на более традиционный VXLAN при инкапсуляции по сравнению с NSX-T. Virtual Extensible LAN позволяет создавать около 16 миллионов виртуальных сетевых сегментов, превосходя ограничения VLAN и 4094 возможных сетей. Это число помогло крупным организациям сегментировать виртуальную сеть более свободно.
Geneve означает Generic Network Virtualization Encapsulation и компилирует лучшее из других протоколов инкапсуляции, включая VXLAN и STT. NSX-T опирается на Geneve для доставки информации идентификатора виртуальной сети с высокой пропускной способностью и более низким использованием ресурсов. Geneve — гибкий протокол, что означает, что он способен включать другие метаданные по мере эволюции сетей.
Безопасность и микро-сегментация
И NSX-V, и NSX-T позволяют организациям разделять центры обработки данных на логические сегменты сетевой безопасности и достигать защиты приложений на уровне рабочих нагрузок. Таким образом, вы можете гранулярно определять политики сетевой безопасности. Вы можете сегментировать VDC вокруг объектов vCenter и хостов, имен ВМ или признаков, или используя IP-адреса, порты и т.д.
NSX решения используют гипервизор-уровневый распределенный межсетевой экран для обработки всех сетевых параметров и политик безопасности. Вы можете использовать пользователей и группы AD для определения правил, где развернут AD Domain Controller (ADDC).
Однако NSX-T предлагает больше функций безопасности и более гранулярное применение правил безопасности, чем NSX-V. Тем не менее, все функции безопасности NSX построены для непрерывной автоматизации, чтобы избежать ограничений ручной конфигурации и обслуживания.
Варианты развертывания
Процесс развертывания довольно похож для обоих продуктов, но есть много различий между функциями NSX-V и NSX-T. Вот некоторые критические расхождения в развертывании:
- С NSX-V есть тесная интеграция с VMware vSphere и vCenter. Экземпляр NSX Manager развертывается только как ESXi VM и должен быть зарегистрирован с vCenter. С другой стороны, вы можете развернуть NSX-T либо на KVM, либо на ESXi VM, пока vCenter не требуется. Кроме того, поддерживаются множественные NSX Manager.
- В отличие от NSX-T, где Manager и Controller включены в тот же виртуальный компонент, вам нужно развернуть NSX контроллер для NSX-V Manager.
- NSX-T позволяет развернуть кластер из трех NSX контроллеров для увеличенной избыточности.
- Невозможно использовать стандартные виртуальные коммутаторы с NSX-V, так как он требует развертывания vDS. NSX-T использует новую технологию виртуального коммутатора N-VDS или Open vSwitches (OVS) для KVM хостов.
Лицензирование NSX
Хорошая сторона лицензирования NSX-V и NSX-T в том, что VMware не разделяет продукты. Если у вас уже есть лицензия NSX-V, вы можете начать использовать NSX-T, когда будете готовы.
Решение теперь называется VMware NSX Data Center и имеет следующие издания:
- Standard
- Professional
- Advanced
- Enterprise Plus
С ростом удаленной работы VMware также представило издание Remote Office Branch Office (ROBO).
Выбор между NSX-V и NSX-T
Главные различия в системах NSX-V vs. NSX-T очевидны в таблице и разделах выше. Первый тесно ассоциирован с экосистемой VMware vSphere. Второй — неограниченный, не привязанный к конкретной платформе или гипервизору.
Чтобы определить, какой вариант NSX лучше для вас, примите во внимание сценарий использования для каждого продукта.
Выбор NSX-V
Этот продукт все еще валидный выбор в следующих сценариях использования NSX-V:
- Для on-premises рабочих нагрузок без множественных гипервизоров.
- Когда ваш центр обработки данных использует только VMware vSphere.
- Если ваша IT-среда не использует более одного экземпляра vCenter.
- Если вам не нужно высокоизбыточное on-prem инфраструктура с множественными NSX Manager.
Выбор NSX-T
VMware NSX-T с множественными обновлениями и улучшениями обогнал NSX-V почти во всех случаях. Сценарии использования NSX-T охватывают следующее:
| Безопасность | Автоматизация | Мультиоблачная виртуализация сети | Поддержка облачно-ориентированных приложений |
|---|---|---|---|
| Критическая блокировка приложений | Быстрое развертывание full-stack приложений. | Поддержка мультиоблачных сред | Продвинутые сетевые и безопасностные функции для микросервисов и контейнерных приложений. |
| Защита индивидуальных рабочих нагрузок | Интеграция с другими инструментами автоматизации. | Межсайтовая виртуализация сети для быстро растущих бизнесов. | Политики безопасности на уровне контейнеров |
| Создание логической DMZ | Автоматическое применение политики безопасности и правил доступа при миграции ВМ в другие подсети. | Расширение от одного до нескольких центров обработки данных. | Родной контейнер-к-контейнер Layer 3 сетевое взаимодействие |
| Микро-сегментация для гранулярных политик безопасности | Последовательное и безошибочное конфигурирование и управление сетью |
Заключение: VMware NSX предоставляет сильную платформу виртуализации сети
NSX-T и NSX-V оба решают многие проблемы виртуализации, предлагают полные наборы функций и обеспечивают агильную и безопасную среду. NSX-V — оригинальная платформа виртуализации сети и безопасности, которая была королем холма многие годы. По мере роста бизнесов, компаний с единственными on-premises центрами обработки данных становится меньше, а облачных IT-сред — больше.
Именно здесь NSX-T вступает в игру. Его постоянное расширение функций и поддержка мультисайтовых и облачных сред делает NSX-V устаревшим. Теперь VMware маркирует их NSX решение как VMware NSX Data Center. С необходимыми инструментами для перемещения и обработки ваших данных, независимо от базовой физической сети, NSX помогает вам адаптироваться к постоянным изменениям в приложениях.
Выбор, который вы делаете, зависит от того, какие функции NSX удовлетворяют ваши бизнес-потребности. Если вы на рынке за NSX, свяжитесь с нами для получения дополнительной информации и миграции NSX-V в NSX-T. Продолжайте читать наш блог, чтобы узнать больше о разных инструментах и найти лучшие решения для ваших сетевых требований.
Облачные вычисления
- Гибкость ведет к успеху мониторинга энтерпрайз-облака: как AppNeta доставляет
- Ethernet: фундамент надежности автономных транспортных средств
- Ключ к успеху надежности: смена культуры важнее технологий
- Почему каждому объекту нужен Чемпион CMMS — Ключ к успешной реализации
- JDK, JRE и JVM: ключевые различия и как они работают вместе
- Java vs C#: 10 ключевых различий
- Java против Python: ключевые различия и выбор правильного языка
- ПЛК против RTU: ключевые различия и рыночные тренды
- G-код против M-кода: ключевые различия для операторов станков с ЧПУ
- CNC-обработка vs 3D-печать: какой процесс лучше подходит для ваших производственных потребностей