



Основные практики безопасности для Fog Computing
За несколько лет Cisco героизировала Fog Computing как краеугольный камень масштабируемых, надежных и рентабельных IoT архитектур. Интегрируя Cisco IOx в промышленные IoT решения, данные, генерируемые коннектед устройствами, могут быть отфильтрованы, проанализированы и действованы прямо на edge роутерах и коммутаторах. Эта локальная обработка вводит новые вызовы безопасности, которые должны быть адресованы по всей Fog экосистеме, от индивидуальных IIoT устройств до тысяч Fog узлов, которые могут быть развернуты в производственной среде.
Безопасность в Fog Computing — не единичная фича или протокол — это слоеная архитектура, требующая твердых фундаментов, как строительство прочного дома. Комбинируя лучшие практики для Cisco IOS сетевых сервисов с Cisco IOx безопасностью через каждую фазу Fog развертывания (см. Рисунок 1), организации могут установить устойчивую позу безопасности.
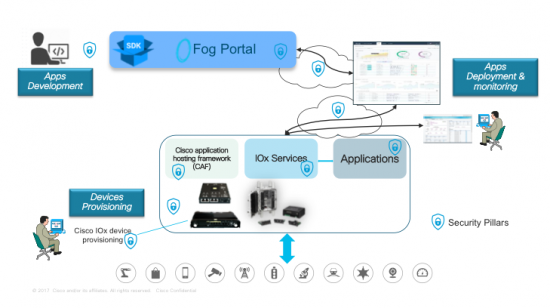
Ниже — четыре столпа безопасности, которые помогают IT и операционным менеджерам защитить целостность данных в Fog окружении.
Столпы безопасности Cisco IOx
 Контроль доступа
Развертывание и управление приложениями в Fog требует роль-базированной аутентификации, разделяющей управление сетью от управления приложениями.
- Менеджеры приложений аутентифицируются через Fog Director или IOx Local Manager (напр., установка приложения, апгрейд, старт/стоп, валидация, мониторинг). Enterprise Radius серверы применяют ограничения входа для блокировки неавторизованного доступа.
- Привилегированные IOS сетевые менеджеры выполняют провижининг устройств, конфигурацию интерфейсов и troubleshooting на основе их роли, не на основе логин-креденшиалов или физической локации.
 Целостность
Помимо аппаратного и программного hardening, обсуждаемого в [hardening], Fog computing требует дополнительных сафетгардов для защиты IOx платформы:
- Цифровой подписанные Guest-OS образы, закрепленные Trust Anchor Module (TAM) в Cisco ACT2 чипсетах, верифицируют целостность ОС.
- Изоляция приложений — будь то Docker контейнеры, PaaS, Linux контейнеры или виртуальные машины (только CGR 1000 Compute module) — защищает ресурсы от интерференции.
- Подписанные пакеты приложений используют Trust Anchor RSA приватный ключ (PEM) и x509 клиентский сертификат (PEM) для подтверждения идентичности источника. Все IOx инструменты (IOxclient, IOx Local Manager, Fog Director) применяют установку подписанных приложений для предотвращения rogue кода.
- OAuth API предоставляют делегированный доступ, аутентифицируя пользователей без экспозиции креденшиалов к приложениям.
- PAM позволяет разработчикам интегрировать множественные низкоуровневые аутентификационные схемы через высокоуровневый API.
 Конфиденциальность и приватность данных
Fog узлы часто хранят данные локально на встроенной флеш или mSATA SSD (напр., IR829M). Недавние IOx релизы вводят Secure Storage Services (SSS), которые безопасно хранят сертификаты, ключи и пользовательские данные. Приложения обращаются к SSS через REST API, позволяя приложению-уровню шифрование. Linux механизмы безопасности такие как Cgroups, SMACK, SELinux и Namespaces предоставляют дополнительные слои защиты.
Команды контроля (старт/стоп, инсталл/удалить) также должны оставаться конфиденциальными. SSL/TLS защищает трафик между Fog устройствами и сервисами управления, включая файловые трансферы. Дополнительные Cisco IOS конфигурации — IPsec VPNs, VRFs, VLANs — дальше изолируют данные трафик.
Детектирование и митигация угроз
Распределенный анализ трафика — ключевая фича Fog computing. Партнеры вроде [Sentryo] используют порт-зеркалирование на IE 4000 Series или IP трафик экспорт на IR800 Series для доставки аналитических агентов, мониторящих потоки трафика на IOx устройствах.
Операционные менеджеры должны детектировать аномальное поведение приложений и захватывать метрики для анализа и планирования мощности. IOx Local Manager и Fog Director инструменты/API профилируют потребление ресурсов приложениями, в то время как DNA-C, IoT FND и Kinetic GMM автоматизируют провижининг и enforcement политик через тысячи IOx устройств.
Поделитесь вашими вызовами безопасности с нами — посетите Cisco Live Orlando World of Solutions и IOx Devnet Zone с 10-14 июня 2018 для обсуждения того, как защитить ваше Fog развертывание.
Интернет вещей
- Мастеринг синтетического мониторинга: проверенные best practices для надежного SaaS & Web производительности
- Лучшие практики безопасности Azure: основные руководства для защиты вашей облачной инфраструктуры
- Fog vs Cloud: оптимизация IoT‑развертываний для скорости и масштаба
- Как отлаживать IoT-устройства на базе Zephyr: проверенные практики удаленного мониторинга
- Максимизация сотрудничества в производстве станков с платформой ППИоТ
- Как личное общение трансформирует надзор за обслуживанием: метод Face-Time
- Квантовые вычисления 2021: 12 ведущих применений
- Топ применений систем сжатого воздуха по отраслям
- Маркетинг в производстве: Проверенные лучшие практики для успеха в 2019 году
- Топ металлов и сплавов для высокодавленных применений