



Оцените уязвимости кибербезопасности: надежный инструмент самооценки для производителей
Важно, чтобы все — производители и не только — осознавали угрозу кибератак и знали, как их предотвратить. Уязвимости, используемые киберпреступниками, могут остановить вашу деятельность, заставляя компанию тратить тысячи долларов на усиление безопасности и восстановление доверия клиентов.
Одна из проблем производителей — незнание реального уровня своей уязвимости. Думали ли вы о том, как оценить уязвимость своей компании? Не было бы здорово лучше понять, насколько ваш бизнес соответствует требованиям кибербезопасности?
К счастью, это проще, чем кажется. Начните с инструмента самооценки кибербезопасности MEP National Network™, чтобы самостоятельно определить уровень киберриска для вашего бизнеса.
Обзор инструмента самооценки кибербезопасности
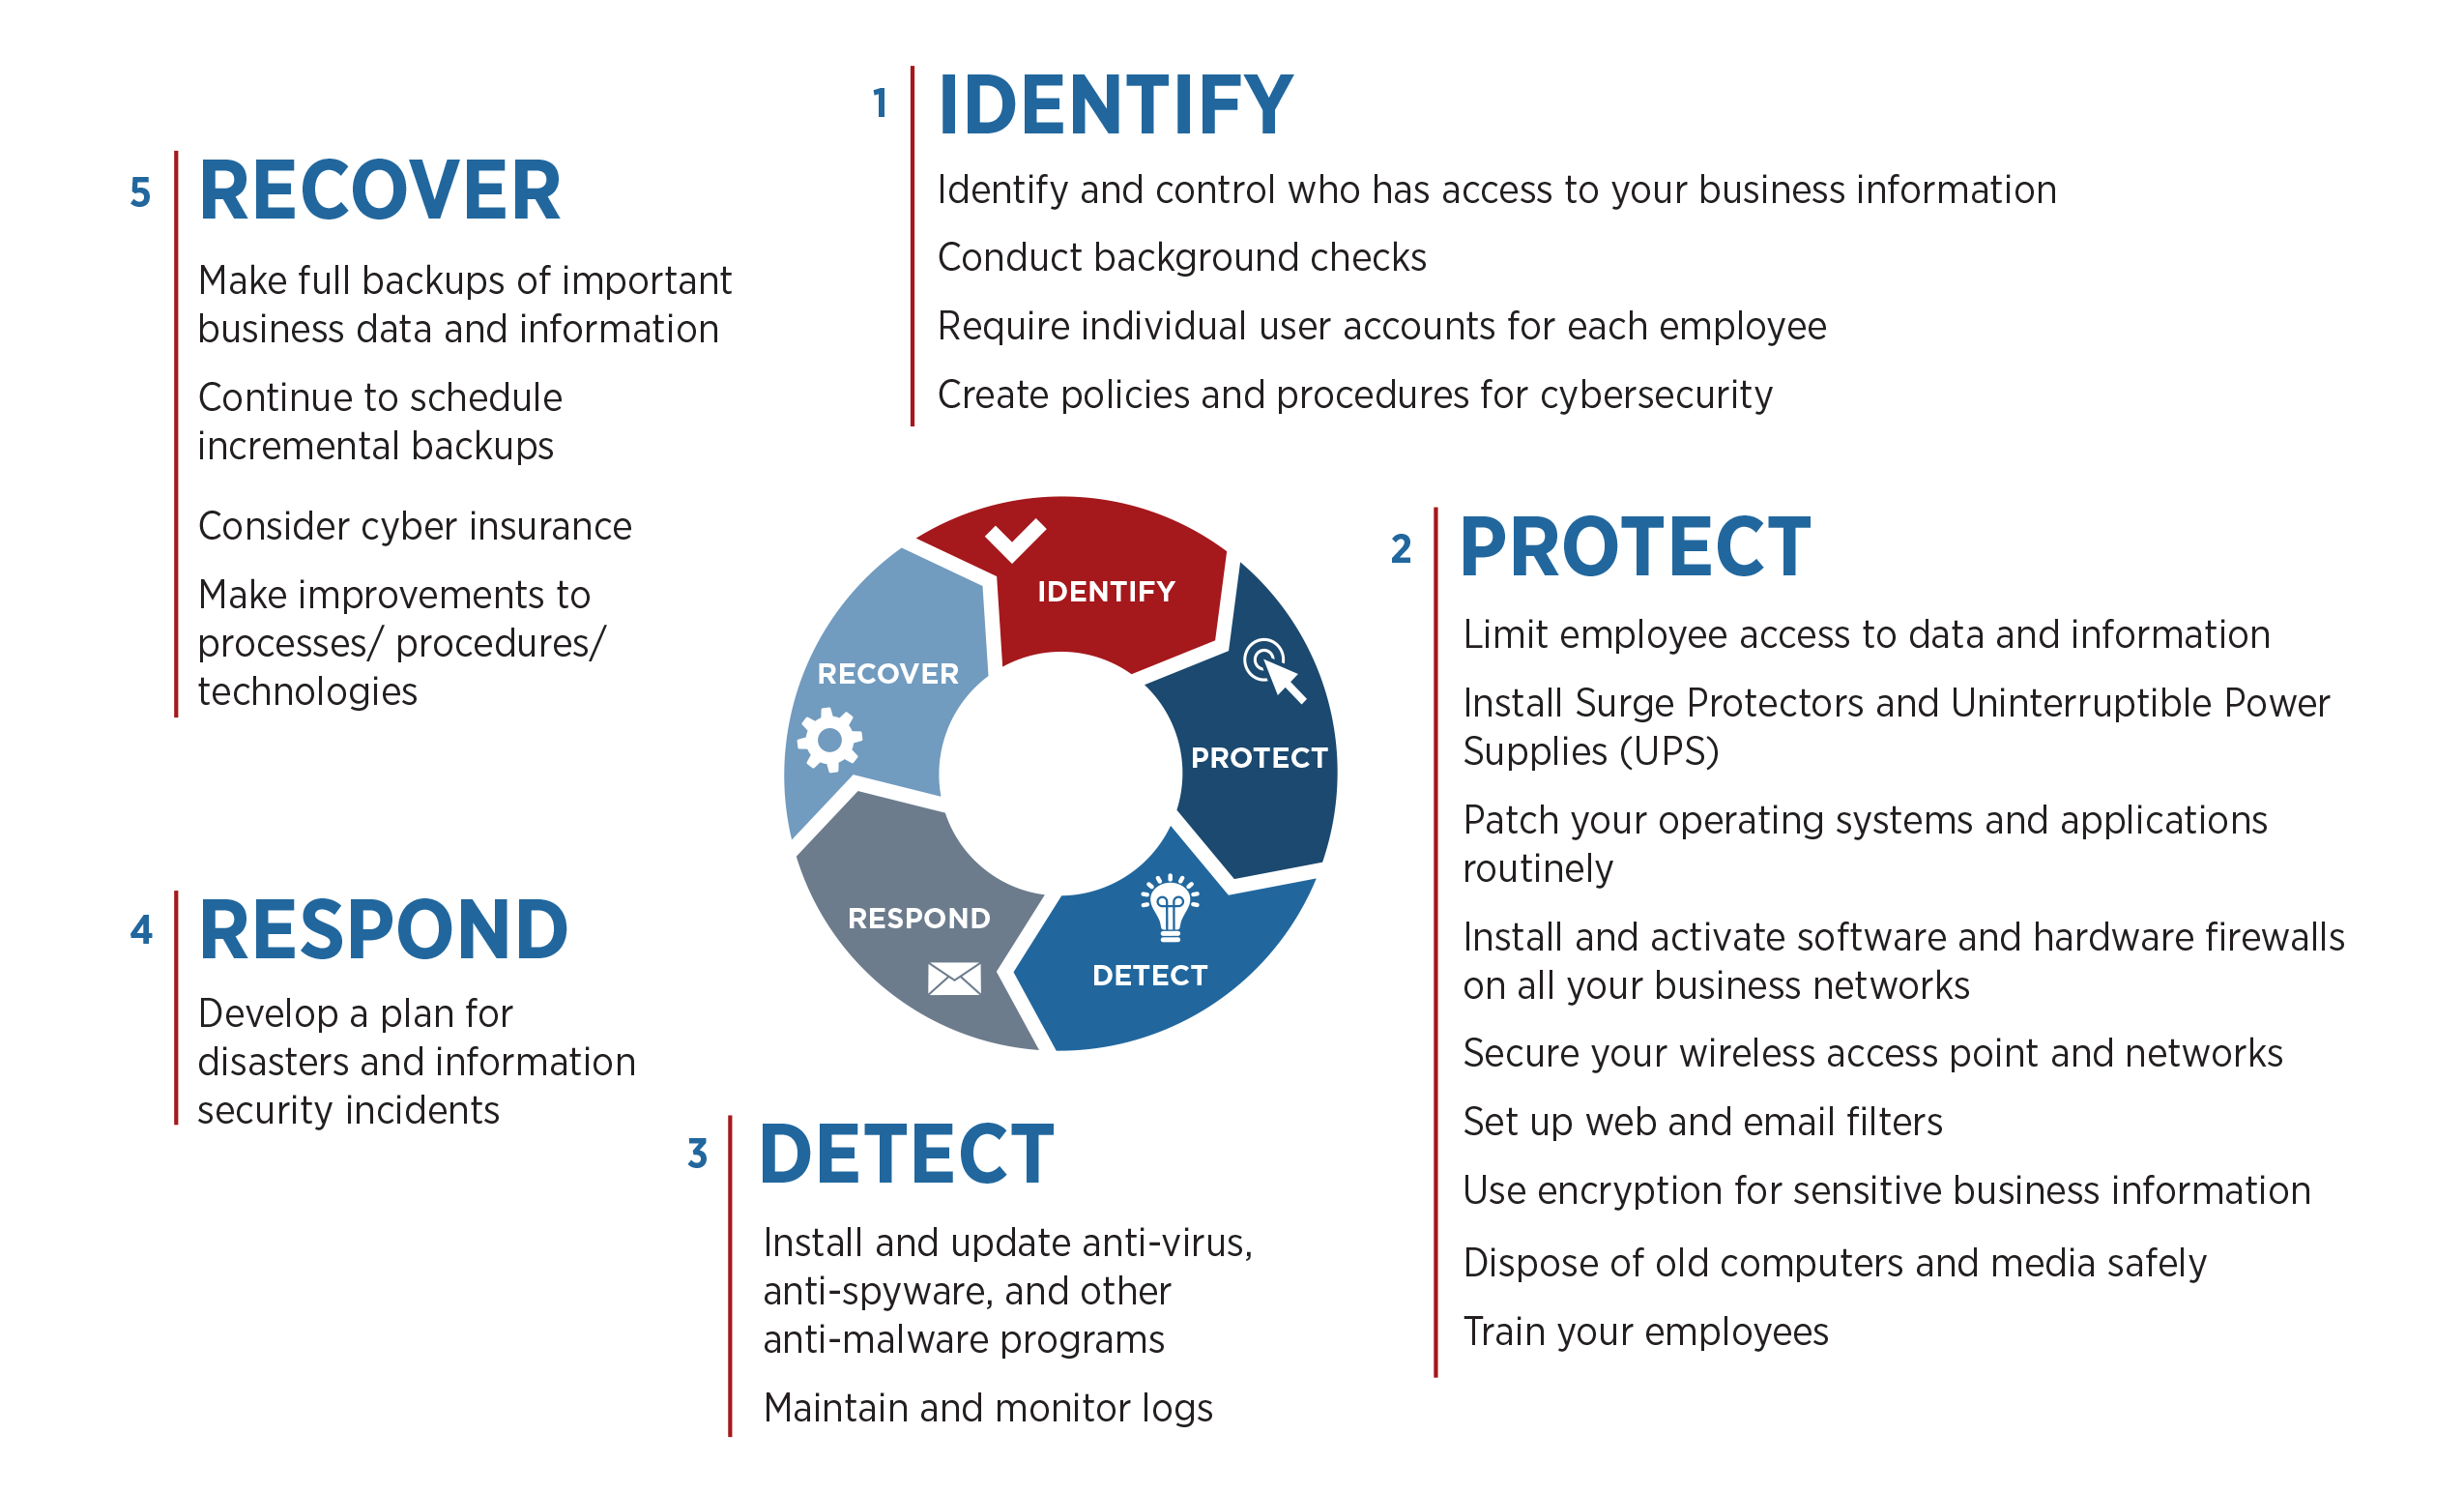
Как известно, Национальный институт стандартов и технологий (NIST) выпустил пятичастую структуру кибербезопасности, ставшую стандартом для производства и многих других отраслей. Инструмент самооценки MEP основан на этой структуре и следует её пяти категориям: Идентификация, Обнаружение, Защита, Реагирование и Восстановление.
Идентификация
После ввода базовой информации о компании (включая штат регистрации) можно приступить к оценке. NIST и MEP National Network не сохраняют данные о вашей компании, кроме её местоположения. Оценки по этапам не записываются — рекомендуется фиксировать их самостоятельно для отслеживания прогресса при повторной оценке.
Первая часть касается существующих структур и практик, помогающих выявлять киберугрозы.
Темы раздела:
- Выявлены ли конфиденциальные данные компании и устройства, их содержащие
- Обучение сотрудников фишингу и их доступ к чувствительным данным
- Актуальность устройств, хранящих конфиденциальную информацию, и отсутствие несущественных бизнес-приложений
- Понимание правовых и нормативных требований по кибербезопасности
- Определение и выражение организационной толерантности к риску
- Обмен информацией об угрозах и уязвимостях из внутренних и внешних источников
- Управление паролями
- Сила и сложность используемых паролей
- Частота смены паролей
Варианты ответов просты: большинство требуют только «да», «нет» или кратких ответов.
Защита
Далее инструмент переходит к категории «Защита» структуры NIST и обсуждает защиту систем. Будьте готовы ответить на вопросы о:
- Автоматических тайм-аутах
- Межсетевых экранах
- Политиках хранения и уничтожения данных
- Частоте обучения сотрудников кибербезопасности
- Удаленном доступе сотрудников к данным компании
- Управлении доступом к физическим активам
- Шифровании данных
- Политиках аварийного восстановления
- Управлении и защите физических активов
- Участии HR в практиках кибербезопасности (например, блокировка аккаунтов при увольнении)
Обнаружение
Категория «Обнаружение» оценивает готовность выявлять вредоносные угрозы. Вопросы касаются:
- Наличия антивирусной и антивирусной защиты на устройствах
- Частоты проверок на вредоносное ПО
- Мониторинга событий кибербезопасности
- Отслеживания событий сетевой безопасности и корреляции с файлами журналов
Реагирование
Раздел «Реагирование» проверяет готовность действовать после обнаружения инцидента. Темы:
- Наличие назначенных ролей и ответственности, знания о их выполнении
- Детали плана реагирования на инцидент
- Внесение изменений после прошлых инцидентов для предотвращения повторений
- Наличие ответственного лица/группы для контроля инцидентов и установления времени/места их возникновения
- Наличие плана уведомления клиентов о компрометации чувствительной информации
Восстановление
Категория «Восстановление» охватывает практики восстановления бизнеса после инцидента:
- Частота резервного копирования данных
- Наличие контактов для помощи при восстановлении (правоохранительные органы, провайдеры, PR-агентства, юристы по киберпреступности)
- Наличие плана восстановления с действиями для возврата к нормальной работе
- Наличие ответственного за управление восстановлением
- Учет извлеченных уроков и обновление стратегий при изменении технологий/планов
- Наличие страхового покрытия по кибербезопасности
После завершения раздела «Восстановление» инструмент предлагает рекомендуемые ресурсы и генерирует итоговую оценку.
Как ваш местный центр MEP может помочь защитить бизнес через кибербезопасность
Если оценка выявила проблемы в стратегии кибербезопасности или слабости в структуре NIST, ваш местный центр MEP поможет снизить риски. Среди ресурсов после оценки — ссылка на интерактивную карту центров MEP для поиска ближайшего по штату или местоположению.
Помните: первый шаг к изменениям — осознание проблемы. Воспользуйтесь инструментом самооценки MEP National Network, чтобы получить знания и действовать!
Промышленные технологии
- Готов ли ваш бизнес к Contact Centre 2.0? Проверенный блупринт для современного клиентского вовлечения
- 5 ключевых стратегий, которых производители ищут для успешного праздничного сезона
- Как производители используют автоматизацию для масштабирования выполнения заказов электронной коммерции
- Готов ли ваш бизнес к глобальному экономическому возрождению?
- Цифровая трансформация экспонирует электростанции кибератакам: что нужно знать
- Управление кадровыми проблемами: стратегии найма и удержания талантов в условиях дефицита кадров
- Подготовка производителей к COVID-19: Пять практических шагов
- Узнайте, подходит ли ваша компания для налогового кредита по НИОКР (R&D Tax Credit)
- Выбор правильной инженерной фирмы в Сингапуре: практическое руководство
- Готов ли ваш завод к умному производству? Раскройте силу Индустрии 4.0