



Защита бизнеса от кибератак: 5 обязательных шагов по NIST
Эта статья изначально публиковалась на advancedmanufacturing.org. Гостевая публикация Эллиота Форсайта, вице-президента по бизнес-операциям в Michigan Manufacturing Technology Center, части национальной сети MEP™.
Любой владелец бизнеса знает: информация — жизненно важная часть управления компанией. По мере того как производство все больше оцифровывается, кибербезопасность должна стать стандартным компонентом ведения бизнеса. Если конфиденциальная информация — кадровые записи, транзакции клиентов или проприетарные данные — скомпрометирована, последствия могут быть катастрофическими.
Именно поэтому все больше производителей принимают меры по защите информации через хорошие практики информационной безопасности.
Хотя кибербезопасность может казаться пугающей задачей для малых и средних производителей (СМП) — из-за затрат или ограниченных технических знаний — всем в цепочке поставок необходимо начать развивать практики защиты своей и клиентской цифровой собственности.
По данным Департамента внутренней безопасности США, производственная отрасль вторая по количеству зарегистрированных кибератак. Почему?
Киберпреступники видят в СМП главные цели именно потому, что у многих нет адекватных превентивных мер. Это делает СМП невероятно уязвимыми, что может привести к:
- Потере информации, критичной для ведения бизнеса
- Снижению производительности
- Повреждению информации или информационных систем
- Регуляторным штрафам и пеням / юридическим издержкам
- Негативной репутации или потере доверия клиентов
- Повреждению кредитной истории и невозможности получения кредитов
- Потере дохода
Медианная стоимость утечки данных — 60 000 $, по исследованию NetDiligence Cyber Claims Study 2016 года. После утечки компании сталкиваются не только с потерей бизнеса, но и должны восстанавливать доверие клиентов — часто долгий и дорогой процесс.
Что делать малому производителю? К счастью, Национальный институт стандартов и технологий (NIST) разработал практический фреймворк кибербезопасности, внедряемый бизнесом любого размера. Доступен онлайн, его могут дополнительно объяснить локальные представители национальной сети MEP — эксперты №1 для продвижения американского производства, которые также помогут с внедрением лучших практик кибербезопасности на ближнюю и долгую перспективу.
5-шаговый фреймворк кибербезопасности для производителей
Пока NIST Cybersecurity Framework — это комплексные гайдлайны для компаний, желающих лучше управлять киберрисками, он включает серию простых, недорогих шагов, адаптированных под нужды всех компаний, включая СМП.
Для полного разбора см. стр. 15–27 публикации «Small Business Information Security: The Fundamentals». Здесь — краткий обзор пяти шагов, которые производитель может предпринять для управления киберрисками.
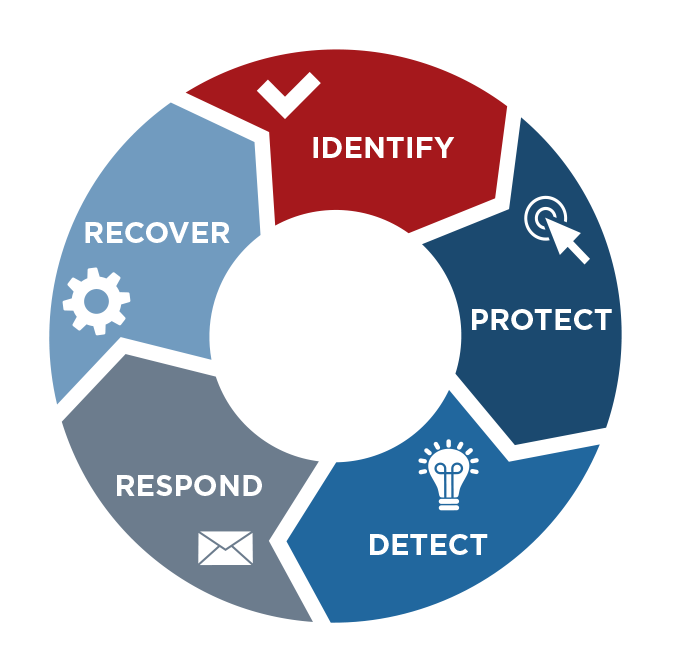
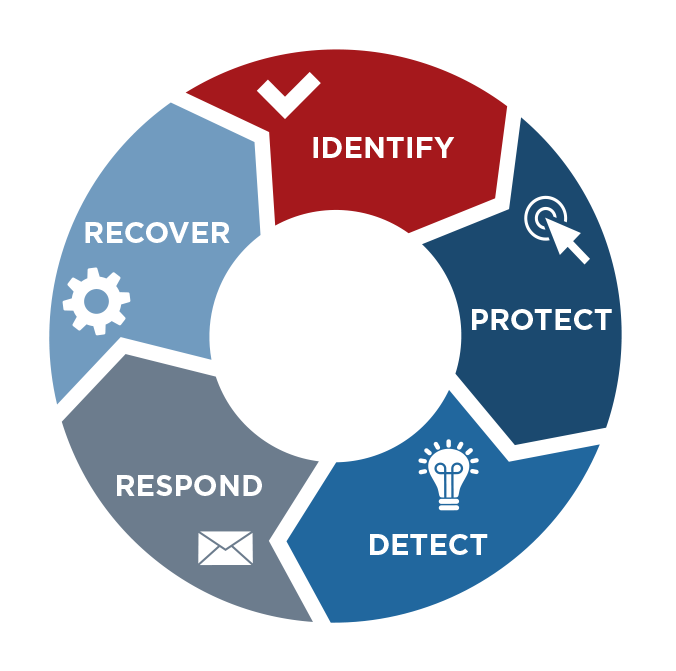
Пять шагов для управления киберрисками по NIST Cybersecurity Framework.
1. Identify (Идентификация): первый шаг в осознанной стратегии кибербезопасности — понять свои ресурсы и риски.
- Идентифицируйте и контролируйте, кто имеет доступ к бизнес-информации
- Проводите проверку предыстории (background checks)
- Требуйте индивидуальные учетные записи для каждого сотрудника
- Создавайте политики и процедуры по кибербезопасности
2. Protect (Защита): если произойдет кибератака, вы должны быть готовы сопротивляться.
- Ограничьте доступ сотрудников к данным и информации
- Установите защиту от перенапряжений и источники бесперебойного питания (UPS)
- Регулярно обновляйте операционные системы и приложения
- Установите и активируйте программные и аппаратные межсетевые экраны на всех бизнес-сетях
- Защитите точки беспроводного доступа и сети
- Настройте веб- и email-фильтры
- Используйте шифрование для конфиденциальной бизнес-информации
- Утилизируйте старые компьютеры и носители безопасно
- Обучайте сотрудников
3. Detect (Обнаружение): если атака произойдет, нужны механизмы, оповещающие как можно скорее.
- Установите и обновляйте антивирусы, антишпионское ПО и другие анти-малвары
- Ведите и мониторьте логи
4. Respond (Реагирование): при нарушении кибербезопасности нужно локализовать и снизить ущерб.
- Разработайте план на случай катастроф и инцидентов информационной безопасности
5. Recover (Восстановление): после нарушения нужны механизмы для возобновления нормальной работы.
- Делайте полные бэкапы важных бизнес-данных и информации
- Продолжайте планировать инкрементные бэкапы
- Рассмотрите киберстрахование
- Внедряйте улучшения в процессы/процедуры/технологии
Как у вас обстоит кибербезопасность?
Для большинства СМП безопасность их информации, систем и сетей не высший приоритет среди множества других задач. Но инцидент информационной безопасности или кибербезопасности может быть губительным — даже катастрофическим — для их бизнеса, клиентов, партнеров и поставщиков. Важно, чтобы производители понимали и управляли киберрисками, устанавливая программу кибербезопасности для защиты активов.
Если хотите лучше понять свой текущий киберриск, можете использовать инструмент самооценки кибербезопасности национальной сети MEP или связаться с вашим локальным центром MEP по телефону 800-MEP-4MFG.
Промышленные технологии
- ABS — ведущий термопластик для 3D-печати: выгоды, ограничения и экспертные советы
- Полное руководство по полимерной 3D-печати: Технологии, инновации и применения в 2021 году
- Стратегия планирования мощностей: комплексное руководство по оптимизации производственных ресурсов
- ISO 9001: 8 фундаментальных основ, которые должна понимать каждая организация
- Металлическая аддитивная манufактура: ключевые инсайты для современного производства
- Месяц осведомленности о кибербезопасности 2021: ключевые инсайты и лучшие практики для производства
- Кибербезопасность для производителей: ключевые инсайты от Пэт Тот
- Освоение лазерной резки: точность, мощность и практические рекомендации
- Пенополиуретан: от изобретения во время ВОВ до повседневных необходимых материалов
- Освоение управления качеством в производстве: полное руководство