



Масштабирование IoT-сетей: преодоление вызова масштабируемости с автоматизацией Cisco DNA Center
Интернет вещей (IoT) представляет ряд вызовов для сетевых инженеров. В моем предыдущем посте я исследовал, как Cisco адресует первостепенную проблему безопасности. Сегодня мы решаем следующий препятствие: масштабируемость.
Как проиллюстрировано ниже, десятки миллиардов устройств планируются к онлайну в ближайшие годы, поднимая значительные проблемы масштабируемости для IoT-развертываний.
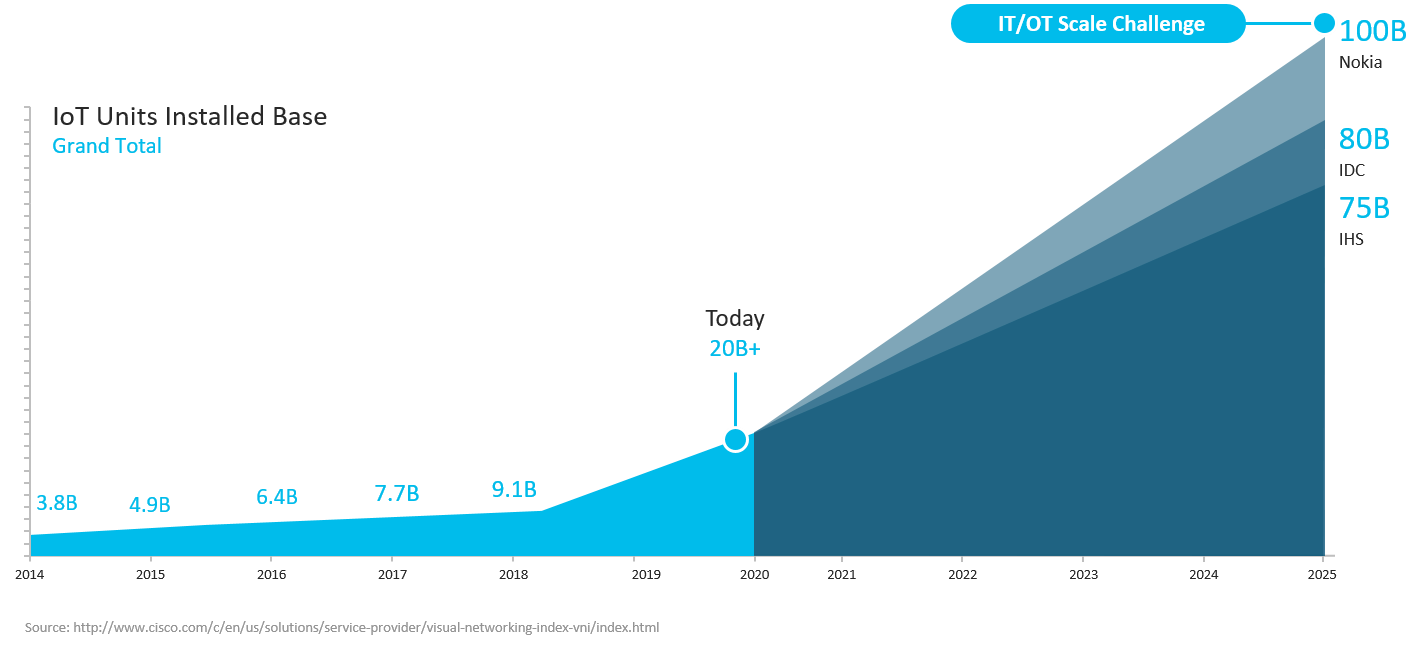
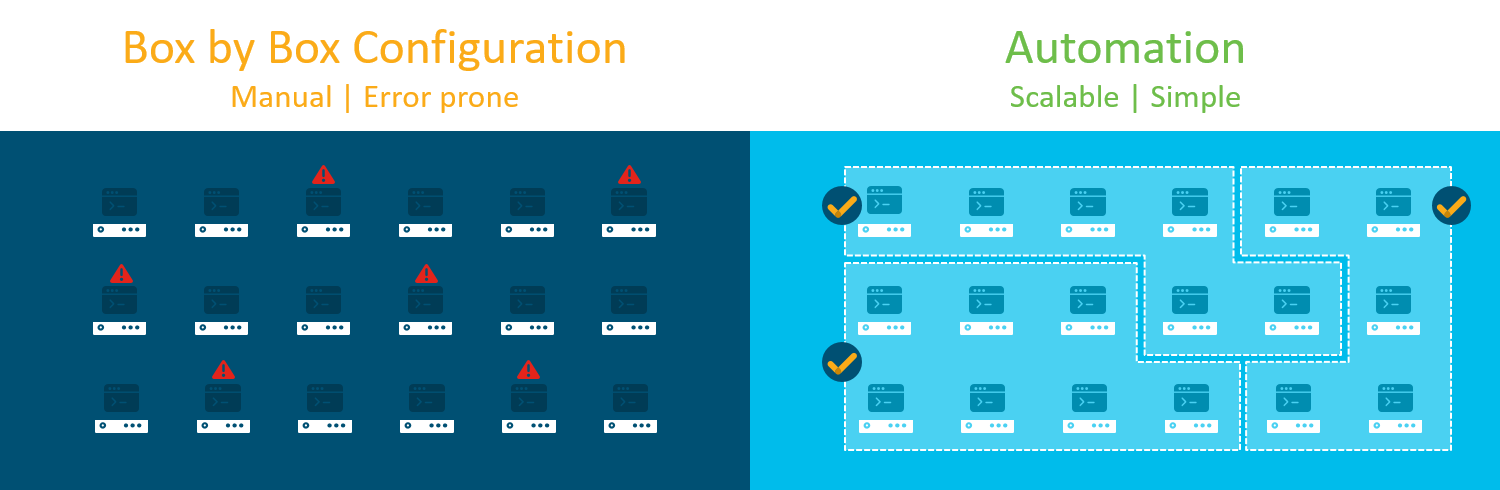
Как организации могут масштабировать безопасность и сетевые политики для размещения такого массивного парка устройств? Конфигурация каждого IoT-устройства как мы делаем с традиционным сетевым оборудованием — по одному — просто не может встретить требования масштабируемости современных IoT-сред. Ручная, box-by-box конфигурация медленна и ошибочна.
Решение лежит в автоматизации. Развертывание политик в масштабе через автоматизацию ускоряет провижининг и упрощает управление ПО. Это достигается через software-defined access.
Масштабирование IoT с Cisco DNA Center
Предположим, вам нужно применить сетевую политику к вашим IoT-устройствам. Каждое устройство должно находиться в своей собственной VLAN, изолированной от остальной корпоративной сети для предотвращения бокового движения атакующих.
С Cisco DNA Center создание новой виртуальной сети так же просто, как назвать сеть и выбрать группы пользователей, устройств или приложений, принадлежащие ей — известные как Scalable Groups. Перетаскивая соответствующие иконки и нажимая сохранение, платформа автоматически сегментирует IoT-устройства так, что они могут общаться только с устройствами, указанными в виртуальной сети. Нет необходимости вручную конфигурировать VLAN, DHCP scopes или ACL; оператор может применять политики без глубокой сетевой экспертизы.
Scalable Group Tag (SGT) — ключевой эйблер. SGT — это логический объект политики, идентифицирующий конечные точки, пользователей или приложения, к которым применяется политика. SGT поддерживают IP-адрес-независимые Group-Based Policies, позволяя операторам применять правила к целым группам вместо отдельных IP-адресов — метода, который становится неуправляемым в масштабе.
Этот подход зеркалит процесс, используемый для традиционных корпоративных устройств. Однако IoT-конечные точки обычно лишены вычислительной мощности и аппаратных ресурсов дата-центр коммутаторов, будучи меньше, легче и более энергоэффективными.
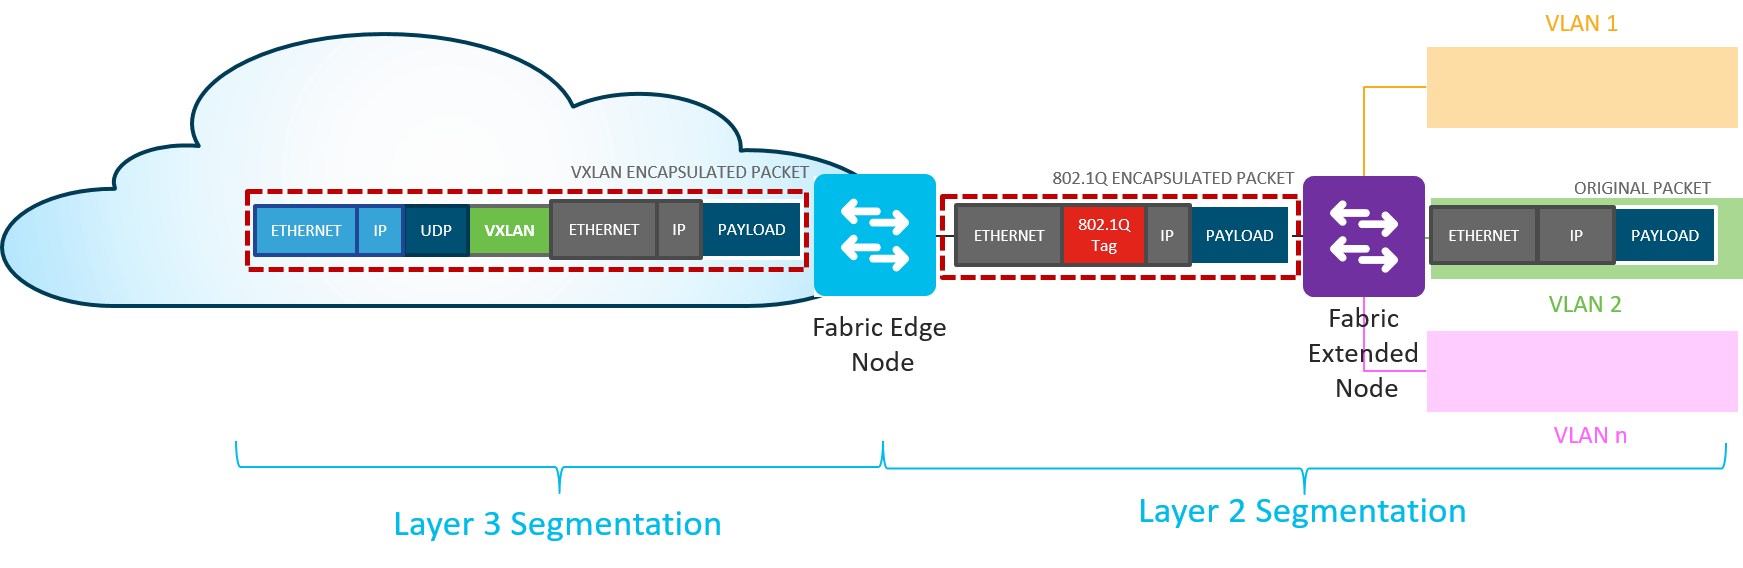
Для примирения потребности в сегментации с аппаратными ограничениями IoT, Cisco представила Software-Defined Access Extended Nodes. Эти узлы обеспечивают следующий рабочий процесс:
- Расширенный узел подключается к единственному Edge узлу через 802.1Q trunk порт, поддерживающий одну или множественные VLAN со статическим назначением.
- Порты коммутатора на расширенном узле статически назначаются IP-пулу, управляемому в Cisco DNA Center.
- SGT маппинг выполняется через pool-to-group маппинг в Cisco DNA Center на подключенном Edge узле.
- Принуждение трафик-политик на основе Scalable Group ACL выполняется на Edge узле.
Масштабирование традиционных корпоративных сетей было сложным, когда операторам нужно было конфигурировать каждое устройство вручную. Делать это для миллиардов IoT-конечных точек почти невозможно. Возможности Cisco software-defined access и автоматизации решают эту проблему, позволяя тому же интерфейсу управления, используемому для корпоративных устройств, эффективно и эффективно управлять IoT-развертываниями.
Заинтересованы в изучении больше? Посмотрите наш он-деманд вебинар «Cisco IoT: Drive Transformation in the Public Safety, Oil and Gas, and Manufacturing Sectors». Обязательно вернитесь в блог Cisco IoT для дополнительных инсайтов в топ-вызовы, стоящие перед enterprise IoT, включая безопасность.
Интернет вещей
- Безопасность IoT: главная проблема и как её решить
- IXON Cloud: Часто задаваемые вопросы — цены, функции, безопасность и другое
- Оживление ТО: от устаревания к устойчивому совершенству
- Как волонтерское лидерство топлит прогресс в обслуживании и надежности
- Основы безопасности IoT: защита устройств от современных киберугроз
- Понимание «пилотного чистилища» в промышленном IoT и стратегии выхода из него
- Как дроны, ИоТ-аналитика и ИИ революционизируют управление растительностью для энергетиков
- Взлом SolarWinds 드러내 уязвимости IoT и безопасности цепочек поставок
- Освоение овермолдинга: ключевые идеи, материалы и применение
- Холодильные осушители: контроль влаги и экологические преимущества