



Анализ дерева неисправностей (FTA): цель, процесс и практическое внедрение
Анализ дерева неисправностей (FTA) дает инженерам возможность предвосхищать сбои до их возникновения. Отображая причинно-следственную цепочку от события высшего уровня до базовых корневых причин, FTA превращает абстрактный риск в осязаемый, пригодный для действий план.
От авиакосмической отрасли до здравоохранения организации полагаются на FTA для построения устойчивости, сокращения простоя и защиты жизней.
Что такое анализ дерева неисправностей?
FTA — это нисходящий графический метод, моделирующий, как отказы компонентов распространяются на системное событие. Он сочетает булеву логику с теорией вероятностей, позволяя инженерам по надежности проектировать отказоустойчивые системы, устойчивые к каскадным отказам.
На практике диаграмма FTA показывает, как отказ одного компонента может запустить цепную реакцию, ведущую к катастрофическому исходу. Этот визуальный инсайт направляет превентивные меры, проектирование резервирования и планирование обслуживания.
Исторические корни
FTA зародился в 1962 году в лабораториях Bell Telephone. Инженерам была поставлена задача обеспечить безопасность системы межконтинентальных баллистических ракет Minuteman для ВВС США. Метод расширил концепции анализа режимов и последствий отказов (FMEA), добавив графическое измерение, сделавшее сложные данные о безопасности доступными и действенными.
Boeing быстро внедрил FTA, и он стал краеугольным камнем анализа безопасности в высокорисковых отраслях.
Когда применять FTA
FTA универсален: его можно применять на этапе проектирования системы для предотвращения потенциальных отказов, или в эксплуатации для оценки возникающих рисков. Часто используется вместе с FMEA для создания комплексной стратегии безопасности.
Кто использует FTA?
- Авиакосмическая, оборонная и авиационная отрасли
- Энергетика и безопасность электрических сетей
- Кибербезопасность и ИТ-инфраструктура
- Специализированное химическое производство
- Медицинские устройства и фармацевтика
- Экологическое управление и управление катастрофами
В каждом секторе единичный отказ может иметь катастрофические последствия. FTA дает систематический подход для защиты людей и активов.
Почему FTA важен
- Выявляет корневые причины, а не только симптомы
- Обеспечивает систематическое приоритизированное обслуживание
- Оценивает взаимозависимости подсистем
- Учитывает человеческий фактор и вероятностные данные
- Поддерживает проектирование избыточных, отказоустойчивых систем
Символы и структура дерева неисправностей
Диаграмма FTA — это направленный ациклический граф (DAG), состоящий из событий и вентилей (gates).
Символы событий
События представляют происшествия, способствующие отказу. У каждого события один вход и один выход.
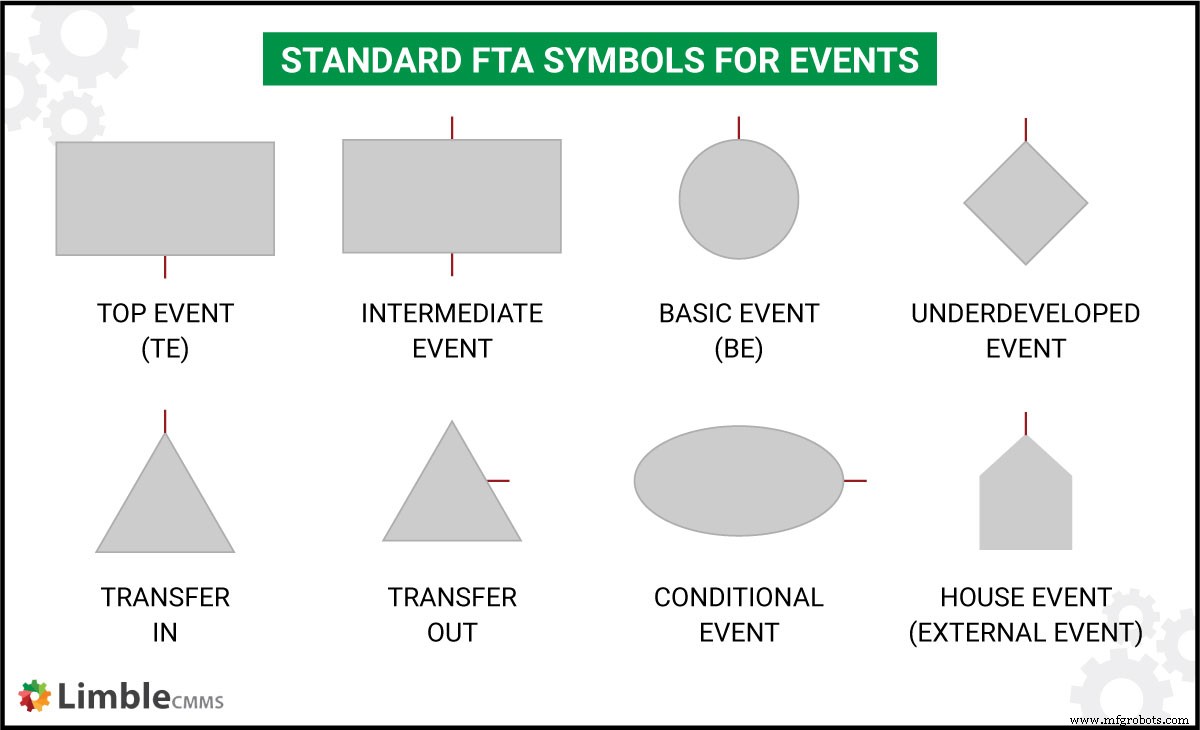
- Верхнее событие (TE) — катастрофический исход интереса, изображается прямоугольником без выхода.
- Базовое событие (BE) — фундаментальные причины отказа, круги без входа.
- Промежуточное событие — события, вызванные другими событиями; прямоугольники с входом и выходом.
- Событие переноса — для упрощения больших деревьев; треугольники.
- Недоразвитое событие — указывает на недостаток данных; ромб.
- Условное событие — условия для INHIBIT-вентилей; овалы.
- Внешнее событие (House Event) — внешние события с вероятностью 0 или 1; прямоугольники.
Символы вентилей
Вентили показывают, как отказы комбинируются через булеву логику.
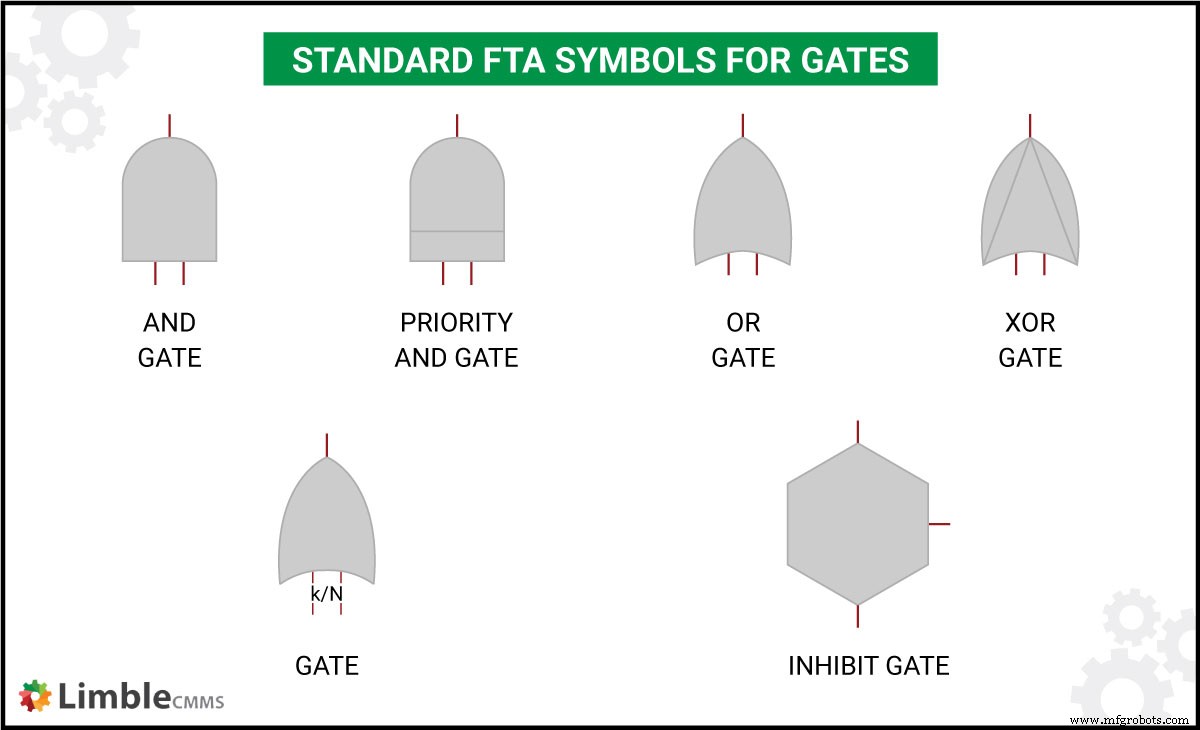
- Вентиль И (AND) — выход происходит только если все входы происходят.
- Приоритетный И — все входы должны произойти в определенной последовательности.
- Вентиль ИЛИ (OR) — выход происходит если любой вход происходит.
- Исключающее ИЛИ (XOR) — выход если ровно один вход происходит.
- k/N (Голосование) — выход если хотя бы k из N входов происходят.
- Ингибирующий вентиль (INHIBIT) — выход требует все входы плюс условное событие.
Типы FTA
- Динамический FTA — моделирует время-зависимое поведение.
- Ремонтируемый FTA — включает ремонтные действия и обслуживание.
- Расширенный FTA — обрабатывает многосоставные компоненты и случайные вероятности.
- Нечеткий FTA — использует теорию нечетких множеств для неопределенных факторов.
- Событийно-состояний FTA — анализирует динамическое поведение системы за пределами статических деревьев.
Качественный и количественный FTA отличаются областью: качественный анализ выполняется для каждого проекта, количественный добавляется при наличии вероятностных данных.
Качественный FTA
- Минимальные наборы отказов (MCS) — идентифицируют наименьшие наборы отказов, способных вызвать верхнее событие.
- Минимальные наборы путей (MPS) — определяют минимальный набор работающих компонентов, необходимых для успеха системы.
- Общие причины отказов (CCF) — выявляют единичные элементы, способные вызвать множественные отказы.
Количественный FTA
- Рассчитывает явные вероятности отказов, используя известные вероятности базовых событий.
- Дает стохастические меры (общая вероятность отказа) и меры важности (критичность компонентов).
Пример: если базовые события A, B, C, D имеют известные вероятности, вентиль И объединяет A, B, C в промежуточное событие E; вентиль ИЛИ связывает E с D для получения TE. Вероятность TE выводится через булеву алгебру.
Пошаговый процесс FTA
1. Сформируйте разнообразную команду
Включите инженеров, персонал обслуживания и операционный персонал. Квалифицированный фасилитатор ведет мозговые штурмы и обеспечивает учет всех перспектив.
2. Определите верхнее событие
Идентифицируйте катастрофический исход, который нужно предотвратить. Начните диаграмму с этого события и работайте вниз.
3. Сопоставьте системные знания
Соберите схемы, спецификации компонентов и данные производителей. Глубокое понимание архитектуры системы критично для точного моделирования.
4. Постройте диаграмму дерева неисправностей
Используйте стандартизированные символы и вентили для представления распространения отказов.
5. Идентифицируйте MCS, MPS или CCF
- Используйте MCS для нацеливания на наиболее уязвимые элементы.
- Используйте MPS для фокуса на критических компонентах, поддерживающих работу системы.
- Используйте CCF для выделения общих источников отказов.
Опционально: вычислите вероятности отказов
Когда вероятности базовых событий известны, рассчитайте вероятность каждого критического пути или набора отказов. Приоритизируйте митигацию на основе этих значений.
6. Разработайте стратегии митигации
- Внедрите резервирование для компонентов MPS.
- Запланируйте профилактическое обслуживание для CCF.
- Используйте CMMS (например, Limble) для отслеживания задач и запасных частей.
Практические примеры FTA
Автомобиль не заводится
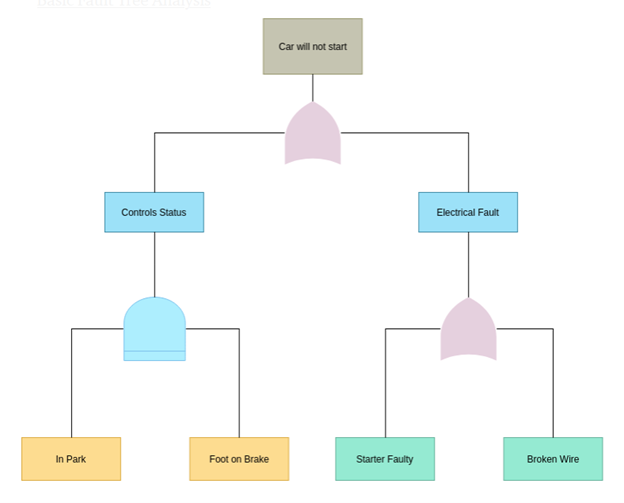
Верхнее событие — «автомобиль не заводится». Вентиль ИЛИ связывает три основные причины: отказ аккумулятора, мало топлива, заикание зажигания. Каждая ветка дальше разбивается на базовые события: разряженный аккумулятор, неисправный генератор, неисправный стартер.
Катастрофический отказ сервера
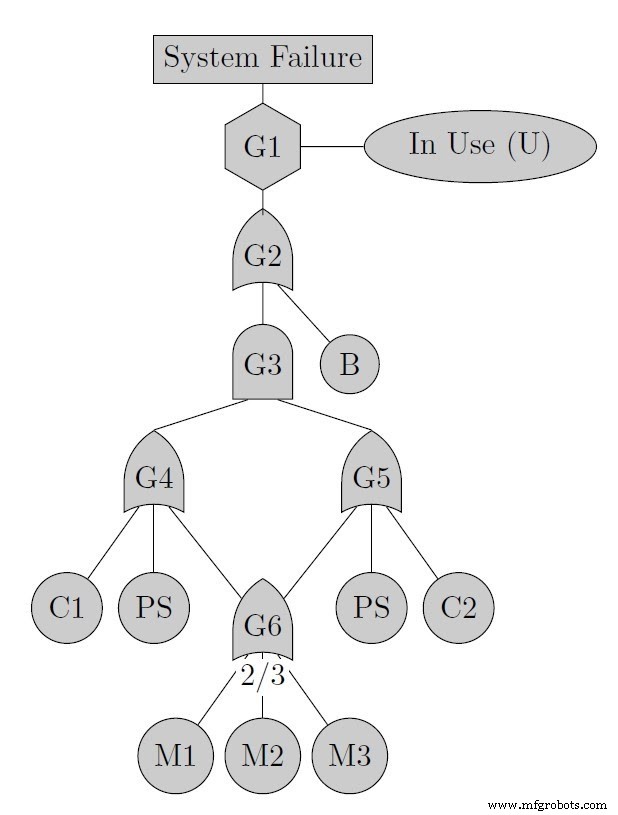
Эта диаграмма иллюстрирует сервер с резервными CPU, общей памятью и единственным блоком питания. INHIBIT-вентили моделируют окна обслуживания, а голосовательные вентили фиксируют требование отказа минимум двух модулей памяти для системного сбоя.
FTA против других аналитических методов
Анализ режимов и последствий отказов (FMEA)
FTA использует нисходящий подход, фокусируясь на финальном событии. FMEA — восходящий, исследуя потенциальные отказы на уровне каждого компонента. FTA улавливает взаимозависимости, которые FMEA может упустить.
Анализ режимов, последствий и критичности отказов (FMECA)
FMECA расширяет FMEA, ранжируя отказы по критичности, позволяя приоритизировать действия.
Анализ дерева событий (ETA)
ETA отвечает на вопросы «что если» от единичного инициирующего события, часто используется в финансовом секторе. У него нет более широкой системной перспективы, которую дает FTA.
Использование ПО для FTA
Сложные системы могут давать деревья, неудобные на бумаге. Программные решения автоматизируют построение диаграмм, расчет MCS/MPS/CCF и вероятностный анализ.
- Visual Paradigm — функционально насыщен, есть бесплатная пробная версия.
- Blocksim (ReliaSoft) — часть более широкого пакета надежности.
- ALD Fault Tree Analyzer — бесплатный облачный вариант.
Выбирайте инструмент, соответствующий потребностям вашей отрасли и рабочему процессу команды.
Дополнительное чтение
- «Fault Tree Analysis Primer» Клифтона А. Эриксона II
- «Fault Tree Analysis: A Complete Guide» Герардуса Блокдайка
- Курсы Coursera по FTA
- Лекции на YouTube от кафедры промышленной и системной инженерии IIT Kharagpur
- Видео от xSeriCon, консалтинговой и обучающей инженерной фирмы
Заключение
Освоение FTA превращает реактивное обслуживание в проактивное управление рисками. С правильной командой, методологией и инструментами вы можете предсказывать отказы, приоритизировать действия и поддерживать критические системы в безопасном состоянии.
CMMS Limble поддерживает каждый этап FTA — от сбора данных до планирования обслуживания. Свяжитесь с нами, чтобы узнать, как наша платформа может оптимизировать ваши усилия по инженерии надежности.
Техническое обслуживание и ремонт оборудования
- Критичность активов: как приоритизировать и максимизировать надежность
- Рабочее время с ключом: определение, важность и измерение
- Анализ критичности: Идентификация и приоритизация высокорискового оборудования
- Исследование 6G: будущее ультрабыстрой связи
- Предотвращение кавитации насоса: причины, симптомы и как избежать
- Плазменная резка: принцип работы и ключевые преимущества
- Пайка: виды, техники и пошаговое руководство
- Бразинг (твердая пайка): безопасное и эффективное соединение металлов
- Лужение меди: Техники и советы для прочных, надежных соединений
- Lean Digital: определение, преимущества и бесшовная интеграция