



Что каждый сотрудник, подключенный к сети, должен знать о кибербезопасности
Кибератаки могут происходить в любое время, в любом масштабе и через любое устройство, подключенное к сети. Чем дольше идет кибернарушение, тем больше оно приводит к потере данных, времени и денег.
Одна кибератака достаточно, чтобы разрушить цепочку поставок. Более того, эффективность учетных данных на каждом этапе цепочки поставок имеет прямое влияние на каждую другую часть бизнеса.
Согласно Обзору нарушений кибербезопасности: 2020, 46% бизнесов выявили нарушения или атаки в течение последнего года. Обзор отмечает, что наиболее распространенный тип кибератак — фишинговые атаки — электронные письма, полученные сотрудниками, направляющие их на мошеннические веб-сайты.
«За этим следует, в гораздо меньшей степени, олицетворение, а затем вирусы или другое вредоносное ПО», говорит обзор. «Один из последовательных уроков по этой серии обзоров был важностью бдительности персонала, учитывая, что абсолютное большинство выявленных нарушений и атак — это те, что придут через [те типы атак]».
Для малых бизнесов, которые являются частью цепочки поставок, отчет делает ясным важность владения знаниями кибербезопасности каждым, имеющим доступ к сети, каждый из которых может считаться жизнеспособной целью для атакующих. Воздействие этих атак можно увидеть на изображении ниже, взятом из отчета.
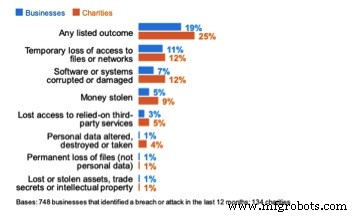
Фишинг включает социально-инженерную атаку, где актор угрозы маскируется как доверенная сущность. Получатель электронной почты, телефона или текстового сообщения вводится в заблуждение для предоставления чувствительной информации тем, кого они верят доверенным лицом.
Этот метод атаки обычно выполняется путем завлечения жертвы в клик по вредоносной ссылке, которая в свою очередь позволяет установку вредоносного ПО, программ-шифровальщиков или раскрытие чувствительных личных данных, таких как пароли и детали кредитных карт.
Некоторые из самых изощренных недавних фишинговых кампаний исходили от лиц, действующих как представители Центров по контролю и предотвращению заболеваний США (CDC) и Всемирной организации здравоохранения (ВОЗ).
Обзор нарушений кибербезопасности показывает 70% увеличение атак, обнаруженных людьми — не технологией. Последняя может обнаружить, когда что-то очевидно не так, но она ищет факты, а не намерение. Исследования показывают, что технология останавливает около 999 из 1000 фишинговых и вирус-содержащих электронных писем. Но те, что проходят, часто те, которые не выглядят неправильно с технологической перспективы. Приглашение войти на мошеннический веб-сайт выглядит легально. Только когда контекст сообщения и веб-сайта читаются человеком, это может быть идентифицировано как угроза.
Технологическая поддержка идет в виде искусственного интеллекта и активных кампаний защиты правительствами. Пока, однако, это падает на нас как пользователей для идентификации угрозы. Именно поэтому обучение всего персонала необходимо.
Каждый партнер в цепочке поставок зависит от всех остальных, и это особенно случай с кибербезопасностью. Вы не хотите быть тем, кто получает первый вирус, который затем заражает остальную часть вашей цепи и партнеров, и в конечном счете влияет на клиентов.
Все бизнесы должны заботиться о практике хороших процессов кибербезопасности для предотвращения этого типа распространения. Только тогда они могут обеспечить безопасность сверху вниз и защититься от возможности атаки вроде взлома ПО M.E.Doc 2017 года.
Все сотрудники должны быть осведомлены о верных признаках фишинга, кому сообщать о потенциальных проблемах безопасности, и о любом запросе, который кажется необычным или не в порядке вещей, особенно если есть воспринимаемая срочность, сопровождающая его. Вот пять шагов, которые сотрудники должны предпринять для защиты от потенциальных атак:
- Создавайте длинные и уникальные пароли (более 12 символов).
- Используйте двухфакторную аутентификацию везде, где возможно.
- Обучите себя верным признакам фишинга.
- Никогда не делитесь чувствительной информацией с кем-то, кто неожиданно звонит вам. Проверьте, кто они, найдите контактный номер из другого источника (например, счета-фактуры или веб-сайта), и перезвоните им.
- Дважды проверяйте все, что кажется необычным, особенно когда вас просят сделать что-то вне нормальных процессов.
С каждым сотрудником в бизнесе, придерживающимся процессов кибербезопасности и остающимся бдительным во все времена, особенно об использовании личного оборудования, подключенного к сети, есть на 70% меньше шансов испытать успешную атаку.
Образование — ключ к сохранению вашего бизнеса в безопасности. Технология может сделать только столько, чтобы помочь. В конечном счете это всегда будет сводиться к тому, чтобы персонал брал на себя ответственность за безопасность и потенциальные угрозы, и знал, как бороться с ними правильным образом. Эта способность приходит только от образования и инвестиций в координированные, стратегические процессы для обеспечения сильной кибербезопасности.
Колин Роббинс — управляющий консультант по безопасности в Nexor.
Промышленные технологии
- Полное руководство по фрезерным станкам ЧПУ: особенности, применение, лучшие практики
- 4 ключевых инсайта, которые каждый работодатель должен знать о праве цепи поставок
- Понимание программируемых логических контроллеров (ПЛК): ключевые факты для промышленного успеха
- Основное руководство по тестированию трансформаторного масла для надежных энергосистем
- Понимание вибрационных дозаторов: ключевые сведения и применение
- Основное руководство по защитным капотам шлифовальных кругов: защита пользователей от разрушения и травм
- Освойте чек-листы самоинспекции OSHA для предотвращения нарушений безопасности
- Кремниевая бронза: ключевые свойства и преимущества
- Основное руководство по погружным моторным насосам: особенности, работа и установка
- Закаточка (кюрлинг): технология создания текстурированных поверхностей