



Выявление и снижение рисков приватности в проектировании встроенных систем
Встроенные устройства становятся все более повсеместными, но каждый новый интернет-подключенный продукт несет новые проблемы приватности. К счастью, растущий портфель готовых кремниевых и программных сервисов может помочь проектировщикам построить защиту от вторжений и несанкционированного раскрытия данных. Первый шаг — точно определить угрозы, которые необходимо смягчить.
На практике приватность означает предотвращение доступа любой стороны — кроме авторизованного владельца — к определенной информации. Хотя приватность является подмножеством безопасности, эти понятия различаются. Безопасность также защищает от вредоносного изменения или уничтожения данных. Система может быть безопасной, но не приватной, но приватная система должна быть безопасной.
Регуляторные фреймворки по всему миру — такие как GDPR, CCPA и многочисленные национальные законы — обязывают защищать персонально идентифицируемую информацию (PII). Классическое PII включает имена, адреса, номера счетов, местоположение, данные о здоровье, изображения и активность. Однако не все чувствительные данные являются очевидным PII. Например, настройка термостата сама по себе безвредна, но в сочетании с местоположением устройства она становится лично идентифицируемой. Знание того, что термостат в определенном доме показывает 55 °F, может сигнализировать, что владельцы отсутствуют, делая имущество мишенью для кражи.
Встроенные продукты хранят и передают огромные объемы данных — как в покое (в памяти или флеш), так и в транзите (через шины, сети или даже по трассам печатной платы). Защита этих данных обычно требует шифрования, что в свою очередь требует защиты ключей шифрования. Кроме того, прошивка и операционные системы должны быть закалены против вмешательства; иначе скомпрометированный микроконтроллер мог бы намеренно утекать конфиденциальную информацию.
Векторы атак разнообразны. Удаленные противники могут перехватывать сетевой трафик, выполнять атаки «человек посередине» (MITM) или внедрять вредоносный код через обновления по воздуху. Физические противники, или даже находящиеся вблизи, могут зондировать линии сигналов, мониторить потребление энергии или электромагнитное излучение для восстановления ключей, заменять носители информации или снимать защитную упаковку для инспекции кристалла.
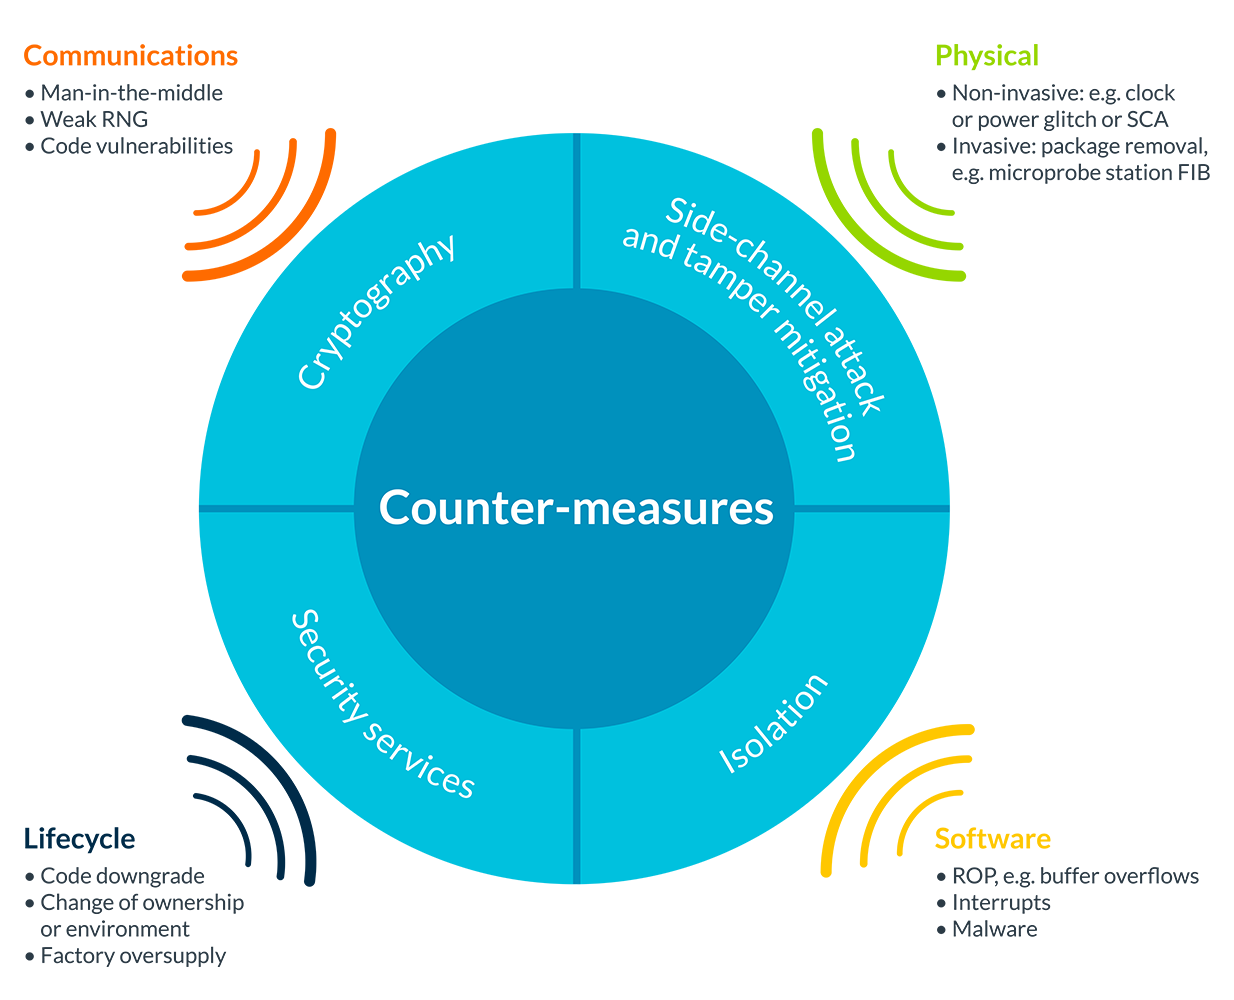
Рисунок 1: Существует множество форм атак, способных скомпрометировать безопасность данных, требуя множества различных контрмер. (Источник изображения: ARM)
Этапы производства также несут риски. Во время сборки злоумышленники могут дублировать ключи шифрования или клонировать целые устройства, позволяя реплике незаметно проникнуть в сеть. В конце жизненного цикла утилизированное оборудование может быть спасено и зондировано для извлечения хранимых секретов.
Никакая единственная защита не покрывает все угрозы, а внедрение всех возможных мер может быть непозволительно дорого. Вероятность и воздействие атак варьируются по приложению, поэтому проектировщики должны приоритизировать меры, дающие наибольшее снижение риска для их конкретного контекста. отправной точкой является тщательная модель угроз, созданная до начала детального проектирования.
Разработка эффективной модели угроз включает три ключевых шага:
- Идентификация активов. Для приватности это включает все PII, которые могут находиться на устройстве или проходить через него, ключи шифрования, прошивку, коды идентификации, метаданные сообщений и связанные ресурсы.
- Оценка угроз. Перечислить потенциальные векторы атак, оценить их вероятность и воздействие при успешном взломе. Учесть полный жизненный цикл устройства — от производства и развертывания до утилизации — для захвата всех релевантных рисков.
- Определение контрмер. Соотнести каждую угрозу с соответствующими смягчениями и оценить их стоимость внедрения, накладные расходы на производительность и влияние на спецификацию материалов.
С четко определенной моделью угроз проектировщики могут адаптировать аппаратные и программные функции — такие как безопасная загрузка, упаковка с доказательством вскрытия, контрмеры боковых каналов и надежное управление ключами — для эффективной защиты приватности. Экосистема полупроводников теперь предлагает богатый набор кремниевых блоков, модулей безопасности и программных библиотек, адресующих большинство общих векторов атак, и поддержка вендоров доступна для помощи в выборе и интеграции правильных решений.
Систематически идентифицируя активы, оценивая угрозы и применяя целевые контрмеры, разработчики могут создавать встроенные системы, отвечающие как нормативным обязательствам, так и ожиданиям пользователей по приватности и безопасности.
Интернет вещей
- Развитие микроэлектроники для удовлетворения растущих требований AI
- Ко-симуляция для дизайнов Zynq SoC: ускорение верификации Hardware–Software
- Готово ли ваше производство к IoT? Практическое руководство
- Превращение данных IoT в бизнес-ценность: практическое руководство
- Топ-3 вызова конфиденциальности данных, которые предприятия должны преодолеть (2021‑23)
- Tableau: превращение сырых данных в стратегические инсайты
- Wearables на рабочем месте: الناشеющие вызовы приватности для сотрудников и работодателей
- Топ IoT-трендов, движущих рост в 2019 году
- DataOps: революция в автоматизации здравоохранения для эффективности затрат и роста выручки
- Промышленная автоматизация ведет к интеллектуальной информационной автоматизации