



Защита внешней прошивки для встроенных устройств
Когда ваша встроенная система остается нишевым продуктом, вы можете управлять каждым шагом внутри компании. Но как только спрос взлетает, высокообъемное производство обычно переходит к контрактному производителю (CM). Одна критическая ответственность CM — программирование микроконтроллерной прошивки в каждое устройство.
В таких сценариях защита вашей интеллектуальной собственности и предотвращение перепроизводства становятся первостепенными. Примерно 10% электронных товаров во всем мире поддельные, и значительная доля исходит от CM, производящих неавторизованные копии.
ИП во встроенных системах проявляется в двух основных формах: схемы оборудования и код прошивки. Даже если CM может продублировать топологию печатной платы, устройство бесполезно без проприетарной прошивки. Когда CM имеет неограниченный доступ к обоим, оригинальные разработчики должны полагаться на честность и репутацию CM.
На недавней конференции Embedded World в Нюрнберге SEGGER представила Flasher SECURE, производственное решение программирования, которое прямо решает риски кражи ИП и перепроизводства.
(Источник: SEGGER)
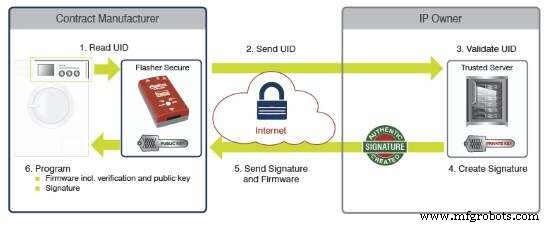
Flasher SECURE работает по проверенному принципу: каждый микроконтроллер несет уникальный идентификатор (UID). Владелец ИП прошивки поставляет CM платформу Flasher SECURE, в то время как сама прошивка находится на безопасном, доверенном сервере под контролем владельца ИП.
Во время программирования Flasher SECURE считывает UID устройства и передает его доверенному серверу. Сервер валидирует UID и возвращает криптографическую подпись вместе с прошивкой. Flasher SECURE затем записывает оба в микроконтроллер.
При включении питания прошивка немедленно проверяет UID против сохраненной подписи. Только совпадение позволяет устройству работать; иначе прошивка может отказаться запускаться или запустить пользовательский ответ. Это гарантирует, что прошивка работает исключительно на авторизованном оборудовании.
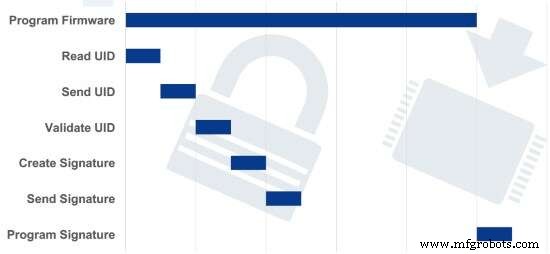
Скорость критична. SEGGER спроектировала Flasher SECURE так, что прошивка извлекается с сервера только один раз — при программировании первой единицы. Извлеченная прошивка кэшируется локально для всех последующих устройств.
(Источник: SEGGER)
Для каждой следующей единицы Flasher SECURE передает UID на доверенный сервер во время программирования. Сервер немедленно генерирует свежую подпись, которая записывается в устройство в почти реальном времени, добавляя незначительные накладные расходы к производству.
Если прошивка обнаруживает, что она работает на поддельной системе, ответ может быть адаптирован. Варианты включают простое предупреждающее сообщение, отключение функциональности или, в более продвинутых настройках, передачу диагностических данных обратно владельцу ИП для расследования. Хотя последний подход может быть мощным, он должен применяться осмотрительно, особенно в критически важных для безопасности приложениях.
В конечном счете, выбор контрмер зависит от профиля риска вашего продукта и бизнес-целей. Четкое предупреждение может быть достаточно во многих случаях, но более проактивная стратегия может отпугнуть подделчиков и защитить целостность вашего бренда.
Встроенный
- Создание гендерно-чувствительных велосипедных седлов с Formlabs Fuse 1 SLS принтером
- Обеспечьте бизнес-преимущество в данных-ориентированной экономике
- Трансформируйте свой бизнес: почему каждая компания должна принять решения Умного Завода
- Раскройте производственную ценность с OEE: повысьте эффективность и непрерывное улучшение
- Полное руководство по премиальным промышленным аграрным продуктам
- Устранение ошибок и повышение качества производства через эффективную SQM
- Облачные вычисления в производстве: трансформационные преимущества для отрасли
- Мировая производственная арена: как производство движет нашей экономикой
- Выявите риски воздушной системы, которые могут поставить под угрозу ваш объект
- Как рассчитать полную стоимость жизненного цикла вашей компрессорной системы