



Защита данных в использовании с Trusted Execution Environments
Поскольку организации все чаще внедряют multi-cloud, hybrid cloud и edge computing, их приложения отслеживают, хранят и анализируют конфиденциальные пользовательские данные через широкий спектр сред. Для обеспечения соответствия и конфиденциальности людей, использующих приложения, данные должны быть защищены на протяжении всего жизненного цикла.
Мы шифруем файловые системы и накопители, и используем SSH протоколы для защиты данных в покое и данных в транзите даже при краже, делая их бесполезными без криптографических ключей. Однако данные в использовании обычно не зашифрованы и уязвимы для атак и эксплойтов.
Для защиты приложений и данных во время выполнения разработчики все чаще обращаются к Trusted Execution Environments, часто называемым «безопасными анклавами».
Что такое Trusted Execution Environments?
Trusted Execution Environments (TEEs) — это CPU-зашифрованные изолированные приватные анклавы внутри памяти, используемые для защиты данных в использовании на аппаратном уровне.
Пока конфиденциальные данные находятся внутри анклава, неавторизованные сущности не могут удалить их, изменить или добавить больше данных. Содержимое анклава остается невидимым и недоступным для внешних сторон, защищенное от внешних и внутренних угроз.
В результате TEE обеспечивает следующее:
- Целостность данных
- Целостность кода
- Конфиденциальность данных
В зависимости от вендора и базовой технологии, TEEs могут включать дополнительные функции, такие как:
- Конфиденциальность кода — защита алгоритмов, считающихся интеллектуальной собственностью.
- Аутентифицированный запуск — принуждение авторизации или аутентификации для запуска только верифицированных процессов.
- Программируемость — доступ к TEE-программированию кода от производителя или другого безопасного источника.
- Аттестация — измерение происхождения и текущего состояния анклава для защиты от подделки.
- Восстанавливаемость — откат к предыдущему безопасному состоянию в случае компрометации TEE.
Эти функции дают разработчикам полный контроль над безопасностью приложения, защищая конфиденциальные данные и код даже тогда, когда операционная система, BIOS и само приложение скомпрометированы.
Как работает безопасный анклав?
Чтобы понять, как работают TEEs, посмотрим на Intel® Software Guard Extensions (SGX).
С Intel® SGX, данные приложения делятся на trusted и untrusted части. Trusted части кода используются для запуска приложения внутри защищенного анклава. CPU отказывает во всем доступе к анклаву, независимо от привилегий сущностей, запрашивающих его. После обработки trusted данные остаются внутри TEE, а информация, предоставленная приложению вне анклава, снова шифруется.
Анклавы создаются и провижинируются через аппаратные команды, включающие создание и добавление страниц памяти, а также инициализацию, удаление или измерение анклава.
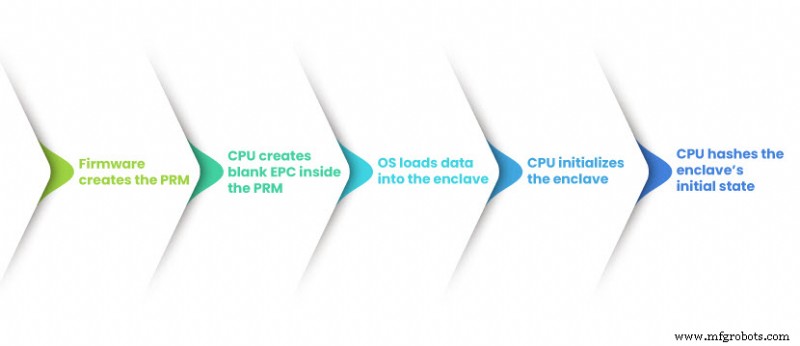
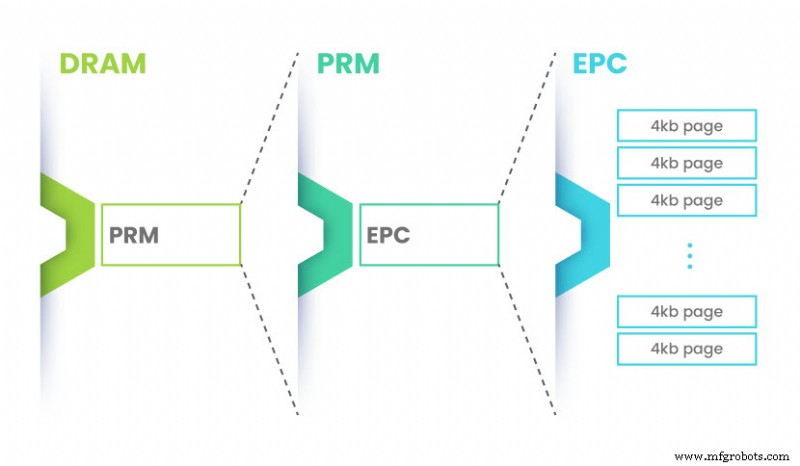
Фирмвара платформы использует свои настройки конфигурации для настройки области для TEE. После включения расширений CPU резервирует секцию DRAM как Processor Reserved Memory (PRM). Размер PRM может быть специфицирован через инструменты фирмвары.
Затем CPU выделяет и конфигурирует PRM, устанавливая пару model-specific registers (MSRs). Далее, Enclave Page Caches (EPC) создаются внутри PRM, содержащие метаданные с базовыми адресами, размером анклава и информацией безопасности данных.
Наконец, CPU создает криптографический хеш начального состояния анклава и логирует другие последующие состояния. Этот хеш позже используется для аттестации через криптографические ключи и hardware root of trust.
После инициализации анклав может хостить пользовательские приложения.
Насколько безопасны Trusted Execution Environments?
Чтобы лучше объяснить, насколько безопасен TEE, сначала нужно обратиться к кольцам CPU привилегий.
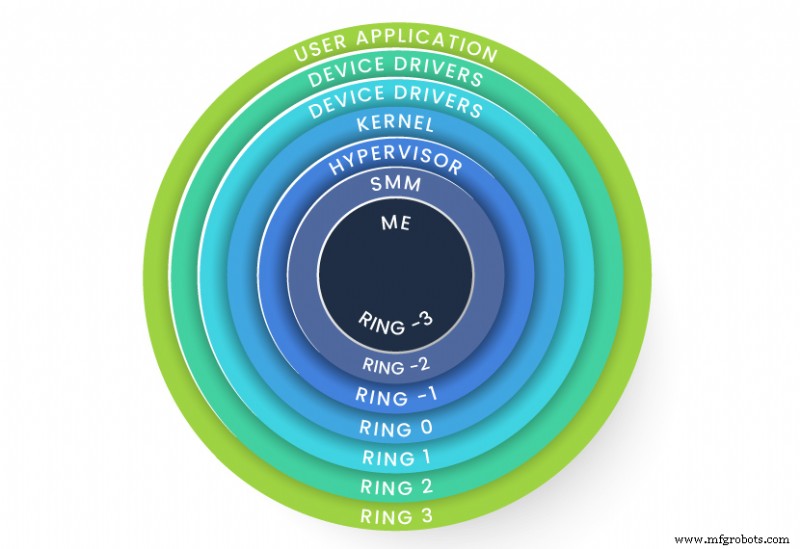
Ключи шифрования традиционно хранились внутри приложений, на уровне ring 3. Эта модель ставит под угрозу секреты, защищенные внутри приложения, как только оно скомпрометировано.
С современными архитектурами кольца привилегий выходят за пределы ядра и гипервизора, расширяясь до System Management Mode (SMM) и Management Engine (ME). Это позволяет CPU защищать память, используемую TEE, уменьшая поверхность атаки до самых низких слоев железа и запрещая доступ всем, кроме самых высоких уровней привилегий.
Другой ключ к функциональности и безопасности TEE — аттестация. Через аттестацию вся платформа и анклав измеряются и валидируются до того, как какие-либо данные делятся.
Например, анклав может запросить локальный отчет от себя или другого анклава на той же платформе и использовать отчет для проверки и верификации данных. Аналогично, удаленный верификатор может запросить аттестационный отчет перед запросом каких-либо конфиденциальных данных из анклава. Как только доверие установлено, они могут делиться сессионными ключами и данными через безопасный канал, невидимый для внешних сторон.
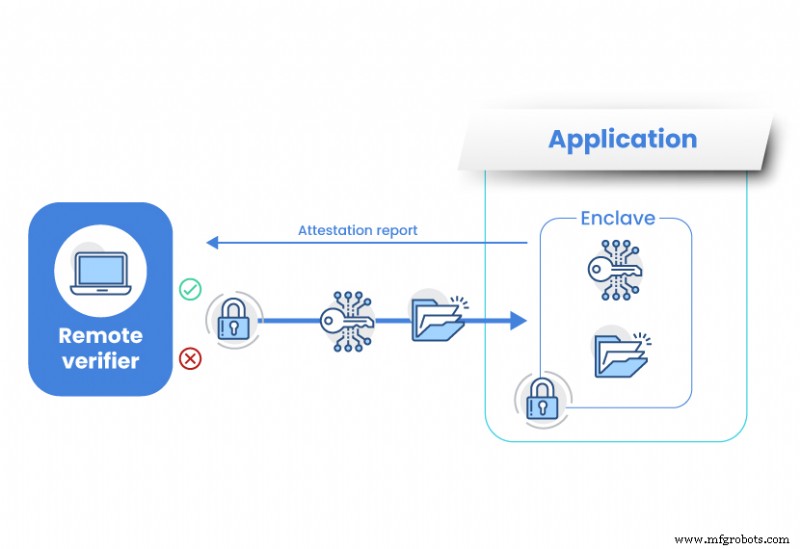
Поскольку незашифрованные секреты никогда не покидают TEE, безопасные анклавы защищают данные от:
- Других приложений на хосте
- Хост OS или гипервизора
- Системных администраторов
- Провайдеров сервисов
Даже владелец инфраструктуры и другие сущности с физическим доступом к железу не могут достичь данных.
Безопасные анклавы в Confidential Computing
Для обеспечения безопасной и стандартизированной обработки приватных рабочих нагрузок через разные облачные среды, Linux Foundation сформировала сообщество под названием Confidential Computing Consortium (CCC) в 2019 году. С момента основания участники CCC работают над ускорением внедрения облачных вычислений и обеспечением открытого сотрудничества.
Благодаря высоким уровням защиты данных, которые они предлагают, аппаратные безопасные анклавы находятся в ядре этой инициативы.
Через confidential computing, поддерживаемый TEEs, организации могут держать всё — от единственного криптографического ключа до целых рабочих нагрузок — защищенными пока их приложения используются.
Почему стоит внедрять Confidential Computing?
Сегодня секреты выходят далеко за пределы паролей, охватывая высококонфиденциальную и невосполнимую информацию, такую как медицинские записи или биометрические данные.
Confidential computing предлагает бизнесу конкурентное преимущество, защищая эти данные и предотвращая финансовые потери или репутационный ущерб. Однако есть и другие сценарии использования для этой развивающейся технологии.
Многопартийные вычисления
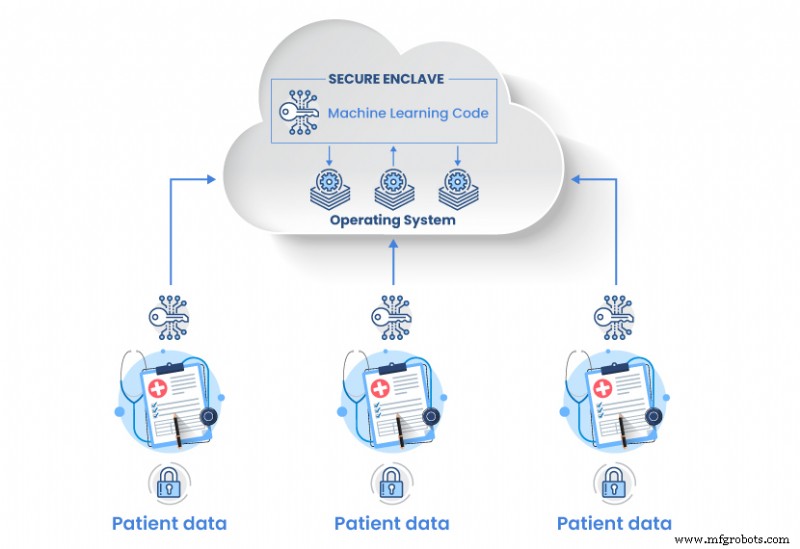
Confidential computing позволяет организациям обрабатывать данные из множественных источников без раскрытия базового кода, интеллектуальной собственности или частной клиентской информации партнерам, с которыми они сотрудничают. Конкуренты или нет, правительственные организации, здравоохранение или исследовательские институты могут использовать эту функцию для коллаборации и обмена инсайтами для цели федеративного обучения.
Финансы и страхование
Используя confidential computing, финансовые институты предотвращают мошенническую активность, такую как отмывание денег. Банк может поделиться подозрительным аккаунтом с другим банком в или вне своей сети для аудита и минимизации шансов ложных срабатываний.
Страховые компании могут использовать похожий подход для предотвращения мошенничества. Они могут делиться подозрительным претензионным делом между собой для распознавания паттернов. С конфиденциальными данными, хранящимися в анклаве, и записями данных, делимыми между разными источниками, результаты могут быть получены без раскрытия какой-либо конфиденциальной информации в процессе.
Заключение
Enterprise инструменты для усиления безопасности постоянно развиваются по мере эволюции confidential computing. Это стимулирует внедрение, рост и безопасность облачных вычислений, раскрывая их полный потенциал.
Предлагая беспрецедентную защиту конфиденциальных данных и кода во время выполнения, Trusted Execution Environments позволяют организациям усилить свою безопасность и использовать future-ready технологию сегодня.
Облачные вычисления
- Использование Big Data и облачных вычислений для драйва бизнес-роста
- Пограничные вычисления (Edge Computing) разъяснены: практические кейсы в транспорте, энергетике и производстве
- Kontron запускает CP6940: Rugged 40 GbE свитч для экстремальных сред
- Защита внедрения IoT: проверенные стратегии кибербезопасности и приватности для предприятий
- Защита водителей автопарков в условиях COVID-19: ключевые стратегии безопасности и соответствия
- Как правильная защита гарантирует долговечность оборудования
- Как аналитика в реальном времени повышает безопасность кампуса для студентов, сотрудников и преподавателей
- Раскрытие непрерывной интеллектуальности: сценарии использования на уровне предприятия и инсайты в реально…
- 5 ключевых причин, почему каждой производственной компании стоит внедрить Big Data
- Как интеллектуальная автоматизация может поднять производительность UK производства