



Укрепление электросети США с помощью физической кибербезопасности
Модернизация старой электросети США для удовлетворения энергетических потребностей XXI века означает обновление огромной, сложной сети с «умными» технологиями для использования автоматизации, связности и возобновляемых источников энергии, необходимых для более надежной и эффективной доставки электроэнергии.
Хотя более умная и подключенная электросеть может повысить устойчивость к таким угрозам, как экстремальные погодные явления, растущий размер и сложность сети увеличивают уязвимость к кибератакам. Все более оцифрованная энергосеть может создавать множество точек входа для злоумышленников, стремящихся нарушить энергоснабжение нации.
Защита электросети США — масштабной, взаимосвязанной, перекрестной сети, которая генерирует, передает и распределяет электричество — критически важна для национальной безопасности.
Но по мере того как сеть становится более сложной, а хакеры — более изощренными, традиционный ИТ-подход к кибербезопасности больше не достаточен, по мнению ученых Лаборатории Аргонна Министерства энергетики США (DOE), которые работают над тем, чтобы сделать электроэнергетическую сеть более устойчивой к кибератакам.
«Поскольку традиционная сеть коммунальных услуг была физически изолирована от публичной сети, ИТ-подход был достаточен для большинства угроз», — сказал Бо Чен, вычислительный инженер Аргонна. «Сегодня сеть коммунальных услуг создает больше уязвимостей по мере интеграции новых технологий. Многие изощренные атаки могут скрываться так, что ИТ-подход не может их обнаружить».
Новые меры защиты необходимы, чтобы сохранить электросеть в безопасности от атакующих, сказал Чен, который работал с вычислительным ученым Аргонна Хёкён (Кларисс) Ким, чтобы разработать физический, основанный на правилах подход к кибербезопасности, который добавляет слой безопасности против атак, проникших через ИТ-периметр.
«Физические методы — привлекательные решения, предлагающие возможность проверки целостности данных и поддержания стабильности системы даже в присутствии вредоносных сигналов и команд», — сказала Ким.
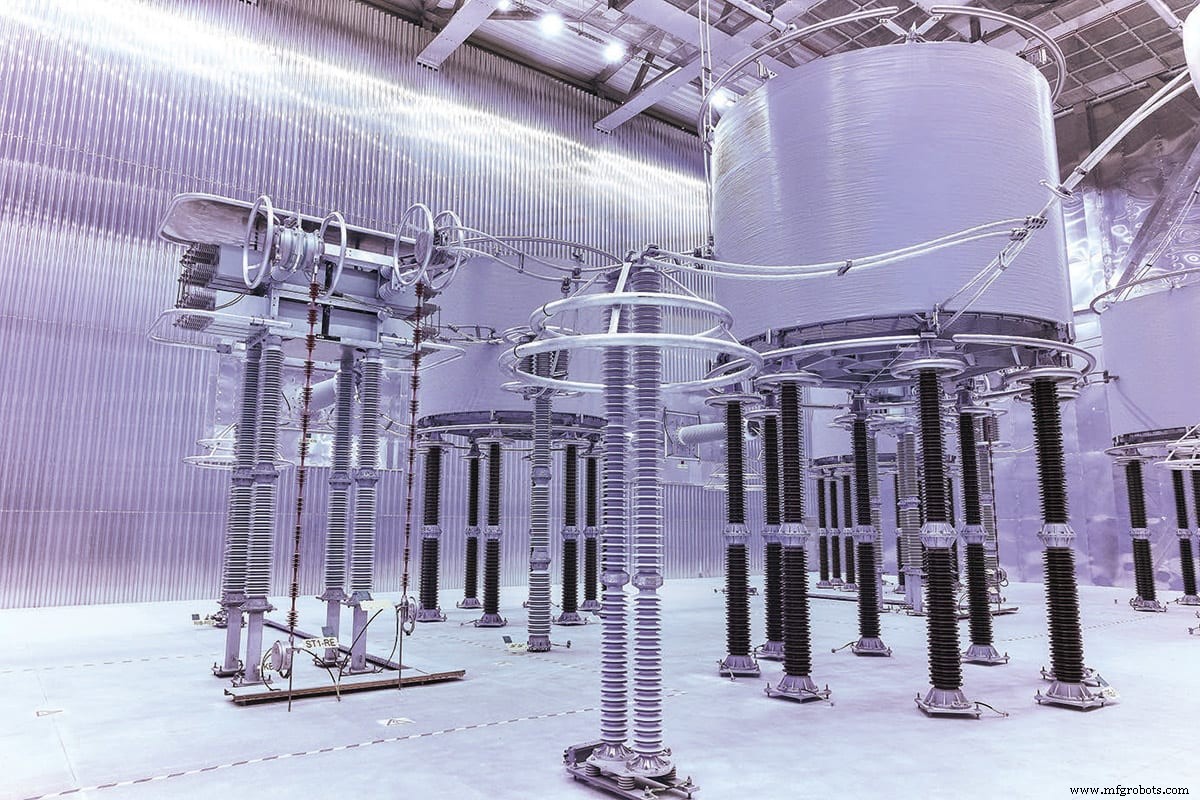
Чен и Ким недавно помогли инженерам Hitachi ABB Power Grids, ведущей глобальной технологической компании, добавить новый слой безопасности и структуру принятия решений, чтобы выявлять и останавливать киберугрозы, поддерживая работу сети даже при атаке. Их работа опубликована в журнале IEEE Transactions on Power Systems.
Работа команды Аргонна является частью более широкого проекта, управляемого Hitachi ABB Power Grids для офиса DOE по кибербезопасности, энергетической безопасности и чрезвычайным ситуациям (CESER), для защиты линий передач высокого напряжения постоянного тока (HVDC).
Защита систем HVDC от кибератак
Электросеть США состоит из около 700 000 миль цепей, которые в основном работают с переменным током (AC) для доставки энергии. По мере модернизации сети, однако, системы HVDC выросли за рамки своего первоначального назначения как дополнение к передаче AC и становятся эффективной, гибкой системой передачи энергии.
Помимо способности передавать большие объемы электричества на очень большие расстояния с низкими электрическими потерями, системы HVDC могут легче интегрировать возобновляемую энергию, такую как ветер и солнце, в сеть и улучшать производительность сети.
Поскольку они напрямую влияют на стабильность системы, защита систем HVDC от кибератак критически важна, сказал Чен. Например, кибератака может вызвать «каскадный сбой», при котором отказ одной или нескольких частей энергосистемы может запустить отказ других частей, потенциально вызывая крупномасштабные отключения электроэнергии или даже тотальные блэкауты.
«Хотя растущее количество удаленных и локальных точек доступа к станциям HVDC значительно облегчает различные приложения HVDC, эти точки доступа также значительно расширяют поверхность атаки, которая может быть потенциально использована злоумышленниками внутри и снаружи», — сказал Чен.
Многие приложения HVDC полагаются на данные в реальном времени, собранные через платформу Wide Area Monitoring, Protection, and Control (WAMPAC), которая используется для анализа и удаленного управления выходной мощностью системы HVDC. В то время как это полезно, платформа WAMPAC может открыть дверь для хакеров.
«Поскольку фазорные измерительные блоки распределены в разных местах, существует коммуникационная структура для поддержки сбора данных и удаленного управления, тем самым создавая уязвимости для кибератак», — сказал Чен.
Принимая основанный на правилах подход к кибербезопасности, Чен и Ким создали алгоритм, который использует физические законы для проверки данных, собранных через платформы WAMPAC, для обнаружения атак с внедрением ложных данных. В такой атаке противники пытаются нарушить питание, внедряя ложные данные, чтобы обмануть или ввести в заблуждение систему управления энергией.
Операторы сети поддерживают ситуационную осведомленность через массивную сеть электронных устройств, которые собирают и обрабатывают информацию о сети в реальном времени с очень высоким разрешением, сказала Ким.
«Наша технология обнаружения использует законы физики для обнаружения атак с внедрением ложных данных на этих устройствах, соблюдая строгие требования по временной производительности», — объяснила Ким. «Принцип работы таков: мы генерируем правила, основанные на внутренних взаимозависимостях среди данных, полученных от этих устройств, чтобы определить, соответствуют ли они ожидаемым значениям или могут быть ложными образцами данных.
«Наш инструмент оповещает оператора о статусе атаки, идентифицирует скомпрометированное устройство и заменяет поврежденные данные правильными значениями, чтобы операции сети могли продолжаться бесперебойно даже пока атака в процессе», — продолжила Ким.
Чен сказал, что алгоритм обнаружения по сути является цифровой репликой или цифровым двойником фактической системы.
«Мы можем непрерывно моделировать фактическую систему и предоставлять данные, представляющие истинное состояние системы», — сказал Чен. «Мы можем выявить любые аномальные сигналы или поведение, а также отличить, является ли это реальным сбоем или кибератакой».
Алгоритм включает графический пользовательский интерфейс для уведомления операторов об атаке в процессе, идентификации скомпрометированного устройства и отображения результатов для дальнейшего анализа.
Алгоритм обнаружения доказал свою успешность
После разработки модели симуляции команда использовала большое количество случаев для тестирования алгоритма под различными операционными условиями в Аргонне. Результаты показывают, что алгоритм всегда обнаруживает первую вредоносную атаку и был почти на 100 процентов точен в дифференциации скомпрометированных и нескомпрометированных данных.
Алгоритм обнаружения затем тестировался в корпоративном исследовательском центре ABB в США в Северной Каролине. Технология Аргонна была интегрирована в собственный тестовый стенд реального времени Hitachi ABB. Атака была смоделирована на тестовом стенде и успешно обнаружена.
Финальная демонстрация состоялась в администрации Бонневиллской электростанции (BPA) в Орегоне, где алгоритм обнаружения использовался на реплике станции BPA. Эта успешная демонстрация показала ряд потенциальных защит, которые могут быть доступны для систем HVDC.
«Это универсальный основанный на правилах подход, который может быть использован для других физических систем и продуктов, поэтому он может быть интегрирован как функциональный модуль или разработан как отдельное устройство, присоединенное к существующим системам», — сказал Чен, который продолжает изучать алгоритм.
Будущее электросети
По мере эволюции электросети США и роста киберугроз, становящихся более изощренными, защита станций HVDC критически важна для надежной работы, защиты и управления системами массовой передачи энергии. Глядя в будущее, меняющийся киберландшафт означает, что ИТ-защита больше не достаточна.
«Хотя существует множество методов обнаружения для мониторинга сетевого трафика с ИТ-перспективы, пробелы все еще существуют в уязвимости систем доставки энергии», — сказал Чен. «Например, атаки на прошивку могут обойти операционную систему и программное обеспечение для обнаружения вредоносного ПО, даже если ИТ-отделы следуют лучшим практикам кибербезопасности. Поэтому необходимо защищать системы доставки энергии с точки зрения, выходящей за рамки ИТ».
Эта статья написана Бет Бурмаль, автором-соавтором в Лаборатории Аргонна. Для получения дополнительной информации свяжитесь по адресу Этот адрес электронной почты защищен от спам-ботов. Вам нужно включить JavaScript, чтобы увидеть его. или посетите .
Датчик
- Понимание мощности в электрических цепях: измерение и значение
- Использование данных в Интернете надежности: стратегии эффективного управления
- Глобальная IoT-сеточная решетка: усилание связности для трансформации индустрий
- Почему облако зеркалит эволюцию электрических сетей
- Кибербезопасность упрощенно: Начните с конца в уме для производителей
- Обеспечение безопасности глобальной цепочки поставок: использование безграничных данных для киберзащиты
- Виртуальная электростанция Tesla: трансформация глобальной энергетической сети
- Накладка на палец: превращение прикосновения в энергию для малой электроники
- RF беспроводное питание движет универсальное принятие сенсорных сетей
- Улучшение эргономики рабочего места с интеллектуальными электрическими приводами