



Планирование эффективного инцидент-респонса для систем промышленного управления
Критические инфраструктуры, опирающиеся на Системы Промышленного Управления (ICS), должны иметь выделенную кибер-инцидент-респонс стратегию. Будь угроза исходит от нечаянного инсайдера или злогоумышленника, хорошо структурированный план защищает операции, финансы и репутацию.
Правильно спроектированные ICS инцидент-респонс (IR) планы ограничивают даунтайм, потерю данных, страховые премии, бренд-ダメдж и риски для безопасности сотрудников и публики. Этот гайд фокусируется исключительно на уникальных нуждах PCS (например, supervisory control and data acquisition, building management), потому что большинство организаций уже обладают IT IR планом.
Авторы: Роберт Толбот, старший IT-менеджер, Parsons Information Security Office; Джек Д. Оден, главный проектный менеджер, Parsons Critical Infrastructure Operations.
Обоснование
Современные промышленные контрольные среды часто работают на Windows или Linux-базированных human-machine интерфейсах, коммуницируют через интернет-протоколы и подключены к корпоративным LAN и Интернету. Эта архитектура доставляет экономию затрат, снижает вендорный лок-ин и оптимизирует потоки данных к финансам и старшему менеджменту.
Однако эти выгоды увеличивают экспозицию интернет-базированным кибератакам. Реальность такова, что атака произойдет; готовность — единственная жизнеспособная защита.
Подготовка до инцидента
Пока установка IR плана и команды критична, проактивная превенция дает наибольший возврат. В отличие от офисной работы, единственный час системного даунтайма может калечить промышленные операции.
Ключевые шаги включают: ограничение доступа к корпоративной сети, развертывание IDS, распознающих проприетарные промышленные протоколы, и регулярное тестирование конфигураций бэкапа для обеспечения быстрого пути восстановления.
Рутинная верификация бэкапа и развертывание IDS снижают влияние инцидента и ускоряют восстановление.
Подготовка инцидент-респонса
Собрать Кибер-Инцидент-Респонс Команду
Построение команды — первый критический шаг. Включить: ICS инженеров и операторов, сетевых и системных админов, 시설 менеджеров, и представителей IT, кибербезопасности, HR, коммуникаций и легал. IRT также должна лиазонировать с law enforcement, регуляторами и вендорами.
Балансируйте внутренний персонал с внешними экспертами в форанзике, сохранении доказательств и эксплуатации угроз для комбинирования глубокой системной экспертизы со специализированными навыками.
Создать Инцидент-Респонс План
IRP так же жизненно важен, как сама команда. Он должен определять детекцию, классификацию и шаги респонса, позволяющие респондерам изолировать и разрешать инциденты быстро, смягчая организационное давление.
После финального ревью IRT, обеспечьте следующее на месте:
- Начальное и периодическое тестирование плана
- Установленные отношения с law enforcement
- Комплексные контактные списки для внешних сущностей
- Резервные коммуникационные пути
- Up-to-date IRT организационная схема и контактные детали
- Безопасное хранение системных паролей
Инцидент-Респонс План
Область и Цель
IRP применяется к любому подозрительному или подтвержденному кибер-инциденту, затрагивающему промышленную систему, руководствуя детекцией, классификацией и респонсом для минимизации операционного сбоя.
Процедуры обработки инцидента
Примите проверенные процедуры для ускорения восстановления и избежания затратных ошибок. Множество отраслевых ресурсов могут служить шаблонами для компаний-специфичных протоколов.
Идентификация инцидента
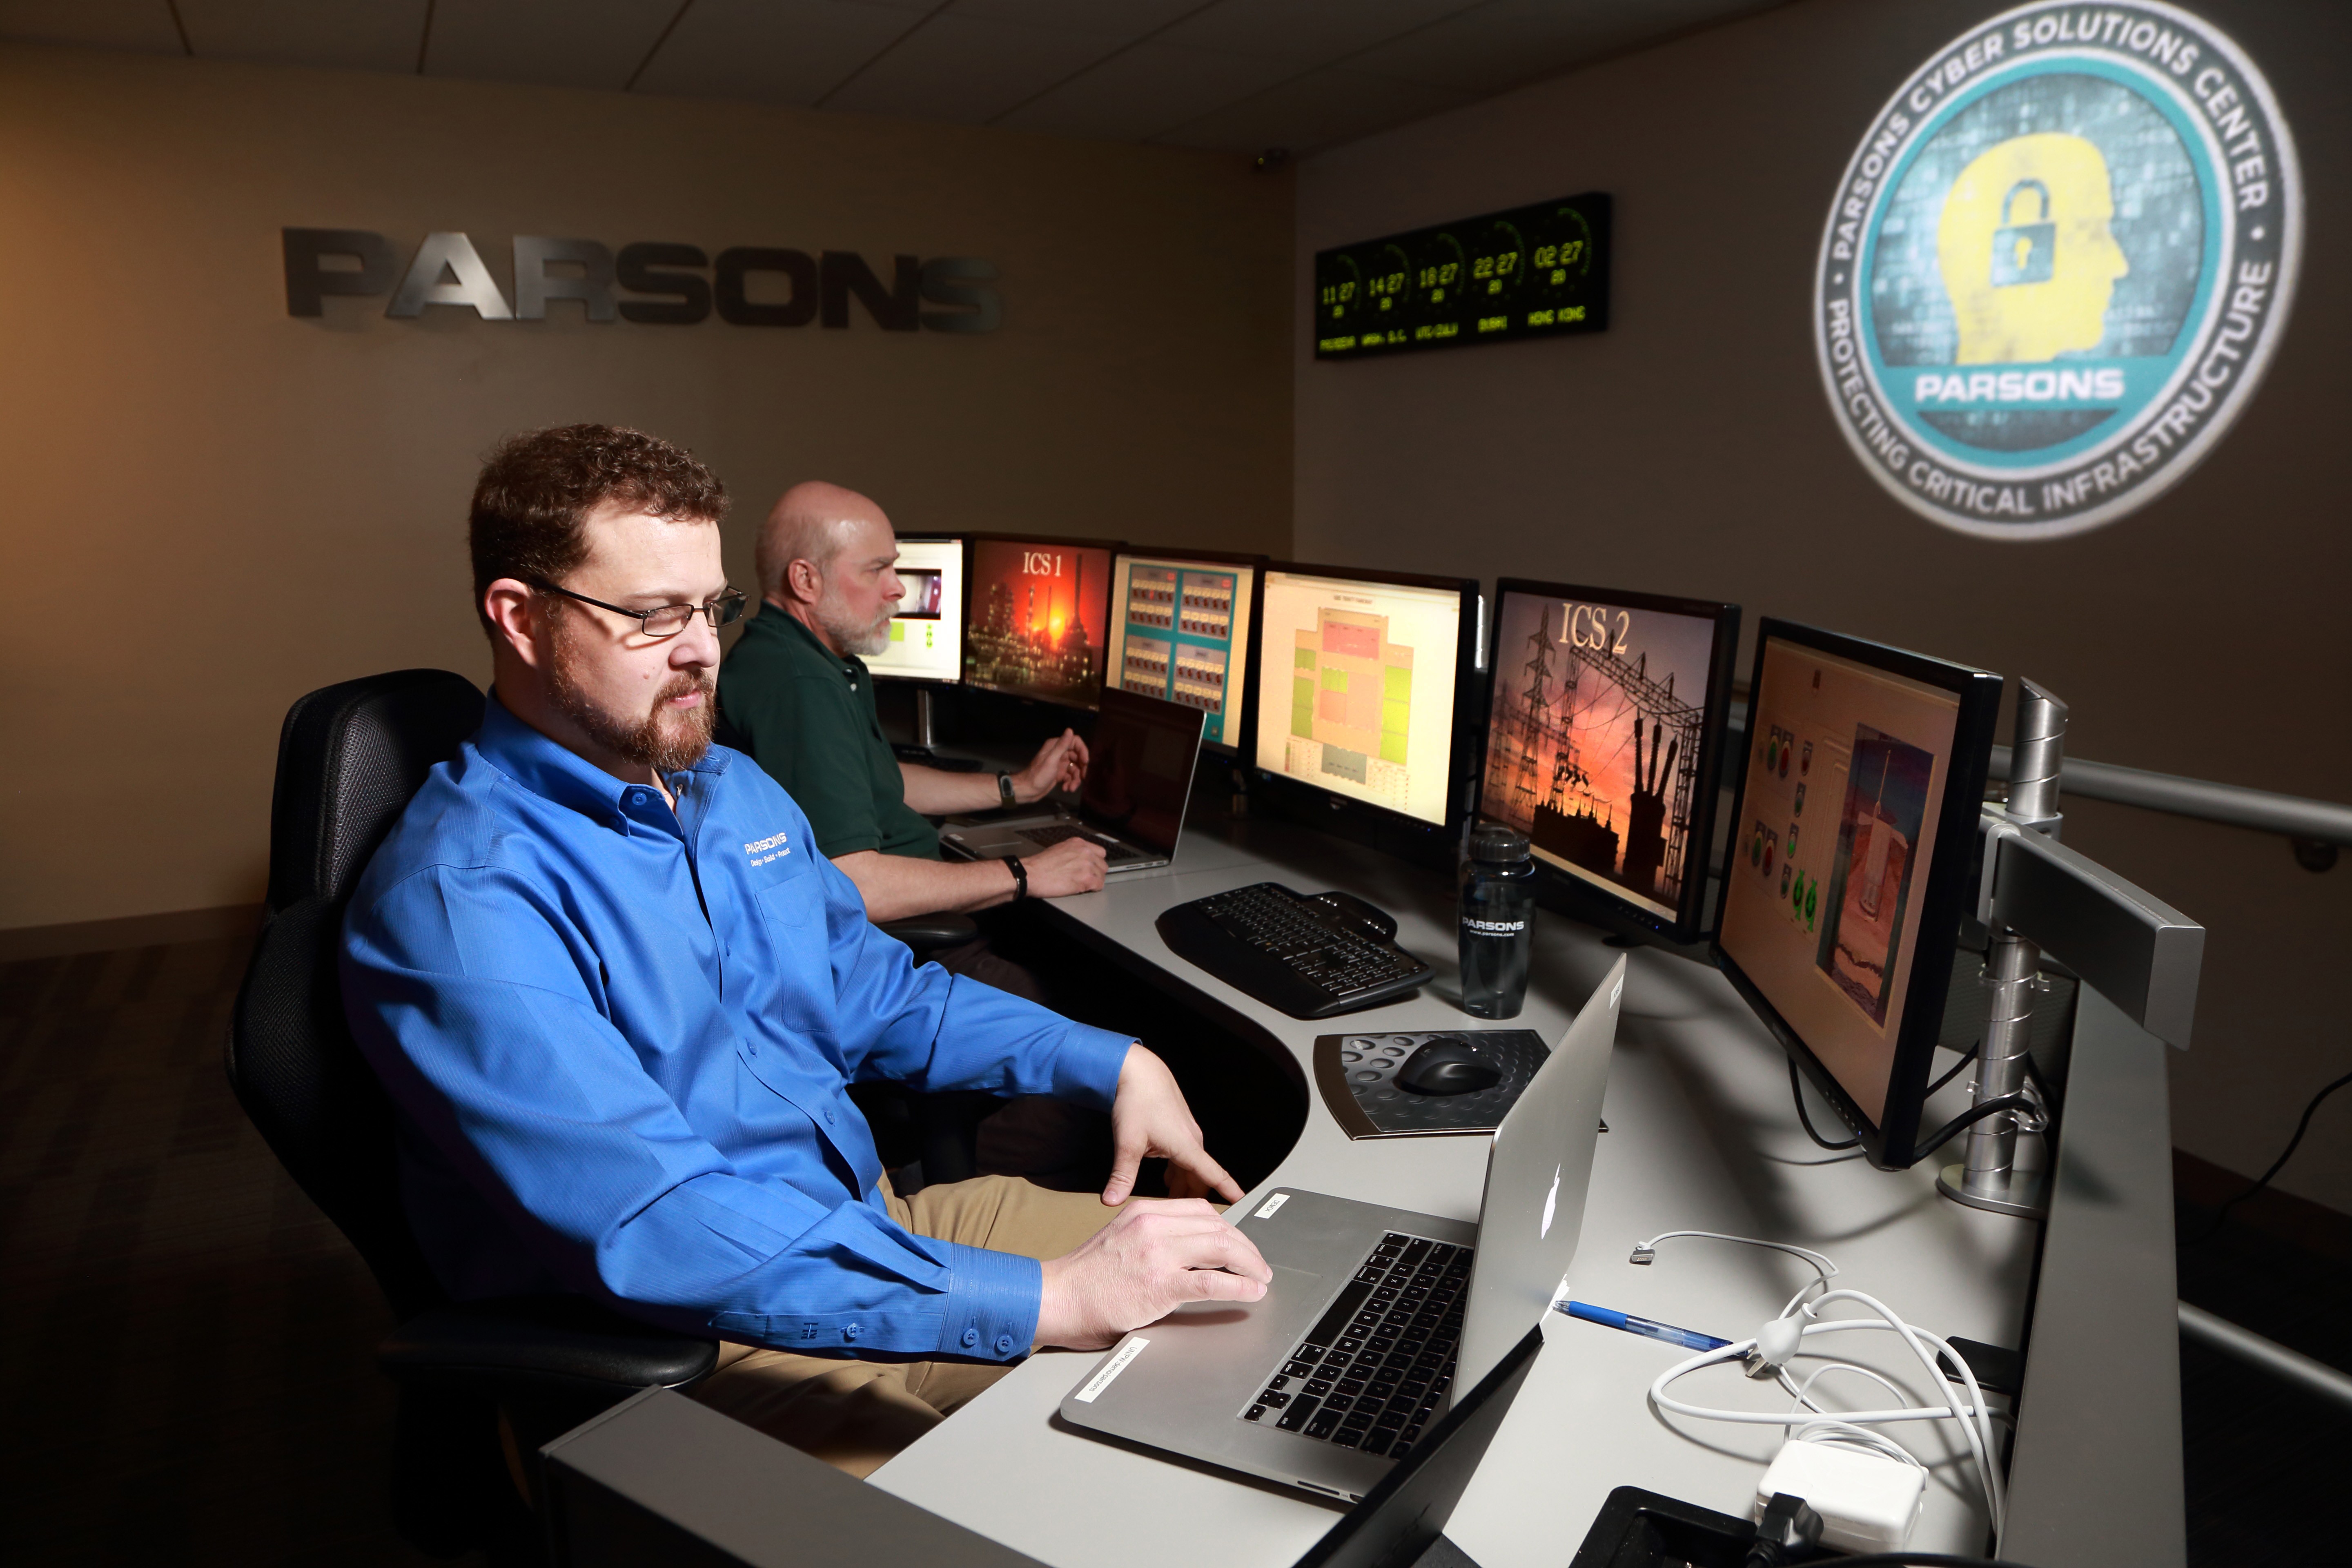
Своевременное детектирование, сдерживание и искоренение — идеально в течение 24 часов — критичны. Коллаборация между системными админами и IR персоналом обеспечивает точную классификацию инцидентов против доброкачественных неисправностей.
Уведомления
Подтвердите инциденты информированием лидера IRT, CISO, исполнительного менеджмента и легал. Если оправдано, алертите law enforcement.
Сдерживание
Идентифицируйте зараженные активы, точки входа и таймстампы. Сетевая сегментация, закрепленный периметр и файрволл логи помогают определить, как малвар проникла. Сохраняйте доказательства с строгим chain-of-custody протоколом; скомпрометированные доказательства недопустимы в суде. Идентифицируйте потенциальных свидетелей.
Искоренение
Удалите малвар с всех зараженных систем и очистите Windows реестр. Любой остаточный код может триггерить ре-инфекцию.
Восстановление системы
Перед ребутом восстановите данные из верифицированных бэкапов. Если точка входа малвари неустановлена, переустановите ОС и приложения из оригинальных, чистых бэкапов.
Уроки извлеченные
Документируйте успехи и пробелы для непрерывного уточнения IRP.
Вызовы
Эффективный IR опирается на посвященное планирование и финансирование. Поскольку IT и промышленные безопасностные бюджеты часто в силосах, адвокация от старшего лидерства критична. Высокоуровневый чемпион может обеспечить ресурсы и кросс-департаментную поддержку.
Оценки безопасности в одиночестве недостаточны; вовлечение квалифицированных внешних партнеров для комплексного уязвимостного тестирования критично.
Пока IT сектор давно признал финансовое влияние кибер-инцидентов, промышленный сектор отставал — несмотря на высокопрофильные нарушения вроде Stuxnet и Target's point-of-sale атак.
Заключение и рекомендации
Высокопрофильные инциденты подчеркивают срочность защиты промышленных контрольных сред и установления надежных инцидент-респонс способностей. Культурный сдвиг к проактивной превенции и быстрому восстановлению на пути, но должен ускориться. Организации должны приоритизировать разработку посвященной кибер IR программы для их промышленных систем.
Авторы: Роберт Толбот, старший IT-менеджер, Parsons Information Security Office; Джек Д. Оден, главный проектный менеджер, Parsons Critical Infrastructure Operations.
Вернуться к полной Антологии здесь.
Интернет вещей
- Как спланировать успешную миграцию в облако: проверенная стратегия бизнес-трансформации
- Разблокировка IoT-данных: как Business Rules Management драйвит enterprise value
- Сокращение энергозатрат: проверенные зеленые стратегии для производителей
- Оценка IT-рисков: стратегии, фреймворки и лучшие практики для защиты бизнеса
- Ретрофит кибербезопасности: защита легаси промышленных систем в эпоху IIoT
- Искусственный интеллект еще не готов для кибербезопасности промышленных систем управления
- Чек-лист безопасности ICS: 8 проверенных шагов для защиты систем промышленного управления
- Мастерство планирования ERP: экспертное руководство к успешному внедрению — Сессия 2
- Как работают SCADA-системы: мониторинг и контроль промышленных процессов
- Планирование напольного медальона: профессиональное руководство по дизайну и размещению