



Безопасность IoT-устройств: разрабатывать или покупать? Защита бизнеса от киберугроз
Интернет вещей (IoT) предлагает много привлекательного для малых и средних производителей (СМП), желающих интегрировать IoT в объекты и операции или выйти на рынок IoT с инновационными продуктами. Спектр доступных IoT-продуктов широк и постоянно растёт. Погружаясь в IoT, полезно быть готовым к потенциальным кибербезопасным подводным камням: как к импликациям для управления организационными рисками при внедрении IoT, так и к соображениям дизайна и поддержки продукта при выходе на рынок как вендора. Программа NIST Cybersecurity for the Internet of Things работает над предоставлением информации, необходимой СМП для навигации в этих водах.
IoT и управление рисками
Прежде чем ставить умные термостаты для комфорта сотрудников, умные кофеварки в кухнях или внедрять новейшие промышленные системы управления (ICS) в производство, важно осознать потенциальные последствия. У вас может быть надежная программа информационной безопасности для традиционной IT, но эти инструменты, процессы и процедуры, вероятно, потребуют адаптации при внедрении IoT. Отличия IoT включают:
- Взаимодействие с физическим миром. IoT-устройства оснащены сенсорами, собирающими данные из среды, или актуаторами, заставляющими реальные объекты двигаться или меняться. Сенсинг генерирует много потенциально чувствительных данных, поэтому важно знать, что собирается и куда это уходит. Скомпрометированный актуатор может позволить злоумышленнику вызвать серьезное нарушение — представьте, если вы не знаете, кто управляет вашими умными замками.
- Вызов обычным практикам управления IT. IoT-устройства часто «чёрные ящики», скрывающие внутреннюю логику и не позволяющие устанавливать агенты или опрашивать их как серверы, десктопы или файрволы. Поэтому стандартные практики управления IT могут быть неэффективны для IoT. Эти вызовы умножаются при массовом развёртывании.
- Отсутствие общих функций кибербезопасности и конфиденциальности. IoT-устройства часто не поддерживают логирование и мониторинг, обновления для устранения уязвимостей, криптографические возможности для защиты чувствительной информации. Нельзя предполагать, что они обладают теми же возможностями, что и IT-устройства в той же сети.
СМП, внедряющие IoT, должны быть готовы решать эти задачи. Если вы входите на рынок как вендор, понимание этих вызовов — возможность создать продукт с лучшим клиентским опытом.
Управление рисками безопасности IoT
При внедрении IoT в организации СМП должны планировать решение этих задач с упором на три цели:
- Защита безопасности IoT-устройств, чтобы продукт полностью контролировался владельцем, а не эксплуатировался внешними акторами для доступа к сети СМП или участия в ботнете.
- Защита безопасности данных, чтобы данные, генерируемые IoT, не раскрывались и не изменялись при хранении на устройствах, передаче по сети или в облачные сервисы.
- Защита конфиденциальности личности, бдительность к возможности захвата или создания конфиденциальной информации IoT-продуктами и осознание путей передачи таких данных.
Эти цели сформулированы в NISTIR 8228 Considerations for Managing Internet of Things (IoT) Cybersecurity and Privacy Risks и могут быть труднодостижимы с текущими IoT-продуктами. Для организаций, применяющих NIST Cybersecurity Framework (CSF) или определяющих требования безопасности через NIST SP 800‑53, NISTIR 8228 выявляет вызовы, которые IoT-устройства создают для достижения целей CSF и SP 800‑53. Например, контроль SI-2 (устранение дефектов) из SP 800‑53 не может быть удовлетворён IoT-устройствами без возможности безопасных обновлений ПО/прошивки. Аналогично, многие IoT-устройства не могут быть проанализированы способом, необходимым для подкатегории CSF DE.CM-8: сканирование уязвимостей.
Рассмотрение трёх целей должно учитываться при выборе IoT-продуктов и их управлении, так как возможности безопасности IoT способствуют выполнению общих требований безопасности систем, в которые они интегрированы.
Улучшение безопасности ваших IoT-продуктов
Если вы создаёте IoT-продукты, осведомлённость о кибербезопасных вызовах поможет определить подход к разработке и поддержке. Три цели выше также применимы к разработке IoT-продукта. Осмысленный подход с этими целями приведёт к более управляемому и безопасному продукту. Это затрагивает фазу дизайна и разработки, и фазу поддержки после выхода на рынок, как показано на рисунке из NISTIR 8259 Foundational Cybersecurity Activities for IoT Device Manufacturers.
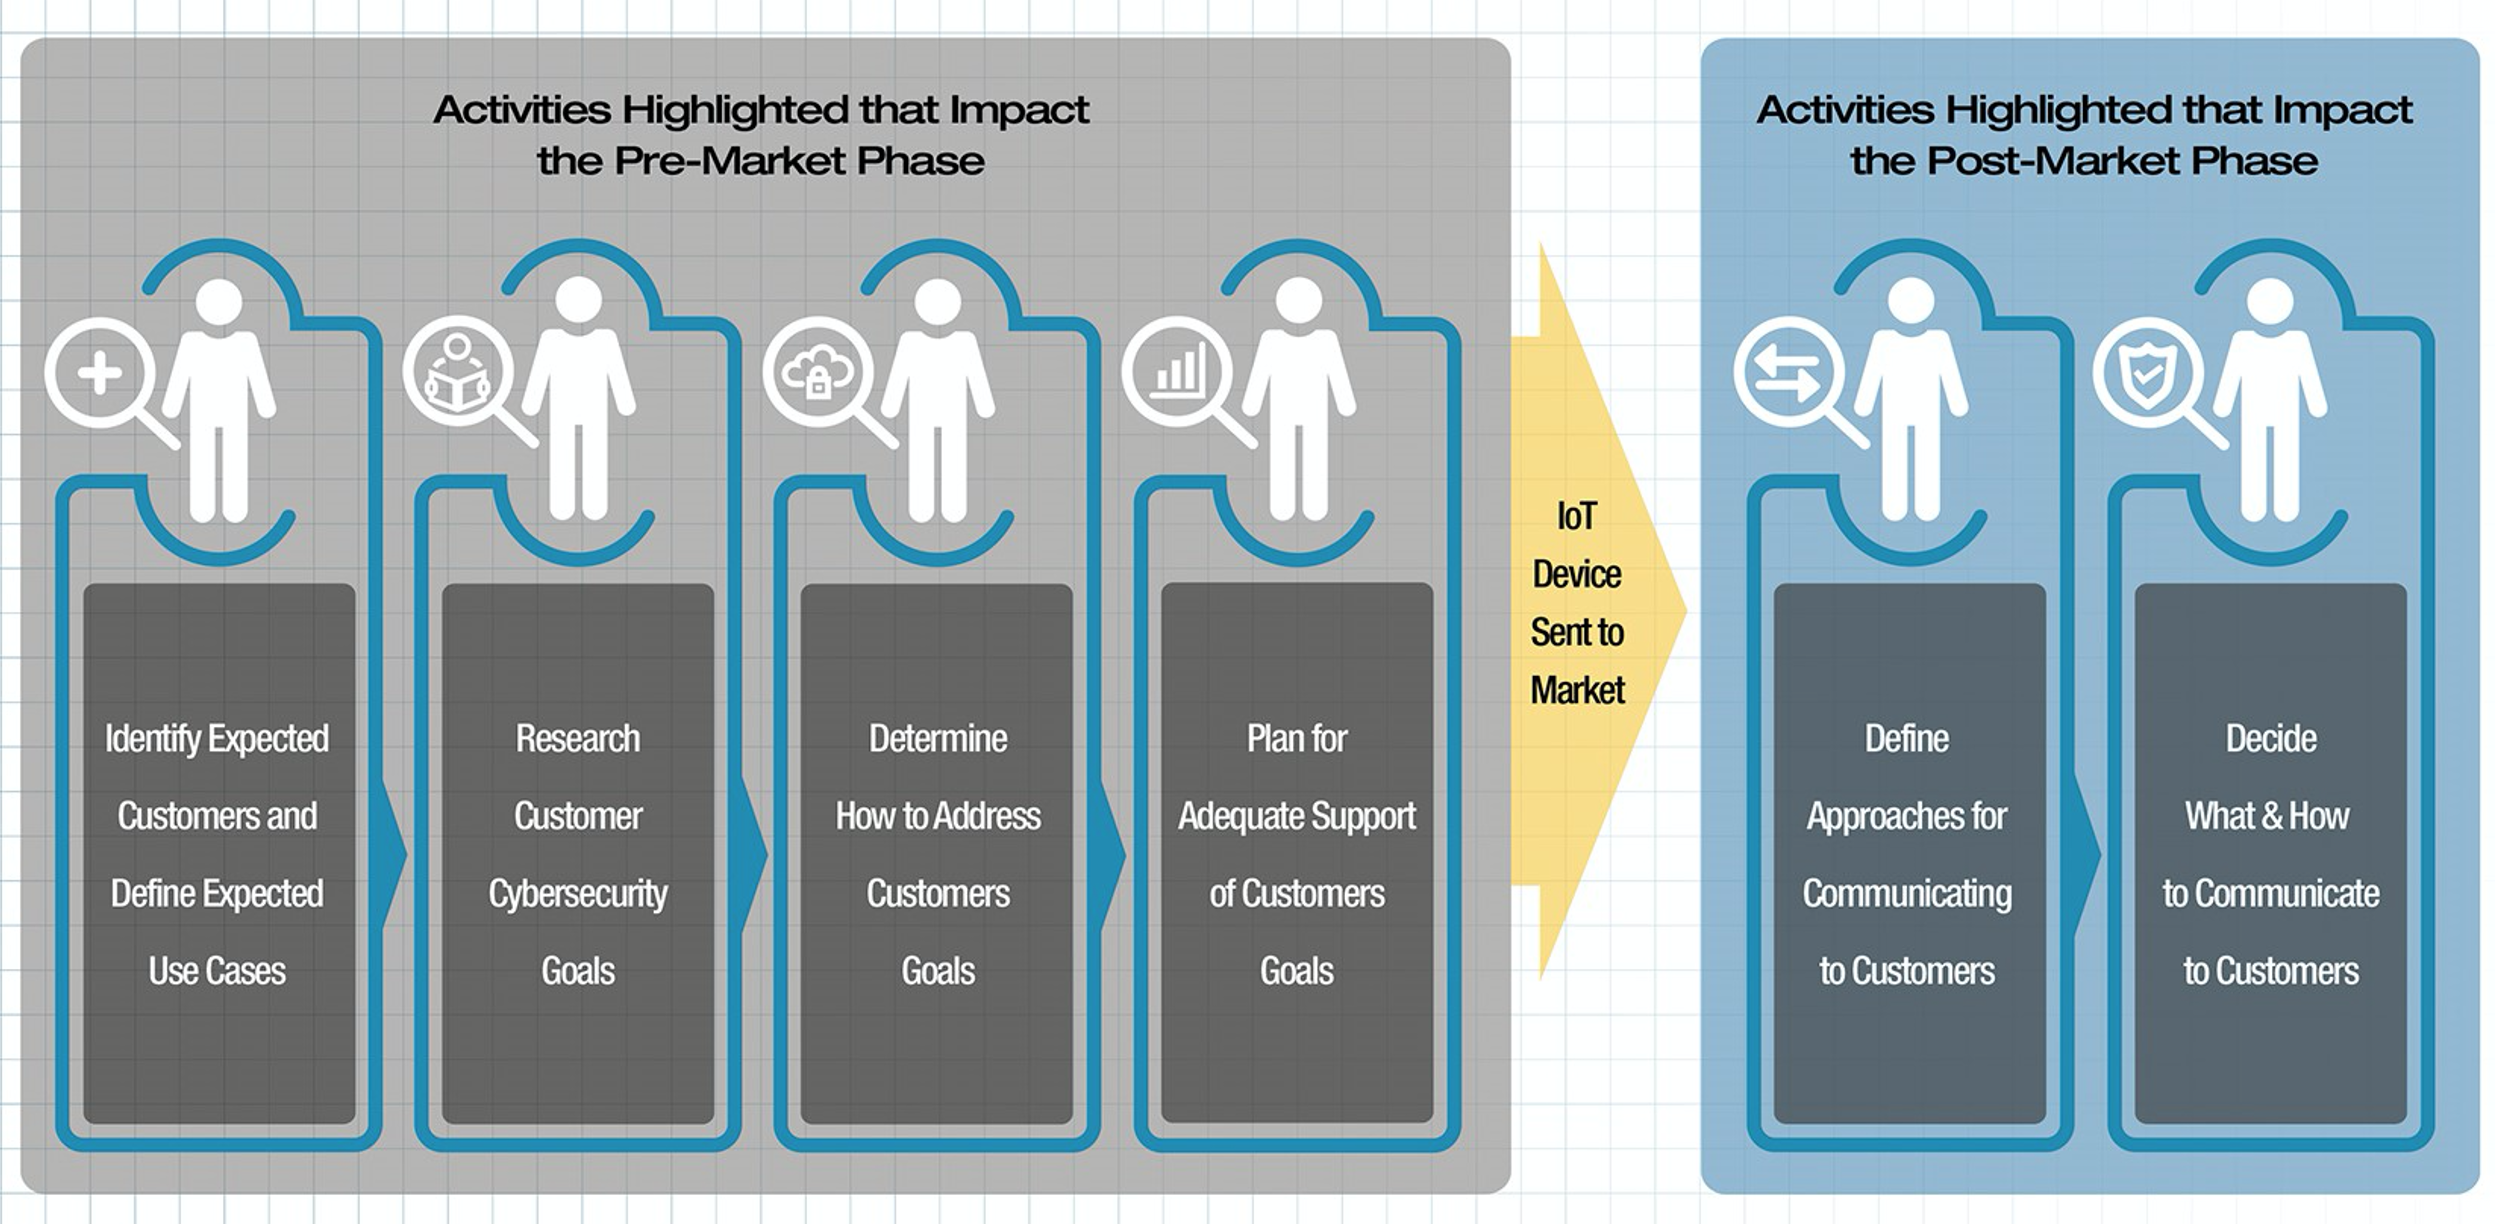
Базовые линии определяют способности устройств и поддерживающие действия по спектру потребностей:
Технические кибербезопасные возможности
| Идентификация устройства | IoT-устройство может быть уникально идентифицировано логически и физически. |
| Конфигурация устройства | Конфигурация ПО IoT-устройства может быть изменена, и такие изменения могут выполнять только авторизованные субъекты. |
| Защита данных | IoT-устройство может защищать хранимые и передаваемые данные от неавторизованного доступа и модификации. |
| Логический доступ к интерфейсам | IoT-устройство может ограничивать логический доступ к локальным и сетевым интерфейсам, протоколам и сервисам, используемым ими, только авторизованным субъектам. |
| Обновление ПО | ПО IoT-устройства может быть обновлено только авторизованными субъектами с использованием безопасного и настраиваемого механизма. |
| Осведомлённость о состоянии кибербезопасности | IoT-устройство может сообщать о своём состоянии кибербезопасности и делать эту информацию доступной только авторизованным субъектам. |
Нетехнические поддерживающие возможности
| Документация | Способность производителя и/или поддерживающей сущности создавать, собирать и хранить информацию, релевантную кибербезопасности IoT-устройства на протяжении разработки и жизненного цикла. |
| Приём информации и запросов | Способность производителя и/или поддерживающей сущности получать от клиента информацию и запросы, связанные с кибербезопасностью IoT-устройства. |
| Распространение информации | Способность производителя и/или поддерживающей сущности транслировать и распространять информацию, связанную с кибербезопасностью IoT-устройства. |
| Обучение и осведомлённость | Способность производителя и/или поддерживающей сущности создавать осведомлённость и обучать клиентов элементам, таким как кибербезопасность, соображения и функции IoT-устройства. |
Планирующие активности в сочетании с применением технических и нетехнических базовых линий помогут СМП разрабатывать продукты, которые более безопасны и лучше поддерживаемые, помогая клиентам использовать ваши IoT-инновации, ограничивая влияние на их управление рисками.
Информация, которая может помочь
Программа NIST Cybersecurity for the Internet of Things глубоко взаимодействовала с сообществом за последние годы и разработала обширную коллекцию руководств по кибербезопасности IoT. Будь вы СМП, желающим улучшить операции интеграцией IoT или войти на рынок с новыми продуктами, доступно много ресурсов и публикаций для поддержки ваших усилий.
NIST Cybersecurity for IoT приветствует обратную связь производителей по адресу iotsec [at] nist.gov по текущим публичным черновикам.
Промышленные технологии
- Опрос: 84% компаний ожидают нарушение безопасности IoT
- Уязвимости IoT-устройств exponenруют умный дом атакам: угроза компрометации учетных данных
- Хакинг встроенного железа для IoT-устройств: инструменты, техники и бизнес-импликации
- Безопасность промышленного IoT: растущие угрозы и необходимость интегрированной защиты IT/OT — часть 1
- Как внедрение 5G усиливает безопасность IoT: что нужно знать
- Zero Trust: абсолютная защита для безопасности IoT-устройств
- Безопасность IoT: Защита ваших подключенных устройств
- Топ-5 вызовов IoT-разработки и как их преодолеть
- Безопасность промышленного IoT: преодоление вызовов и внедрение надежных решений
- Edge-устройства: мост между локальными сетями и облаком для бесшовного потока IoT-данных