



Шесть проверенных шагов к защите встроенных IoT-систем
Марк Пичфорд из LDRA
Безопасность остается первостепенной заботой для обширного массива встроенных устройств, питющих Интернет вещей — от энергосетей и автосистем к медицинским устройствам и бытовым приборам. Если скомпрометированы, эти системы могут экспонировать критическую инфраструктуру, личные данные и общественную безопасность значительному риску, говорит Марк Пичфорд из LDRA.
Превенция — наиболее стоимостно-эффективная стратегия, эхоя философии «shift left», которая движет безопасность с конца процесса в самое начало. Встраивая безопасность в стадии дизайна и разработки, команды могут снизить уязвимости рано и избежать дорогой переработки позже.
Вот шесть индустриально-подтвержденных практик, доставляющих высококачественный, безопасный встроенный софт.
1. Встройте безопасность в жизненный цикл разработки софта
Традиционные secure-code чеки часто реактивны — код пишется по широким гайдлайнам и затем инспектируется на флавы. Будь то Agile или более классический waterfall подход, ключ — относиться к требованиям безопасности как к first-class гражданам на протяжении всего жизненного цикла. Интегрируя threat modeling, secure design паттерны и code-level контролы безопасности с самого начала, обеспечивается более робастный конечный продукт.
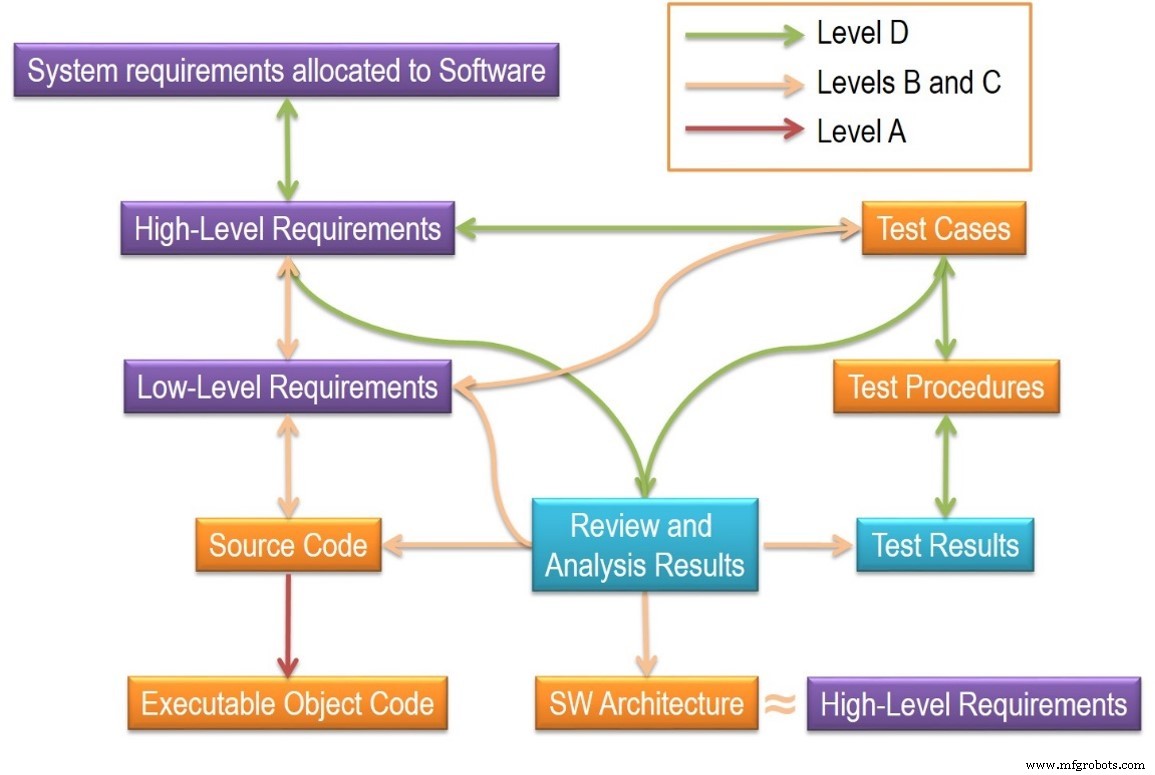
В обоих линейных и итеративных моделях безопасность должна быть вплетена в каждую фазу — требования, дизайн, реализация и тестирование — а не рассматриваться как пост-хок адд-он.
2. Обеспечьте двунаправленную трассируемость
Функционально-безопасные стандарты мандатируют доказательство двунаправленной трассируемости по всем фазам разработки. Тот же строгость применяется к безопасности: трассируемость гарантирует, что у каждого требования есть соответствующий дизайн-элемент, блок кода и тест-кейс, и что изменения правильно пропагируются. Автоматизированные инструменты могут регенерировать артефакты соответствия на-demand, упрощая аудиты и снижая риск скрытых бэкдоров.
3. Выберите безопасный подмножество языка
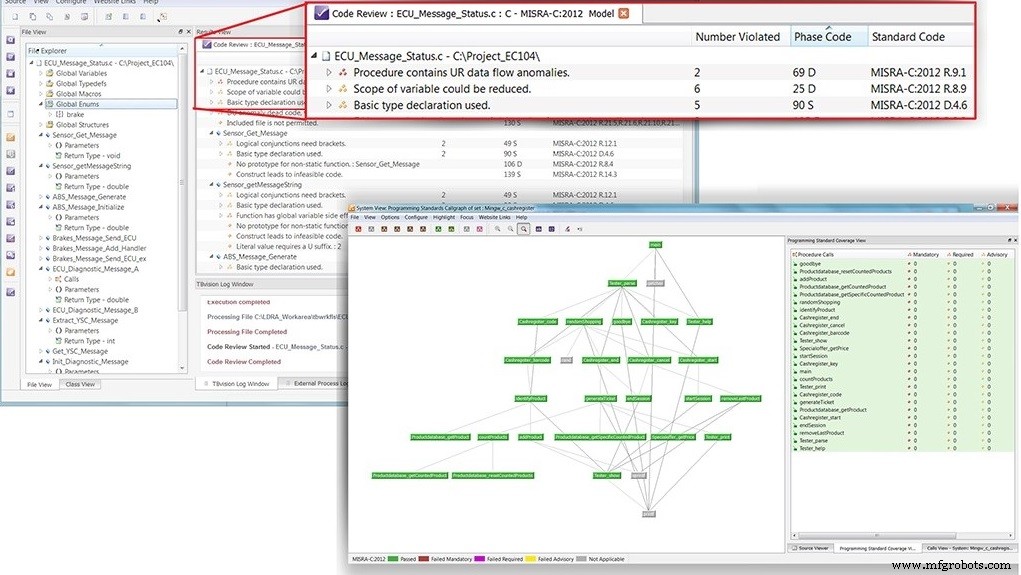
В C и C++ примерно 80% дефектов исходят от misuse малой части языковых фич. Ограничивая язык проверенным подмножеством — таким как MISRA C или CERT C — разработчики могут устранить многие общие уязвимости на compile-time. Пока ручное принуждение трудоемко, интеграция статических анализаторов в build pipeline автоматизирует соответствие и сохраняет продуктивность.
4. Используйте процесс-стандарт, фокусирующийся на безопасности
Хотя стандарты безопасности все еще эволюционируют, индустриальные лидеры быстро их принимают. Например, ISO/SAE 21434 «Road Vehicles Cybersecurity Engineering» дает детальное руководство для автосвязности, дополняя высший-уровень SAE J3061. Принятие таких стандартов обеспечивает структурированный, повторяемый подход к митигации угроз.
5. Автоматизируйте настолько, насколько возможно
Автоматизация на каждой стадии — от захвата требований в инструментах вроде IBM Rational DOORS до model-based тестирования — снижает человеческую ошибку и ускоряет feedback loops. Статические анализ-движки верифицируют соответствие кодинг- и безопасностным стандартам, в то время как динамический анализ и пентестинг подтверждают, что софт ведет себя безопасно под атакой.
6. Выберите безопасную софтовую основу
Безопасный встроенный софт должен бежать на доверенной платформе. Domain separation изолирует приложение от других компонентов, лимитируя blast radius компромисса. Интегрированные тест-харнесы, охватывающие требования к документации, позволяют разработчикам валидировать безопасность на протяжении build-окружения.
Принятие этих шести процессов дает связную стратегию для построения встроенных IoT-систем, которые безопасны, защищены и надежны.
Автор: Марк Пичфорд из LDRA.
Для дополнительной информации нажмите здесь: Узнайте больше о встроенной безопасности
Интернет вещей
- Защита промышленного IoT: как Cisco Cyber Vision завершает ландшафт безопасности
- Защита промышленного IoT: практическая дорожная карта
- Почему промышленные IoT-системы — главные цели для кибератак — и как их защитить
- Защита IoT: защита вашей сети от кибератак
- Защита вашей IoT-экосистемы: экспертные стратегии против ransomware и киберугроз
- Защита IoT-устройств с помощью технологии десепшена (deception technology)
- Почему SD-WAN — позвоночник эры IoT
- Безопасность IoT от железа до приложения: пошаговый план по слоям
- Как нанять идеального CISO для предприятия на базе IoT
- Защита глобального IoT: три обязательных шага