



Защита IoT-встраиваемых проектов с продвинутыми Security IC
Защита IoT-встраиваемых проектов с продвинутыми Security IC
В современном подключенном мире каждое новое умное устройство, которое вы разрабатываете, несет риск стать вектором атаки. Эта статья описывает наиболее острые угрозы безопасности для IoT-проектов, существенные функции, которые должны быть встроены, и как современные Security IC упрощают задачу защиты вашего продукта с самого начала.
Почему тайминг важен: от копирования к вреду клиентам
Безопасность должна интегрироваться рано, а не как постфактум. Защищенные IoT-устройства могут служить шлюзами к корпоративным сетям, угрожая чувствительным данным и в некоторых случаях безопасности пользователей. Подделка и клонирование распространены; они подрывают выручку и повреждают репутацию бренда. Подлинные компоненты не только гарантируют производительность, но и помогают предотвратить инфильтрацию вредоносного ПО.
Высоко ставки примеры включают медицинские устройства. 2023 года совет U.S. Department of Homeland Security предупредил, что Wi-Fi-оснащенный кардиостимулятор может быть скомпрометирован атакующим ближнего радиуса, способным внедрять, воспроизводить или модифицировать телеметрические данные. Аналогично, FDA разрешает рефурбиш медицинских устройств, но этот процесс может подорвать функции ограниченного использования, создавая дополнительный риск.
Security IC с продвинутыми криптографическими функциями могут защитить IoT-сенсорные узлы в критической инфраструктуре — таких как электростанции — от этих угроз.
Рисунок 1. Security IC с продвинутыми криптографическими функциями могут защитить IoT-сенсорные узлы на электростанциях и подобных приложениях от угроз безопасности.
Криптография, сделанная доступной
Эффективная IoT-безопасность опирается на четыре столпа:
- Безопасная коммуникация и аутентичность конечных точек
- Надежное управление ключами для шифрования данных
- Безопасная загрузка (secure boot) для валидации прошивки и блокировки вредоносного ПО
- Управление функциями для безопасного включения/отключения заводских опций
Security IC встраивают эти возможности, позволяя проектировщикам использовать промышленную криптографию без глубокой экспертизы. Чисто программный подход требует обширной разработки и может внедрять эксплуатируемые уязвимости.
Технология Physically Unclonable Function (PUF)
PUF-технология генерирует уникальные криптографические ключи на лету, опираясь на внутреннюю случайность MOSFET-устройств. Поскольку ключ никогда не хранится, атакующий не может его извлечь. Более того, зондирование PUF изменяет его поведение, сражая реверс-инжиниринг.
PUF действуют как аппаратный отпечаток пальца, идеально для защиты ключей, используемых для шифрования содержимого EEPROM. Даже если атакующий считывает память, дешифровка невозможна без PUF-производного ключа.
Симметричные и асимметричные алгоритмы
Симметричные алгоритмы используют единый общий секретный ключ, в то время как асимметричные схемы используют пару приватный/публичный ключ. Оба необходимы: симметричные ключи обеспечивают быстрое массовое шифрование, тогда как асимметричные позволяют аутентификацию и цифровые подписи.
Advanced Encryption Standard (AES)
AES — промышленный стандарт для массового шифрования. Он обрабатывает 128-битные блоки через серию подстановок, перестановок и XOR-операций, управляемых секретным ключом. Тот же ключ используется для шифрования и дешифрования, обеспечивая конфиденциальность данных.
Цифровые подписи для доверия
Цифровые подписи подтверждают, что сообщение исходит от известного отправителя и остается нетронутым. И симметричные, и асимметричные алгоритмы могут производить подписи, с асимметричными схемами (например, ECDSA), предлагающими более высокие гарантии.
Secure Boot с SHA и ECDSA
Secure boot верифицирует целостность прошивки перед выполнением. На практике SHA-256 хеш прошивки вычисляется, затем подписывается ECDSA приватным ключом, надежно хранящимся в среде разработки. Подписанная прошивка и публичный ключ встраиваются во флеш устройства. При загрузке микроконтроллер пересчитывает хеш, верифицирует подпись с использованием публичного ключа и только затем запускает прошивку.
Современные Security IC интегрируют SHA-256, ECDSA и механизмы обмена ключами, позволяя низкопотребляющему криптографическому сопроцессору разгружать сложные операции от хост-микроконтроллера.
Пример — DS28S60: низкопотребляющий 20 МГц SPI-сопроцессор с PUF, SHA-256/ECDSA-P256 для secure boot и встроенным обменом ключей для end-to-end шифрования.
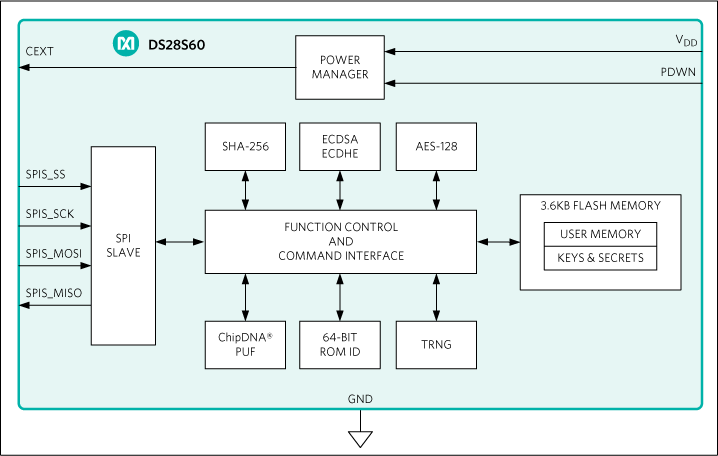
Рисунок 2. Упрощенная блок-схема DS28S60
Вывод
По мере того как батарейные IoT-сенсорные узлы становятся повсеместными, встраивание надежной безопасности с начала становится незыблемым. Сегодняшние Security IC предоставляют полный набор криптографических функций — PUF, AES, SHA, ECDSA — позволяя проектировщикам защищать свои продукты, не становясь экспертами по криптографии.
Статью соавторизовали Зия Сардар и Натан Шарп из Maxim Integrated.
Индустриальные статьи — форма контента, позволяющая промышленным партнерам делиться полезными новостями, сообщениями и технологиями с читателями All About Circuits способом, не подходящим для редакционного контента. Все индустриальные статьи подлежат строгим редакционным рекомендациям с намерением предложить читателям полезные новости, техническую экспертизу или истории. Точки зрения и мнения, выраженные в индустриальных статьях, принадлежат партнеру и не обязательно All About Circuits или его авторам.
Интернет вещей
- Защита промышленного IoT: практическая дорожная карта
- IBASE AGS100T/AGS102T: Enterprise-grade IoT Gateways с TPM безопасностью
- Революция в пожарном деле: как IoT повышает безопасность, реагирование и спасение
- IoT-безопасность — кто несет ответственность?
- Согласование IoT-стратегий безопасности с амбициями операторов в растущем IoT-рынке
- Maxim Integrated запускает DS28E38 безопасный аутентификатор с ChipDNA PUF для беспрецедентной IoT-защиты
- Подъём IoT: Почему безопасность должна быть встроена с первого дня
- Безопасность IoT: преодоление барьеров внедрения
- Как IoT трансформирует потребительский бизнес и производство
- Защита IoT-устройств с помощью технологии десепшена (deception technology)