



Как структурировать аккаунт IXON Cloud: Пошаговое руководство
Одним из самых значительных обновлений платформы IXON Cloud является ее улучшенная система управления пользователями. Чтобы помочь администраторам спроектировать эффективную структуру для своих ППИоТ-аккаунтов — включая пользователей, устройства, группы и роли — мы подготовили всестороннее пошаговое руководство с тремя лучшими практиками.
Ключевые элементы новой системы управления пользователями
| Элемент | Определение |
|---|---|
| Роли | Роль объединяет специфические разрешения, такие как права админа и доступ к устройствам, и может включать одну или несколько категорий доступа. |
| Категории доступа | Выбор страниц и сервисов, к которым пользователи могут получить доступ. |
| Группы | Коллекция устройств и пользователей. Группы могут быть разделены на разные типы групп. |
| Страницы | Индивидуальные дашборды станков, содержащие данные и доступ к сервисам (например, VPN, VNC, HTTP). Каждая страница может быть назначена одной или нескольким категориям доступа. |
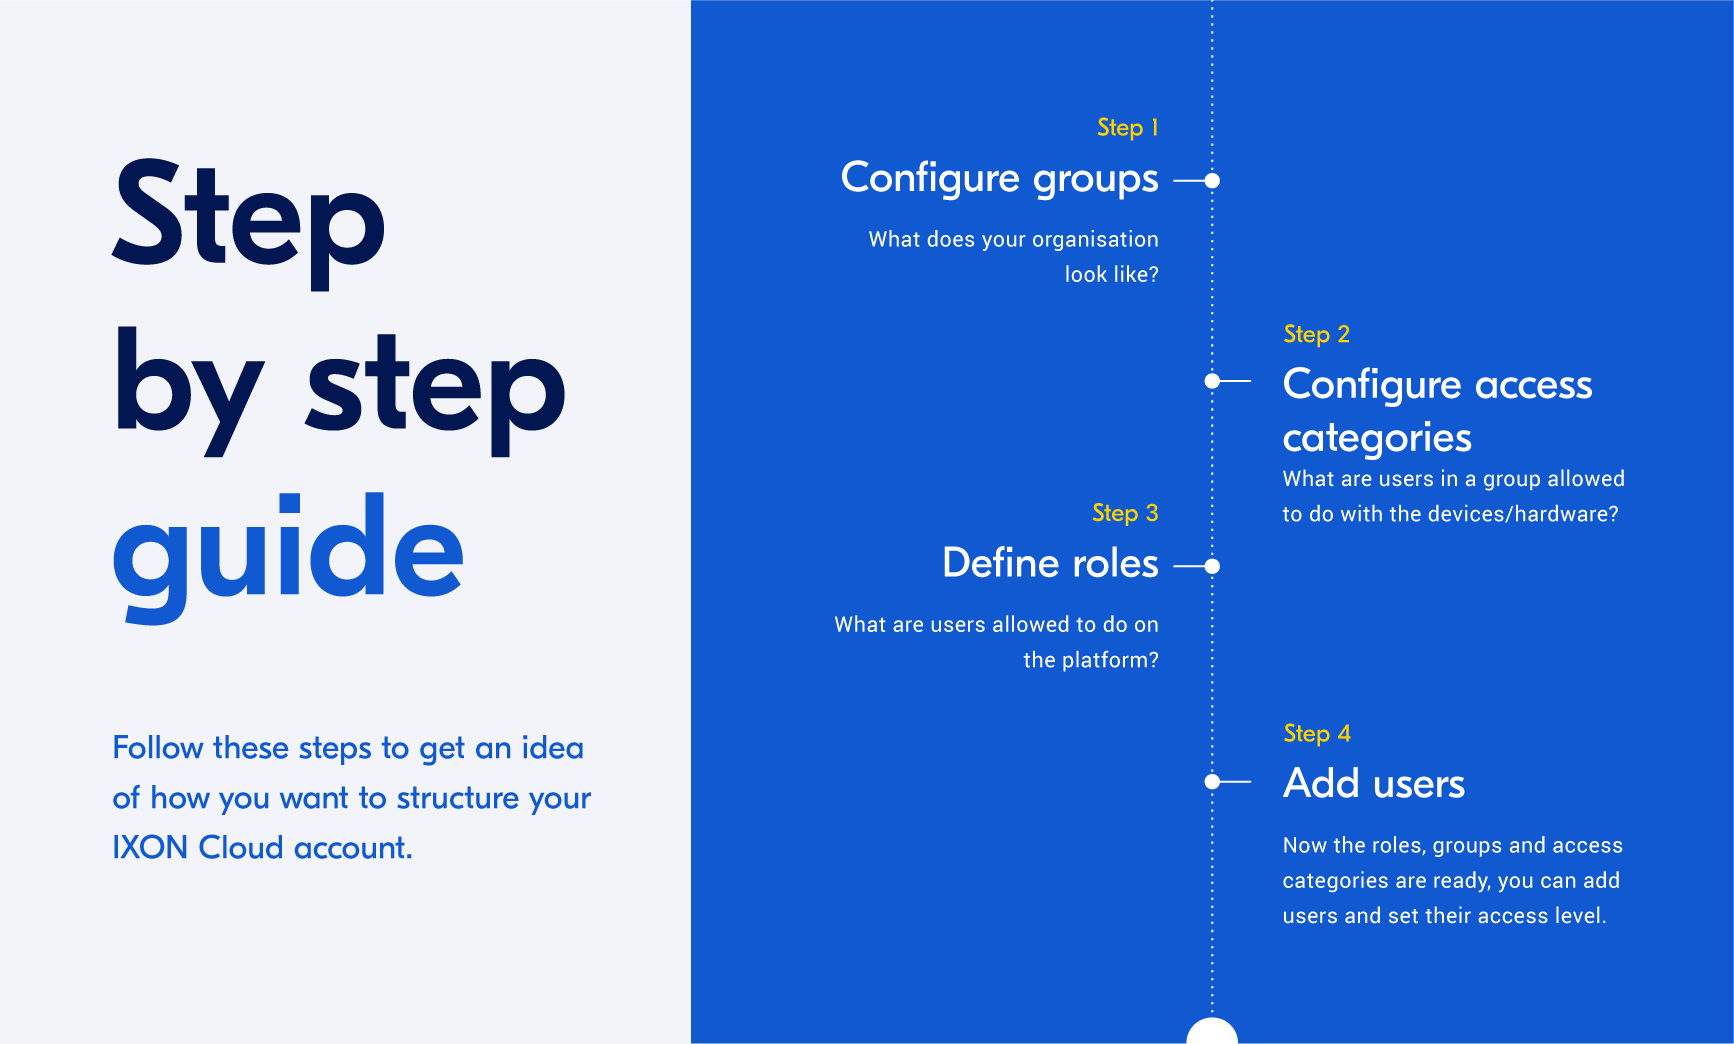
Пошаговое руководство
Следуйте этим четырем шагам, чтобы создать четкую и масштабируемую структуру аккаунта IXON Cloud. Если вы управляете лишь небольшим количеством устройств и пользователей, рекомендуется легкая конфигурация с меньшим числом групп и ролей.
Перейти к разделу:
- Шаг 1: Настроить группы
- Шаг 2: Настроить категории доступа
- Шаг 3: Определить роли
- Шаг 4: Добавить пользователей
- Примеры использования
Шаг 1: Настройка групп
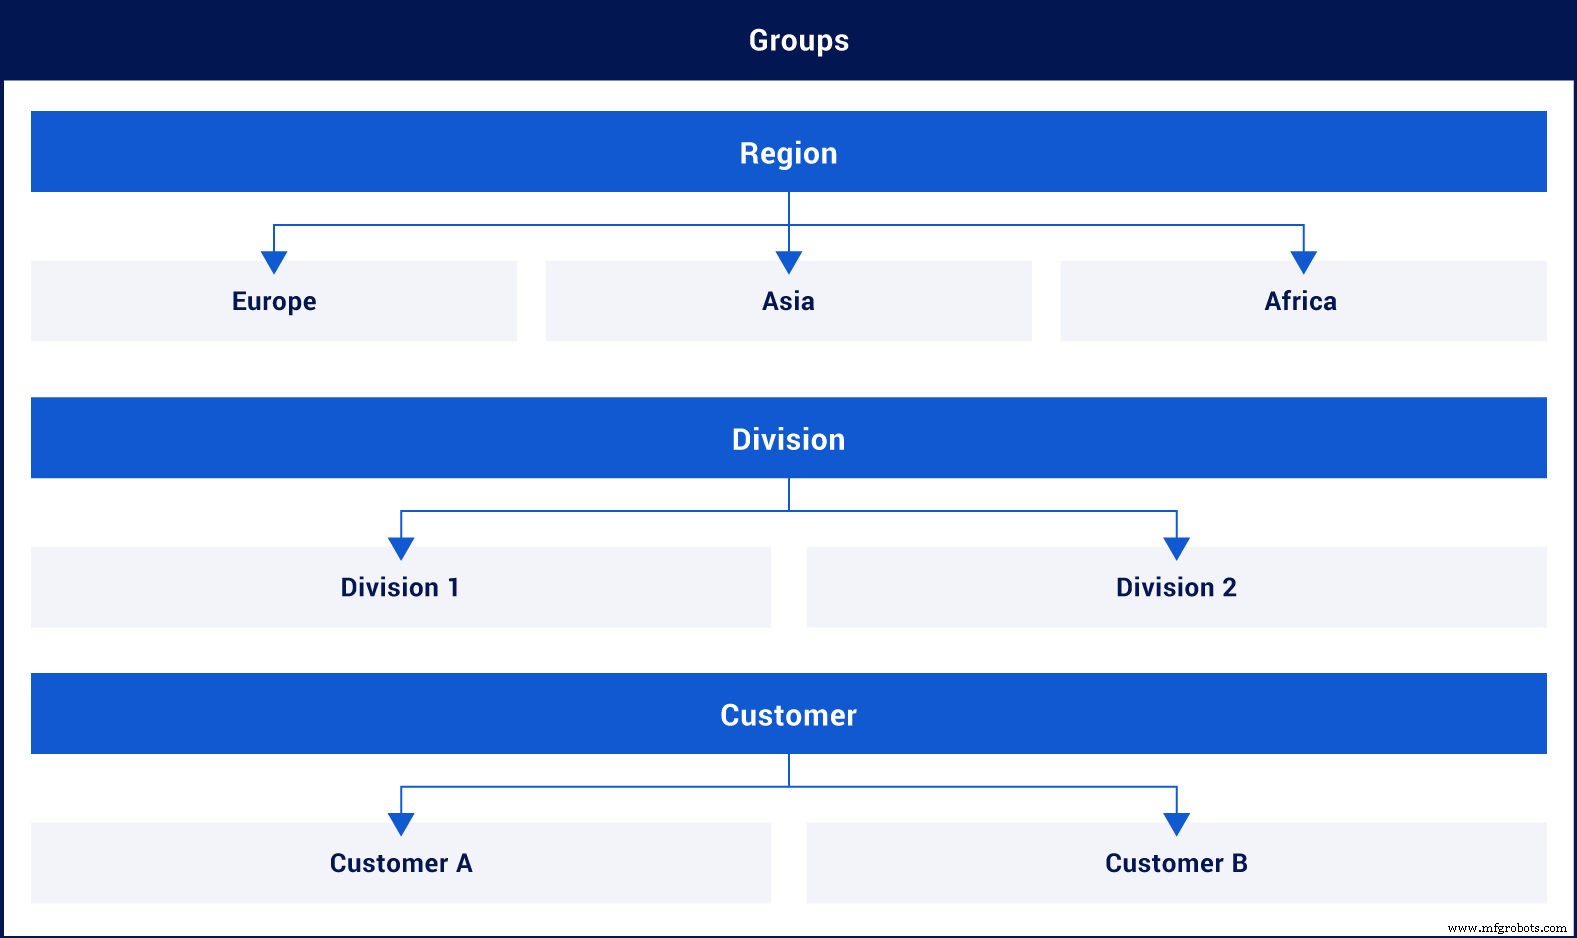
Центральный вопрос: Как выглядит ваша организация? Отобразите, как устройства распределены глобально и кто вовлечен внутренне и внешне. Создайте типы групп и группы в админ-панели для поддержания четкого обзора.
Типичные иерархии групп могут включать:
- Клиенты — Клиент А, Клиент Б
- Регионы — Европа, Азия
- Дивизионы — Бенелюкс, Глобальный
- Типы станков — Инспекция, Упаковка, Взвешивание
- Проекты — Проект А, Проект Б
- Сервисные партнеры — Партнер А, Партнер Б
После определения групп назначьте каждое устройство соответствующей группе(ам) через Fleet Manager. Устройство становится видимым только для пользователей, имеющих доступ к группе, к которой оно принадлежит.
Шаг 2: Настройка категорий доступа
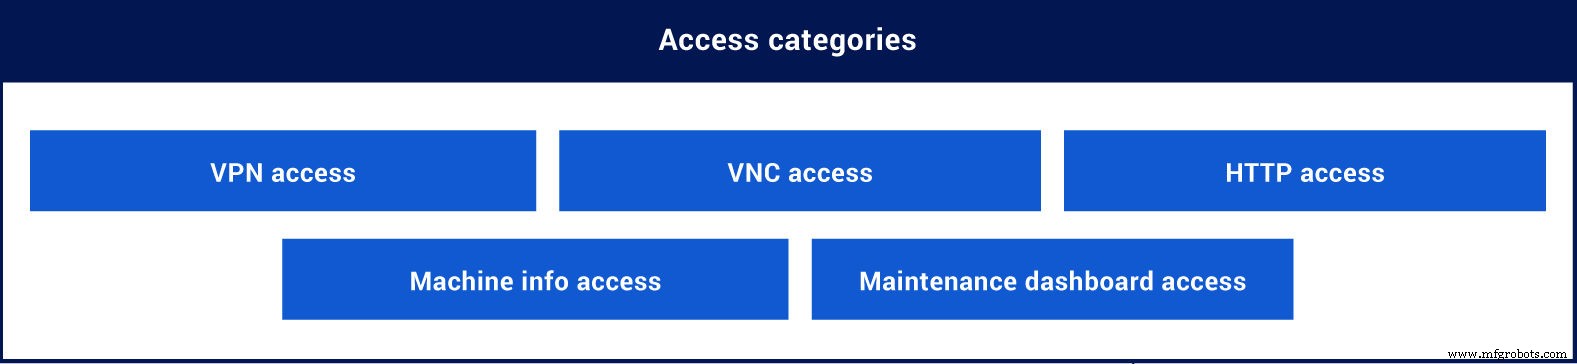
Спросите себя: Какие действия могут выполнять пользователи в каждой группе на устройствах и железе? Определите, какие страницы и сервисы требуют VPN, VNC, HTTP или другой доступ.
Частые структуры категорий доступа включают:
- На основе уровня доступа — Нет доступа, Доступ на просмотр, Доступ оператора, Сервисный доступ, Административный доступ
- На основе доступа к функциям — VPN, HTTP, VNC, Дашборд мониторинга, Сервисная страница
Создайте каждую категорию доступа в админ-разделе под «Ролями». Затем назначьте страницы и сервисы этим категориям в Fleet Manager.
Примеры назначения категорий:
- Добавьте категорию «VPN» или «Сервисный доступ» к VPN-сервису.
- Добавьте «VNC» или «Доступ оператора» к VNC-сервису.
- Назначьте страницу «Troubleshooting» категории «Сервисная страница» или «Сервисный доступ».
- Свяжите страницу «Обзор станка» с категорией «Доступ на просмотр».
Шаг 3: Определение ролей
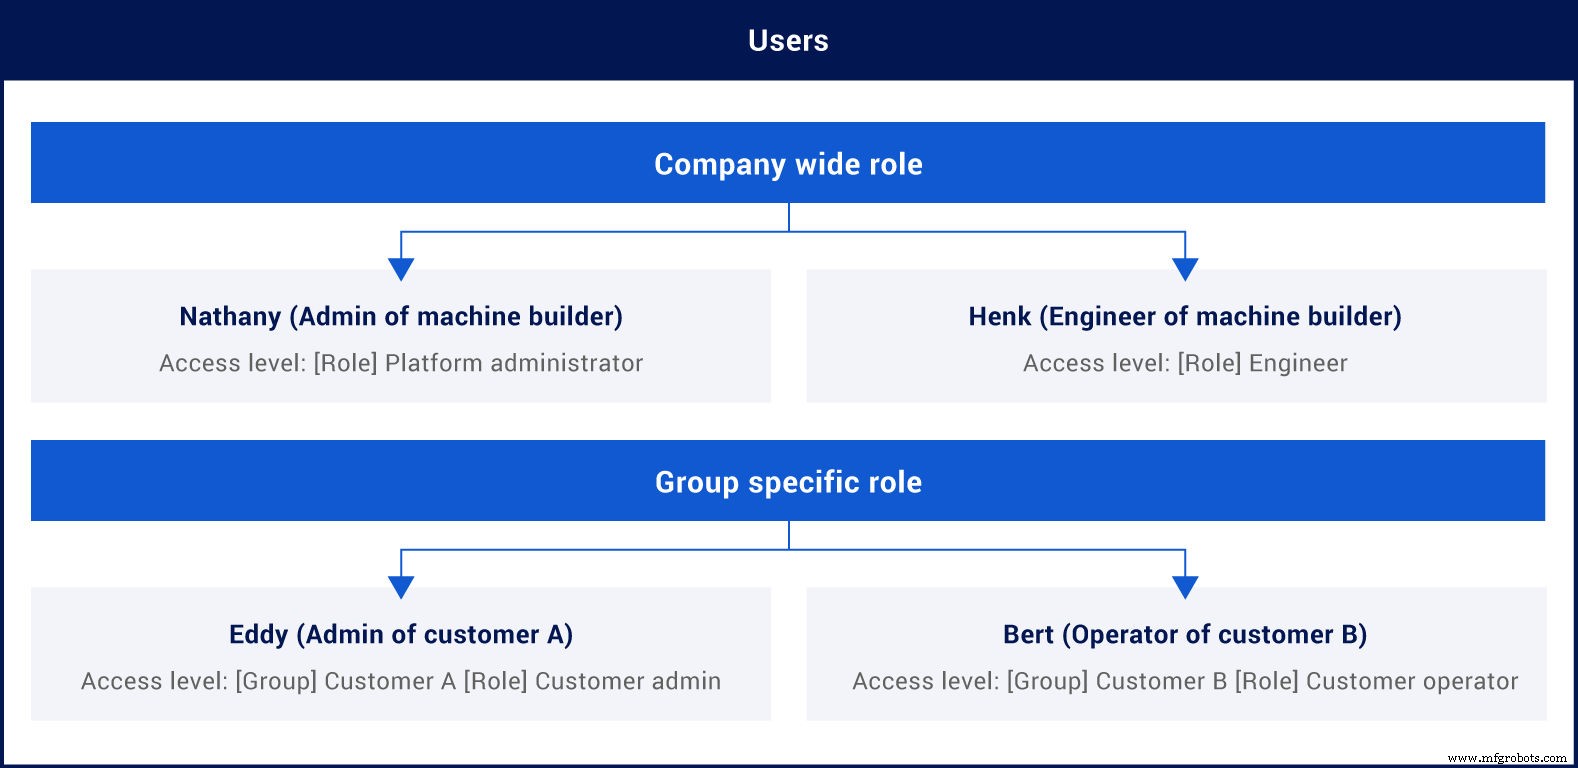
Рассмотрите: Какие обязанности должны иметь пользователи на платформе? Различайте между ролями на уровне компании и ролями, специфичными для группы. Роли уровня компании применяются ко всему аккаунту IXON Cloud, в то время как роли уровня группы нацелены на подмножество устройств.
Подумайте о ежедневных действиях каждой роли. Например, админ клиента может управлять только пользователями и устройствами в своей группе.
В админ-разделе создайте роли и назначьте права доступа, включая те категории доступа, которые они могут использовать. Типичные примеры ролей:
- Сервисный инженер
- Программист
- Админ клиента
- Оператор клиента
- Первая линия поддержки
- Партнер (только просмотр)
Шаг 4: Добавление пользователей
Финальный шаг — пригласить пользователей и настроить их разрешения. С ролями, группами и категориями доступа уже на месте, вы можете назначить пользователей конкретным группам и ролям через Portal app.
Примеры назначений пользователей:
- Пользователь А: Роль уровня компании — Сервисный инженер.
- Пользователь Б: Роль админа клиента для группы Клиент А.
- Пользователь В: Роль первой линии поддержки для групп Регион А и Регион Б.
- Пользователь Г: Роль партнера для группы Партнер А.
Примеры использования
Ниже приведены три иллюстративных сценария, демонстрирующие, как структурировать систему управления пользователями IXON Cloud на основе распространенных организационных моделей.
- Пример 1: Производители, продающие установки напрямую клиентам.
- Пример 2: Производители, продающие через партнерские каналы и предоставляющие поддержку.
- Пример 3: Глобальные производители с множеством дивизионов и локальными сервисными командами.
[[Скачать все примеры в PDF]]
Пример 1: Прямые установки у клиентов
В этой модели инженеры производителя поддерживают клиентов напрямую. Все инженеры имеют полные права конфигурации устройств и могут устранять неисправности через VPN и VNC. Каждый клиент управляет своими операторами, которые могут получать доступ только к VNC своего станка.
Пример 2: Установки через партнерские каналы
Производители продают через партнеров; инженеры все равно предоставляют поддержку. Инженеры могут конфигурировать устройства, получать доступ ко всем устройствам через VPN, HTTP и VNC, и просматривать дашборд обслуживания. Партнеры управляют своими устройствами и клиентами; операторы получают доступ к VNC для своих станков.
Пример 3: Глобальный производитель с локальными сервисными командами
Производители разделены на регионы и дивизионы, сотрудничая с локальными сервисными командами. Сервисный менеджер каждого дивизиона владеет своими пользователями и устройствами и назначает их инженерам поддержки. Инженеры могут устранять неисправности выделенных устройств через VPN и просматривать дашборды станков. Клиенты пока не имеют доступа к платформе.
Начните
Используйте инсайты выше для структурирования своего аккаунта IXON Cloud. Готовы начать?
Интернет вещей
- Откройте 7 мощных функций IXON Cloud, повышающих продуктивность
- IXON Cloud 2 FAQ: Ключевые изменения, миграция и кастомизация
- Полная кастомизация вашего ППИоТ-портала с IXON Studio — без программирования
- Безопасное сотрудничество с продвинутым RBAC в IXON Cloud 2
- IXON запускает платформу IXON Cloud 2 нового поколения с продвинутыми функциями сотрудничества
- Брошюра IXON Cloud — Скачайте последнюю версию (Английский, Немецкий, Нидерландский, Итальянский, Французский, Исп…
- Миф об облаке #3: Облако — не неответственный бизнес-выбор
- FAQ вебинара по удаленному доступу — Полные ответы
- IXON Cloud Connector в PLCnext Store: бесшовный удаленный доступ и интеграция промышленного IoT
- Руководство по кибербезопасности для облачного бизнеса: эффективно защитите свои данные