



Безопасное сотрудничество с продвинутым RBAC в IXON Cloud 2
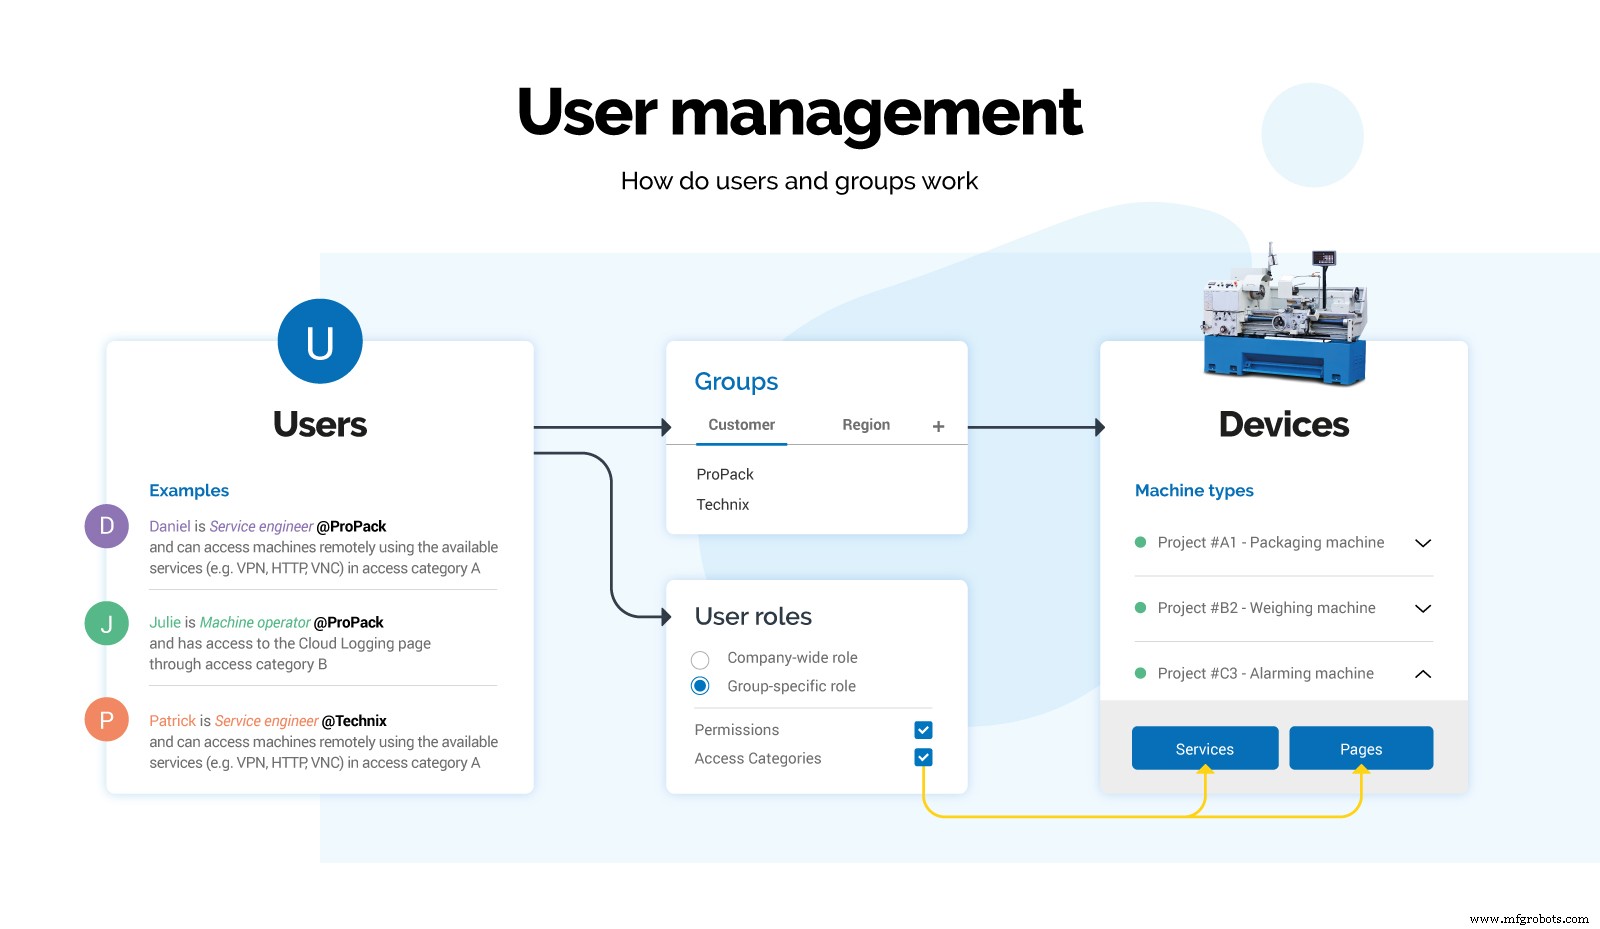
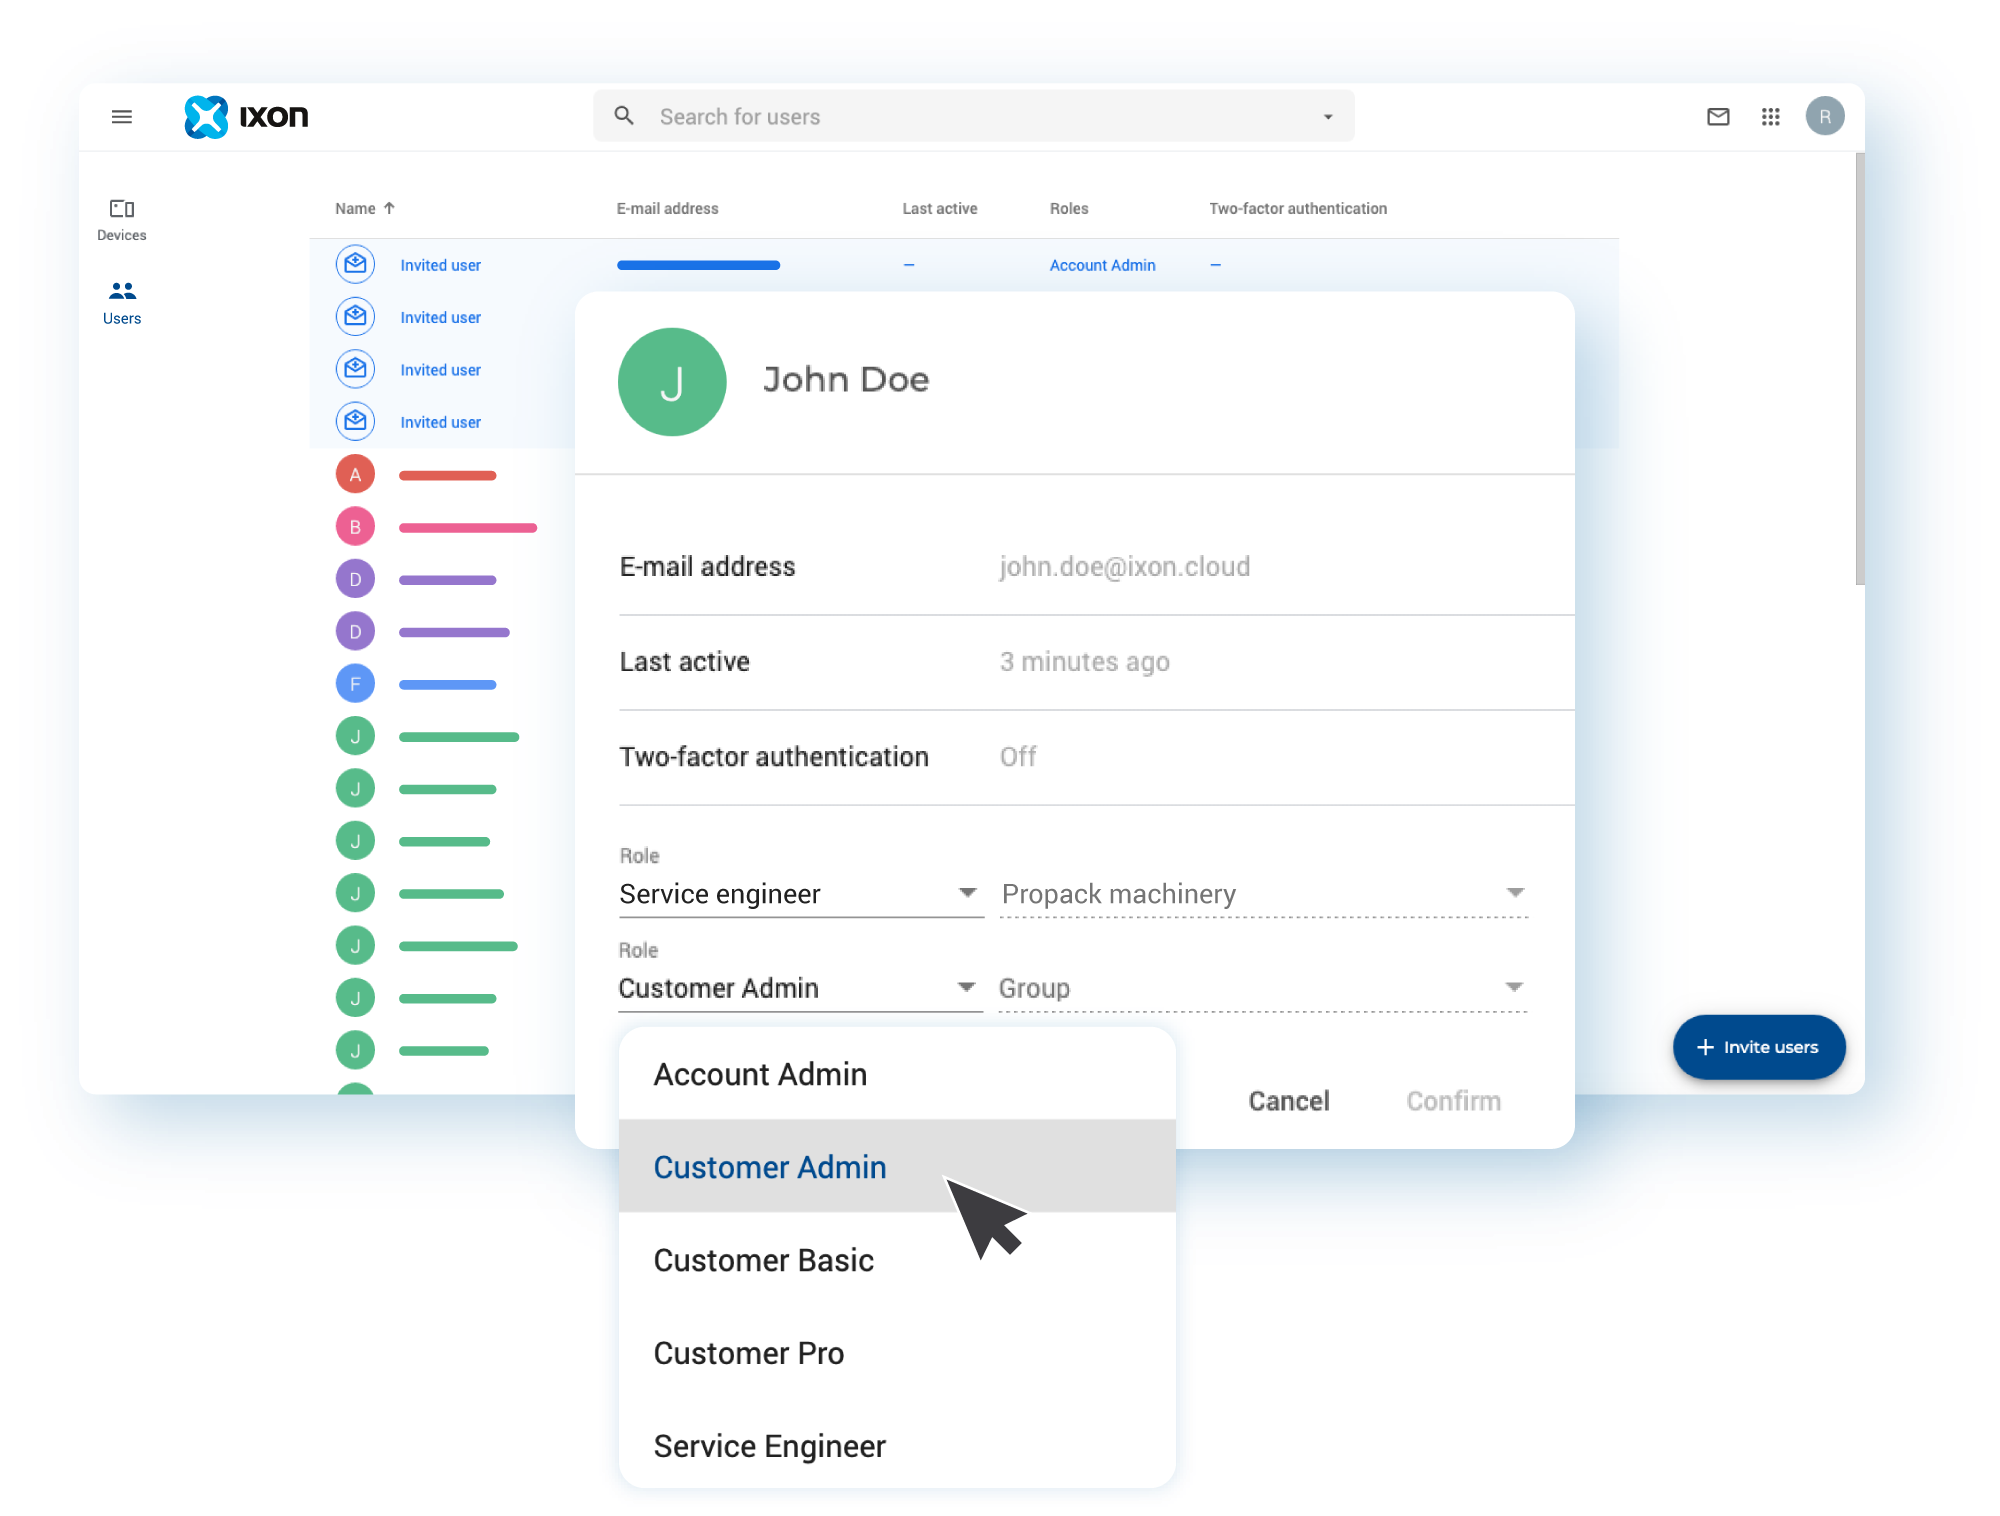
Производители станков стремятся извлечь максимальную производительность из своего оборудования, сервисов и процессов — быстрее, эффективнее, продуктивнее. В этом контексте сотрудничество стало необходимым. Безопасно делясь данными с коллегами, клиентами и сервисными инженерами, вы можете непрерывно оптимизировать свои станки. Изощренное управление доступом на основе ролей (RBAC) IXON Cloud 2 гарантирует, что сотрудничество происходит безопасно и эффективно. IXON Cloud 2 строит на твердой основе своего предшественника, расширяя создание групп и управление разрешениями на основе реального фидбэка пользователей. Теперь вы можете тонко настраивать роли и группы для соответствия вашим точным операционным нуждам, обеспечивая четкие различия между клиентами, партнерами и сервисными командами. RBAC в IXON Cloud В новой системе управления пользователями IXON Cloud 2 каждому пользователю должна быть назначена специфическая роль — например, сервисный инженер или оператор станка. Администраторы могут создавать кастомные роли с адаптированными правами доступа, затем назначать пользователей этим ролям через приложение Admin. Менеджеры ролей также обрабатывают определения групп и приглашения пользователей. Категории доступа позволяют контролировать, какие пользователи могут просматривать конкретные данные станков и какие сервисы они могут использовать — VPN, VNC, HTTP или WebSockets. Например, производственный дашборд может дать операторам доступ к HMI-панели, в то время как страница обслуживания может предоставить сервисным инженерам VPN и HTTP связность. Группы предоставляют гибкую структуру для предоставления доступа к устройствам. Определяйте группы на основе клиента, региона или типа станка для оптимизации разрешений по вашему парку. IXON Cloud 2 приоритизирует безопасность. Вы можете предотвратить изменение клиентами продвинутых настроек и ограничить удаленный доступ партнеров по необходимости. Назначайте категории пользователям или устанавливайте разрешения на индивидуальном уровне. Например, заблокируйте клиентов от управления страницами и карточками, в то время как разрешите инженерам просматривать аудит-треки и лицензии. Двухфакторная аутентификация также может быть принудительно включена для дальнейшей защиты вашего аккаунта. После настройки каждый пользователь видит только информацию и контролы, релевантные его роли — устраняя хаос и повышая фокус. Этот оптимизированный опыт повышает сотрудничество, защищает критические настройки и максимизирует ценность станка без ущерба безопасности. Посмотрите наше видео для детального прохождения продвинутой системы RBAC IXON Cloud 2. Зарегистрируйтесь для бесплатного аккаунта IXON Cloud 2, чтобы исследовать платформу и пережить ее возможности из первых рук. Если вы уже используете IXON Cloud, узнайте, как мигрировать на IXON Cloud 2 с нашим руководством по Migration Wizard.Управление доступом на основе ролей
Роли пользователей
Категории доступа
Группы
Разрешения
Объясняющее видео Управления пользователями
Начните с IXON Cloud
Связанные статьи
Интернет вещей
- 5 проверенных стратегий корпоративной ИТ для защиты доступа к публичному облаку
- Интегрированная система контроля доступа с QR, RFID и верификацией температуры
- Как структурировать аккаунт IXON Cloud: Пошаговое руководство
- IXON Cloud 2 FAQ: Ключевые изменения, миграция и кастомизация
- Полная кастомизация вашего ППИоТ-портала с IXON Studio — без программирования
- Брошюра IXON Cloud — Скачайте последнюю версию (Английский, Немецкий, Нидерландский, Итальянский, Французский, Исп…
- Платформа IXON Cloud признана «Продуктом года 2019» в категории Industry 4.0
- IXON Cloud Connector в PLCnext Store: бесшовный удаленный доступ и интеграция промышленного IoT
- Облачный мониторинг: система удаленного контроля для управления активами в реальном времени
- Продвинутые системы управления и защиты цепей: Защита электрических сетей