



Защита жизненного цикла умных счетчиков: шесть проверенных стратегий для приватности и устойчивости
Интернет вещей расширяется беспрецедентным темпом, стимулируя прогноз в триллион подключенных устройств к 2035 году — далеко превосходя сегодняшние объемы данных. Умные счетчики среди самых быстрорастущих сегментов IoT. iHS Markit оценивает, что расходы на инфраструктуру продвинутого учета (AMI) достигнут 13 миллиардов долларов в 2023 году, против 9 миллиардов в 2018 году. Коммунальные службы получают выгоды от автоматического считывания счетчиков, точного биллинга и удаленного управления, снижая потребление ресурсов.
Однако эта взрывная экспансия расширяет поверхность атаки для киберпреступников, нацеленных на критическую инфраструктуру или крадущих конфиденциальные данные. В декабре 2016 года вредоносное ПО «Crash Override» захватило электросеть Украины, отключив 30 подстанций и снизив электроснабжение Киева до одной пятой емкости.
Угрозы безопасности умных счетчиков проявляются на протяжении всего операционного жизни устройства. Коммунальные службы должны предвидеть различные векторы атак — от боковых каналов, таких как корреляционный анализ потребления, раскрывающий учетные данные, до утечек данных на краю или в облаке. Обеспечение сквозной безопасности, включая OTA обновления прошивки, необходимо. Так как же коммунальные службы могут гарантировать, что развертывания умных счетчиков защищают каждого заинтересованного?
Данные, резидентные на счетчике — часто содержащие персонально идентифицируемую информацию — имеют прямые последствия для приватности. Коммунальные службы используют эти данные для прогнозирования спроса, внедрения ответного спроса и рекомендации моделей потребления, но они должны обрабатываться ответственно и в соответствии с регуляциями, такими как Общий регламент ЕС о защите данных (GDPR). Доверенная база данных, укорененная в безопасности на уровне устройства, аутентификации и шифровании в покое и в транзите, поэтому обязательна.
Шесть способов, как IoT-платформа обеспечивает безопасные и приватные умные счетчики
Достижение надежной безопасности умных счетчиков требует целостной стратегии жизненного цикла — от заводского производства через онбординг и текущие операции (см. Рисунок 1). Платформа Arm Pelion IoT встраивает необходимые функции управления устройствами и контроля доступа для поддержки этого пути. Ниже мы описываем шесть ключевых способов, как платформа защищает приватность на протяжении жизненного цикла счетчика.
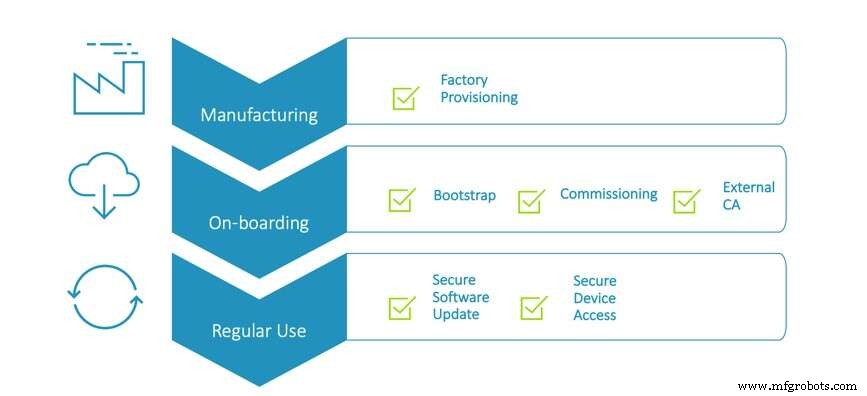
Рисунок 1: Пример безопасного жизненного цикла устройства. (Источник: Arm Pelion IoT platform)
1. Установление корня доверия для миллионов счетчиков при заводском провижининге
Заводы должны совмещать высокую пропускную способность с надежной устойчивостью, гарантируя, что каждый счетчик изначально надежен и начинает полевую жизнь на безопасной основе.
Производственные объекты, отвечающие за изготовление умных счетчиков, должны балансировать масштабируемость с устойчивостью, которая обеспечит доверие к устройству, предлагая безопасную основу для жизни счетчика в поле. Внедрение учетных данных на одно устройство может смягчить этот риск, но способность масштабировать этот процесс до миллионов устройств ключева для поддержания баланса между эффективностью и безопасностью. Вопрос доверия к заводу становится более острым, когда учитываешь, что коммунальные компании не являются производителями сами и часто аутсорсят производство и доверие OEM. Как же сделать третьесторонний завод «доверенным»?
Доверие вкладывается путем администрирования удостоверяющих центров, которые перекрестно ссылаются на IoT-платформу, bootstrap и легкие M2M (LwM2M) серверы. Набор инструментов, предоставляемых провайдером IoT-платформы, предлагает линейный процесс для конфигурации удостоверяющего центра (CA), который гарантирует, что только счетчики, обладающие сертификатом, подписанным CA и публичным ключом, могут установить соединение между устройством и его менеджером устройств.
нажмите для увеличения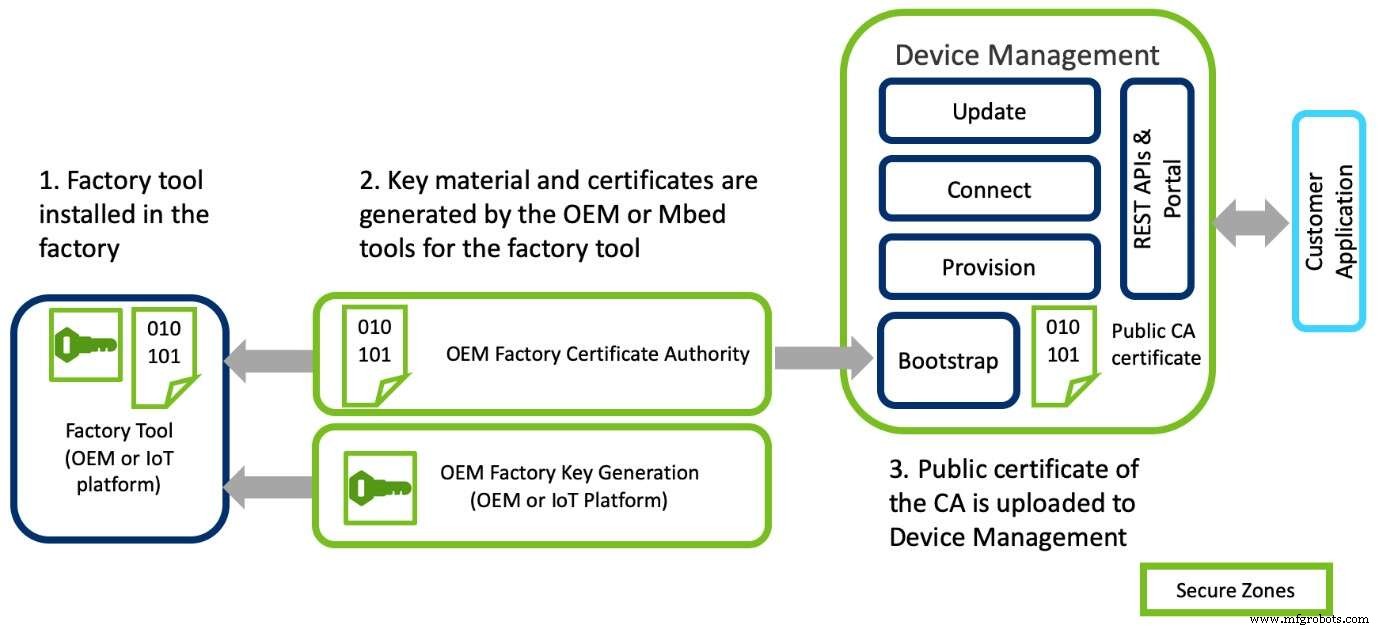
Рисунок 2: Пример безопасного заводского провижининга (Источник: Arm Pelion IoT platform)
После настройки CA и привязки к индивидуальному аккаунту производителя заводская линия готова к массовому провижинингу устройств. Этот пятиэтапный процесс включает:
- Внедрение программного образа
- Генерация ключей устройства, сертификатов и параметров конфигурации для устройства
- Использование заводского инструмента для внедрения сгенерированных ключей, сертификатов и параметров конфигурации в устройство на производственной линии
- Использование менеджера конфигурации ключей и клиента заводского конфигуратора (FCC) в устройстве для валидации информации
- Финализация процесса провижининга и блокировка кода FCC в производственном образе, чтобы гарантировать, что к нему нельзя получить доступ после провижининга
2. Установление доверенных соединений с сетью при онбординге
Поскольку OEM часто находятся на шаге дальше от конечного клиента, провижининг должен оставаться гибким для приспособления к их установленным рабочим процессам.
Некоторые производители создают ключи и сертификаты внутри компании перед их объединением в заводскую утилиту конфигуратора (FCU). FCU работает вместе с заводским инструментом производителя для конфигурации и внедрения устройства с учетными данными, которые, в свою очередь, валидируют операционные параметры умного счетчика. Хотя этот метод эффективен, оба подхода обеспечивают сравнимую безопасность.
Поскольку OEM не может предвидеть, где в конечном итоге будет развернут счетчик или к какому аккаунту коммунальной службы он присоединится, обеспечение того, что конечное сетевое соединение надежно, является первостепенным. Производители и коммунальные службы поэтому используют предварительно общие ключи (PSK) в сочетании со списком зачисления. Этот процесс проверяет уникальный ID, сопоставляя его с учетными данными, хранящимися в определенном аккаунте управления устройством; устройство затем назначается этому аккаунту только если ID совпадает с тем, который загружен в IoT-портал провайдера коммунальных услуг.
PSK обеспечивают общий ключ, который безопасно провижинирован в устройство и представляет собой самый базовый уровень безопасности. Однако, поскольку учетные данные предраспределены, существует риск, что список может быть скомпрометирован, раскрывая миллионы счетчиков и их данные. Инфраструктура открытых ключей (PKI) предлагает более сильную альтернативу. Используя PKI, представление между устройством и IoT-платформой аутентифицируется с асимметричной криптографией, привязывая криптографическую подпись к третьей стороне, валидирующей счетчик. Это гарантирует, что учетные данные генерируются исключительно на устройстве и никогда не хранятся в другом месте.
Предлагая гибкость для OEM, любой репутабельный IoT-партнер будет поддерживать безопасность, гарантируя уникальную идентичность на этапе bootstrap. Взаимодействие происходит как часть передачи данных с Bootstrap Server через зашифрованные TLS-коммуникации, разработанные для предотвращения перехвата, подделки или фальсификации сообщений.
Интернет вещей
- Умные данные: навигация по следующей границе IoT и Big Data
- Будущее IoT-безопасности: экспертные стратегии для более безопасного подключенного мира
- Как умные города используют IoT, микросервисы и дашборды для эффективного управления активами
- Защита внедрения IoT: проверенные стратегии кибербезопасности и приватности для предприятий
- Навигация по вызовам безопасности в сетях 5G и IPv6 нового поколения
- Защита 20-летия Интернета вещей: обеспечиваем безопасность нашей сверхсвязанной будущности
- Умные фабрики: от видения к реальности — почему большинство британских бизнесов всё ещё промахиваются
- Как IoT и облачные вычисления формируют будущее корпоративных данных
- Умное сельское подключение: как бум широкополосы 2020 года формирует бизнес и потребителей
- Интеграция данных в 2024 и далее: тренды, формирующие будущее