



Закон США по безопасности IoT устанавливает новые стандарты и требования ответственности
Многие IoT-команды по-прежнему относятся к безопасности как к низкоприоритетному дополнению, ссылаясь на стоимость и усилия. Покупатели редко требуют дополнительных затрат на более сильную кибербезопасность, и многие продукты лишены таких функций. Однако законодатели начинают делать надежную безопасность законодательным требованием для потребительских IoT-устройств.
Выступая на IoT Security Summit от IoT World Today, менеджер программы NIST Катерина Мегас подсветила, что несколько штатов уже имеют законы, обязывающие подключенные устройства включать «разумные функции безопасности». В январе 2020 года Калифорния и Орегон приняли такие статуты, а Иллинойс, Массачусетс, Нью-Йорк и Вирджиния имеют похожие законопроекты на рассмотрении.
На федеральном уровне Палата представителей внесла H.R. 1668 — Закон об улучшении кибербезопасности Интернета вещей 2020 года — в марте. Законопроект направляет создание «стандартов и руководящих принципов для федерального правительства по соответствующему использованию и управлению Интернетом вещей устройствами, принадлежащими или контролируемыми агентством», включая минимальные требования информационной безопасности. Законодательство прошло обе палаты и было подписано 4 декабря; требуемые стандарты и руководства должны быть опубликованы в течение 90 дней.
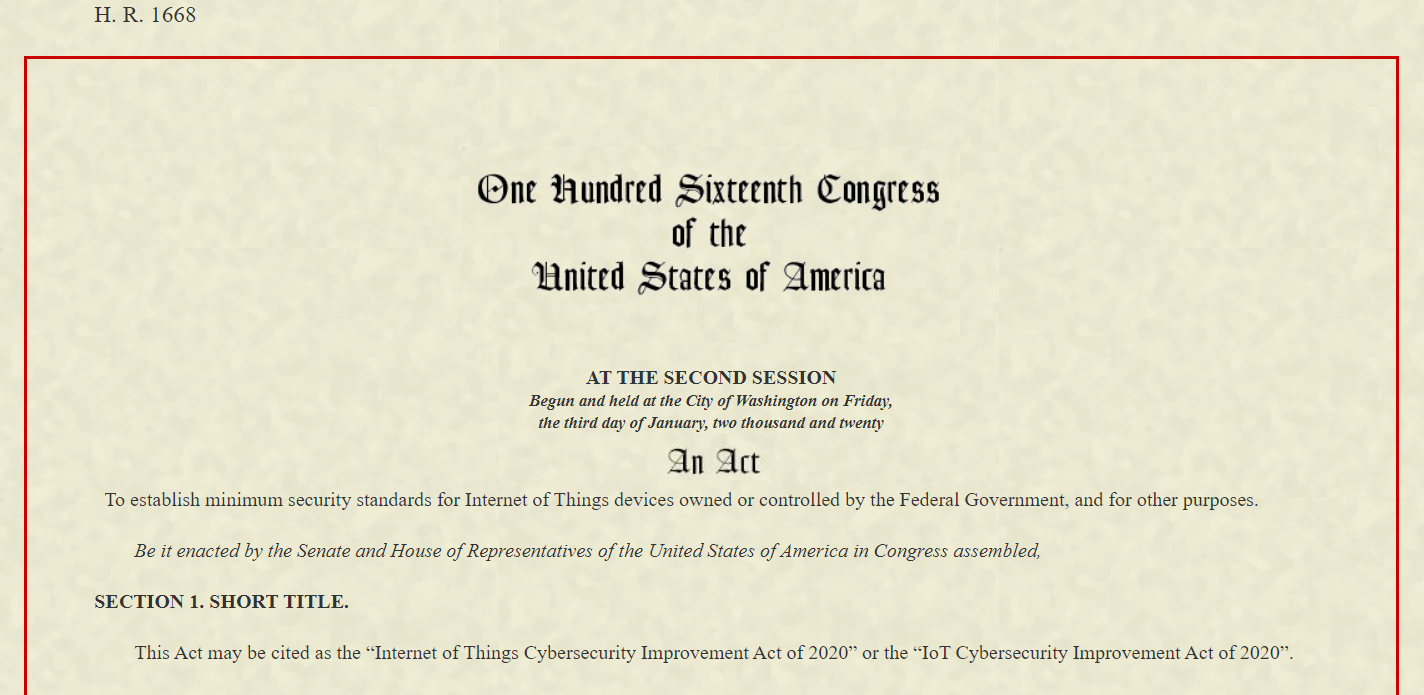
Законы, обязывающие внедрять функции безопасности в IoT-устройства, начинают вступать в силу.
Хотя H.R. 1668 применяется только к устройствам, используемым правительством США, он сигнализирует о начале более широких мандатов по кибербезопасности, которые в конечном счете покроют промышленные и потребительские системы по всей стране. В 2019 году Конгресс создал Комиссию по киберпространству «Солярис», чей первый отчет содержал более 80 рекомендаций, включая 50+ законодательных предложений для поддержки многослойной стратегии защиты. Многие из этих предложений затрагивают как правительственные, так и коммерческие IoT-развертывания.
Три предложения заслуживают особого внимания от разработчиков IoT:
- Федеральный закон по безопасности IoT, мандирующий «разумные меры безопасности» в соответствии с руководством NIST, таким как NISTIR 8259 — Основные кибербезопасные активности для производителей IoT-устройств.
- Создание Национального органа по сертификации и маркировке кибербезопасности для верификации соответствия устройств, выходящего за рамки федеральных и промышленных систем до персональной и потребительской электроники.
- Рамка ответственности, делающая конечных сборщиков товаров ответственными за ущерб, если их устройства не защищают от известных уязвимостей, делая надежную безопасность юридическим «must-have» независимо от готовности потребителей платить дополнительно.
Термин «разумные функции безопасности» остается широко определенным. В Калифорнии и Орегоне «разумный» просто требует мер, соответствующих функции устройства и обрабатываемым данным, нацеленных на предотвращение несанкционированного доступа, раскрытия, использования, модификации или уничтожения. Конкретные контролы не предписываются.
Следуя философии NIST, основанной на результатах, эти законы избегают предписания точных технических решений. Вместо этого они требуют позы безопасности, соответствующей назначению устройства и профилю угроз, оставляя выбор средств защиты командам разработки. По мере эволюции правового ландшафта внедрение IoT-безопасности сместится от хорошей практики к обязательному соответствию.
>> Эта статья изначально публиковалась на нашем партнерском сайте EDN.
Интернет вещей
- Почему Edge Computing критичен для успеха IoT
- Почему нет универсального стандарта безопасности IoT? Понимание сложного ландшафта
- IoT-безопасность — кто несет ответственность?
- Безопасность IoT: преодоление барьеров внедрения
- Защита будущего в $6 трлн: почему стандарты и регулирование IoT критичны
- Защита глобального IoT: три обязательных шага
- Четыре проверенных шага к защите ваших ИоТ-устройств: комплексный план обеспечения программной уверенности
- Как внедрение 5G усиливает безопасность IoT: что нужно знать
- ETSI устанавливает новые стандарты для IoT в экстренных коммуникациях
- NIST публикует черновик рекомендаций по укреплению безопасности IoT-устройств для производителей