



Укрепление промышленных IoT устройств для предотвращения кибератак
 В 2016 году распределенная атака типа «отказ в обслуживании» (DDoS) против Dyn была запущена с более чем 100 000 скомпрометированных устройств, экспонируя уязвимость Интернета вещей (IoT) эндпоинтов. Атака нарушила критические онлайн-сервисы по всему миру, спровоцировав новый фокус на сетевой безопасности и необходимости защитить растущую экосистему подключенных устройств.[DYN]
В этом блоге мы исследуем многослойную продуктовую архитектуру безопасности, защищающую промышленные IoT сетевые устройства — роутеры, коммутаторы и беспроводные точки доступа — от изощренных угроз. Мы обозначим требования hardening, снижающие риск утечек данных и программных вмешательств, даже когда атакующие намерены обходить конвенциональные защиты.
Вредоносные атаки не ограничиваются потребительским IoT. В недавние месяцы производственный завод в Северной Каролине пережил дорогостоящий производственный простой, когда хакеры развернули испорченную прошивку, спроектированную для саботажа операций и требования выкупа. Этот инцидент иллюстрирует финансовое и операционное воздействие атак на утечку данных, тренд, подсвеченный в 2017 Cost of Data Breach Study по Ponemon.[Ponemon]
Промышленные IoT дизайнеры должны встраивать целостность устройства и платформы — политики контроля доступа, детектирование угроз и механизмы митигации — прямо в роутеры, коммутаторы и уличные беспроводные точки. Неудача в адресации этих элементов может дать атакующим опорную точку, ведущую к утечкам данных или более широкой компрометации инфраструктуры, как видно в инцидентах в Ирландии.[Ireland]
По Cisco Trustworthy Systems At-a-Glance, ландшафт угроз эволюционировал, делая hardening устройств незаменимым первым шагом к trustworthy системам. Он защищает от:
- Вмешательство в железо и rogue устройства: Предотвращает неавторизованное железо от присоединения к сети и устраняет риск контрафактных компонентов, которые могли бы вводить аномальное поведение.
- Вмешательство в ПО: Блокирует вредоносный код, который мог бы эксфильтровать данные или изменить функциональность устройства.
- Неавторизованный доступ пользователей: Ограничивает привилегированные аккаунты от получения неавторизованного контроля над устройствами и сетью.
- Неавторизованный доступ к сети: Останавливает атаки вроде сниффинга, разведки и man-in-the-middle (MITM), компрометирующие конфиденциальность и целостность данных.
- DDoS через манипуляцию протоколом: Митигирует флуды, перегружающие легитимный трафик, включая ARP, DHCP, маршрутизацию и Layer 3–4 спуфинг или манипуляцию заголовками.
- Малваре в приложений слоях: Защищает от вирусов, ransomware и протокольных эксплойтов, которые могут коррумпировать данные или срывать операции, особенно в Fog и Edge окружениях.
Как строится промышленная IoT безопасность
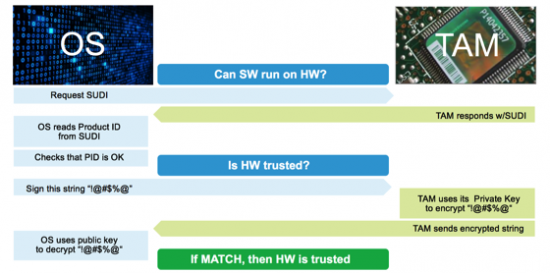
Портфолио Cisco Industrial IoT спроектировано с нуля с использованием Cisco Secure Development Lifecycle. Каждая аппаратная платформа включает ACT2 чипсет, предоставляющий Secure Unique Device Identity, соответствующий IEEE 802.1AR, вместе с X.509 цепочкой сертификатов, провижинированной на производстве. Этот встроенный сертификат закрепляет доверие в цепочке загрузки, позволяя непрерывную верификацию целостности boot-кода, как иллюстрировано на Рисунке 1.[CSDL]
Целостность ПО принуждается через подпись образов и Secure Boot. Ключевые фичи включают:
- Golden bootloader образы постоянно хранятся на read-only флеш, запечатанные в эпокси и tamper-evident, и подписаны.
- FPGA bootloaders подписаны и валидируются Cisco Secure Boot с использованием сертификатов, встроенных в ACT2.
Эта архитектура защищает последовательность загрузки от изменения, загрузки с неавторизованных устройств, обхода проверок целостности или инъекции персистентного вредоносного кода. Каждая стадия процесса загрузки, показана на Рисунке 2, криптографически зацеплена для гарантии целостности через всю систему.
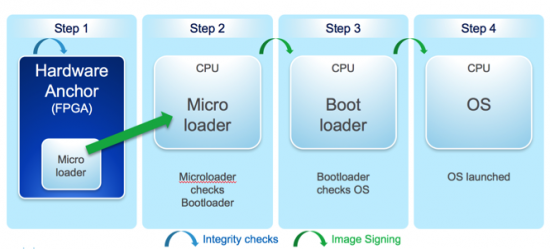
После загрузки целостность устройства может быть валидирована с использованием Cisco IOS Software Integrity Assurance, с платформо-специфичными командами, детализированными в документации.[CSIA]
Далее, hardening программной конфигурации — руководствуясь Cisco IOS hardening лучшими практиками — защищает пользовательский доступ и сетевую плоскость управления от эксплуатации.
Пока перфекция недостижима, проактивный подход, защищающий от известных угроз и митигирующий неизвестные риски — самая эффективная стратегия.
Мы приветствуем ваши инсайты. Делитесь вызовами, стоящими перед вашей организацией, в комментариях ниже.
Интернет вещей
- Сокращение энергозатрат: проверенные зеленые стратегии для производителей
- Оценка IT-рисков: стратегии, фреймворки и лучшие практики для защиты бизнеса
- Как узкополосные технологии питают IoT-революцию
- 7 основных шагов для защиты вашей домашней IoT-сети
- Умная безопасность: экспертные стратегии защиты домашних IoT-устройств от хакеров
- Как интеллектуальные сети движут бизнес-эффективность и рост
- Развертывание и управление беспроводными сенсорными сетями в 엔терпрайзе
- Восходящая угроза kill-chain атак на IoT-устройства — что бизнесу нужно знать
- ИИ-улучшенные рабочие места движут устойчивость американского производства
- Срочно: вредоносное ПО атакует IoT-устройства на Windows 7 после окончания поддержки