



Защита промышленного IoT с Intel SGX: обзор безопасности DDS
Часть 1 многочастной серии
Защита миссионно-критических промышленных IoT-сред требует безопасности, масштабируемой от края до облака, охватывающей множество систем и поставщиков. Как ведущий автор стандарта OMG DDS Security, RTI помог определить основные требования для защиты распределенных сред. Плагины DDS Security обеспечивают надежную, данные-центрическую защиту данных в транзите, в то время как RTI Connext DDS Secure предоставляет проверенную, доверенную структуру связности, защищающую системы с гибкими, гранулярными контролями и оптимальной производительностью от устройства до облака.
Безопасность остается сложным вызовом. Хотя структура Connext DDS от RTI включает высококлассную программную безопасность, наша исследовательская команда активно исследует дополнительные слои для укрепления IIoT-развертываний. В этой серии мы делимся инсайтами из RTI Research по инновационным подходам безопасности.
Эксперт по безопасности Джейсон Апчерч исследует аппаратные механизмы, защищающие приложения на ненадежных системах. Он фокусируется на Intel SGX® в контексте RTI Connext® DDS Micro и плагинов безопасности, проталкивая границы защиты.
Давайте погрузимся.
Что такое SGX и почему это важно?
SGX (Software Guard Extensions) — это расширение ISA Intel, предлагающее Доверенную Среду Исполнения (TEE) для запуска приложений, обрабатывающих чувствительные данные. Хотя процессоры Intel не доминируют в IIoT-устройствах, они часто появляются в серверных комнатах, лежащих в основе многих IIoT-архитектур. Эти серверные приложения — высокоценные цели для атакующих, делая SGX ценным инструментом для защиты критических потоков данных.
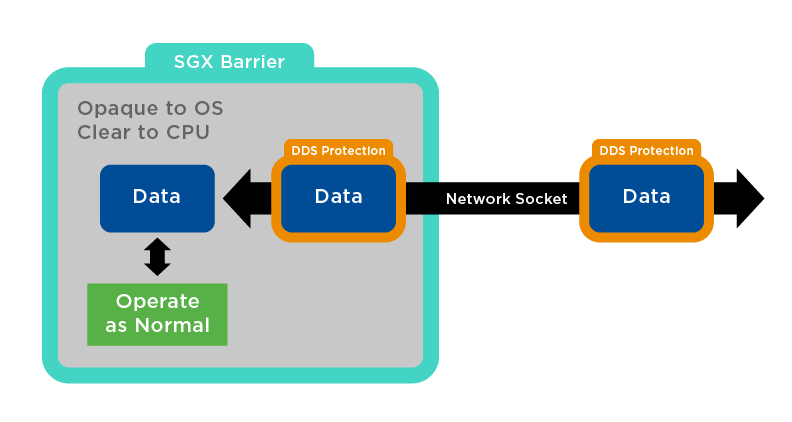
Рисунок 1: Connext DDS Secure внутри SGX-пространства
Безопасность по проводу может быть недостаточной
Рассмотрим классический сценарий Алисы и Боба: сообщения движутся по сети, которую подслушиватель, Ева, может перехватить. Хотя шифрование защищает данные в транзите, реальные атакующие часто компрометируют сами конечные точки. Как бывший расследователь крупномасштабных вторжений, я видел, что Ева редко перехватывает зашифрованный трафик, но часто крадет секреты с компрометированных систем.
На практике Алиса и Боб полагаются на множество компонентов — операционные системы, приложения, прошивку, сетевое оборудование — для передачи сообщений. Доверенная Вычислительная База (TCB) для такой системы может включать сотни элементов от разных вендоров, делая сложным доверие всему стеку.
Как однажды заметил профессионал безопасности: «Это как строить стальную дверь со сложными замками на доме из бумажных стен».
Для снижения этого риска индустрия принимает стратегию изоляции минимального набора компонентов, которые должны быть доверены, сертификации каждого и обеспечения того, что никакой неавторизованный код не входит в TCB.
Безопасность на конечной точке (и каждой точке между ними)
Сегодняшние вычислительные среды балансируют богатую функциональность с безопасностью. В IIoT разработчики часто предпочитают широко поддерживаемые, функционально-богатые ОС по причинам стоимости и совместимости, что расширяет TCB. Чтобы примирить эти требования, многие устройства теперь запускают стандартную ОС рядом с отдельной Доверенной Средой Исполнения (TEE).
Типичные TEE работают с двумя параллельными операционными системами: богатой ОС для общих задач и безопасной ОС для чувствительных операций. Переход между ними аппаратно-контролируется и верифицируется через механизмы вроде цепочки загрузки root-of-trust.
SGX предлагает отличный подход. Его TCB ограничен CPU и самим приложением, устраняя необходимость доверять ОС, прошивке, гипервизору или BIOS. Единственное ПО, которому нужно доверять — это приложение, и цепочка доверия состоит только из трех звеньев — Root Attestation, CPU, Приложение — предоставляя существенно меньшую площадь атаки.

Рисунок 3: Площадь атаки в SGX-среде
В моих экспериментах я запускаю DDS-приложение внутри SGX-анклава на ванильном Ubuntu 16.04. Данные, зашифрованные DDS Secure, прибывают в ОС, затем передаются в SGX, где шифрование снимается и обрабатывается приложением в изолированной, непрозрачной среде. Результаты повторно шифруются с Connext DDS Secure перед выходом из анклава. Этот подход защищает данные от ОС и любого вредоносного ПО, гарантируя, что даже привилегированный атакующий не может получить доступ к данным приложения.
Для глубокого погружения в SGX и DDS Security, не стесняйтесь связаться со мной напрямую.
Интернет вещей
- Защита DDS с Intel SGX: Часть 3 — Укрепленные DDS-сервисы
- Защита промышленного IoT: практическая дорожная карта
- Почему промышленные IoT-системы — главные цели для кибератак — и как их защитить
- Защита IoT: защита вашей сети от кибератак
- Защита вашей IoT-экосистемы: экспертные стратегии против ransomware и киберугроз
- Защита IoT-ландшафта: Ключевые угрозы и стратегические решения — Часть 2
- Безопасность IoT: Распаковка уникального ландшафта угроз для подключённых устройств (Часть 1)
- Безопасность промышленного IoT: план нового поколения — часть 2
- Безопасность раскрывает полный потенциал IoT
- Обзор UID — Часть III: формирование будущего уникальной идентификации в обороне