



Защита DDS с Intel SGX: Часть 3 — Укрепленные DDS-сервисы
Это Часть 3 в серии из шести блогов на эту тему. Если вы новичок в этой серии, пожалуйста, прочитайте предыдущие блоги здесь.
В Части 2 я продемонстрировал, как создать укрепленную конечную точку, используя RTI Connext DDS Micro + Security, SCONE и Intel SGX. Хотя это убедительно, мы еще не исследовали практическое решение, включающее SGX нативно. Часть 1 предполагала, что DDS + SGX с большей вероятностью появится в серверной комнате, чем на традиционной конечной точке Индустриального Интернета Вещей (IIoT). В этой части мы фокусируемся на реальных развертываниях SGX-укрепленных DDS-приложений через призму DDS-сервисов.
Многие DDS-сервисы являются главными целями для усиления безопасности. Они подписываются на множество топиков, что означает, что они должны хранить больше эфемерных ключей, используемых для шифрования. Эти ключи находятся в памяти приложения, и умелый атакующий может извлечь их или, более эффективно, прочитать или изменить данные, пока они в открытом тексте непосредственно перед или после расшифровки. Шифрование само по себе не помогает, если данные экспонированы в памяти.

Рисунок 1: Площадь атаки в DDS-среде
Наша архитектура, представленная в Части 1, позволяет DDS-защищенным пакетам прибывать по проводу, маршрутизироваться в SGX-защищенное пространство перед расшифровкой и затем обрабатываться безопасно. Поскольку ЦПУ может видеть данные только в открытом тексте внутри анклава, нет необходимости в экзотических операциях, таких как гомоморфное шифрование. Этот дизайн дает четкое преимущество: зашифрованные данные движутся через сеть, входят в защищенный анклав, расшифровываются, обрабатываются и затем повторно шифруются для исходящего трафика.
Поскольку DDS уже защищает трафик по проводу, тот же подход позволяет гетерогенную сеть, где не-SGX приложения могут общаться с SGX-включенными — включая DDS-сервисы — без компромисса безопасности.
Рассмотрим RTI Routing Service. Спецификация OMG DDS Security требует, чтобы служба маршрутизации работала с открытыми данными, даже кратковременно, и она хранит все временные ключи от каждой конечной точки, с которой она общалась. Когда она позиционирована на краю сети, она становится высокоценной целью для атакующих.
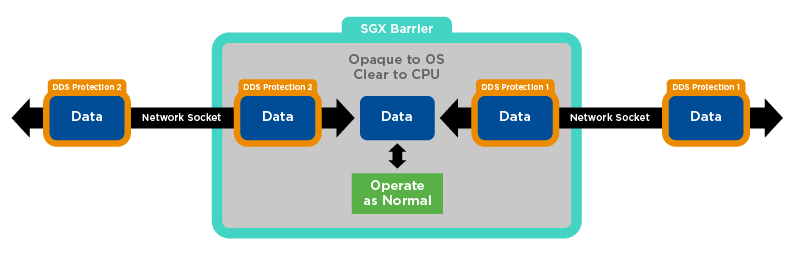
Рисунок 2: RTI Routing Service предоставляет защищенное пространство для приложений, работающих в SGX-среде
SCONE предлагает встроенную, прозрачную поддержку зашифрованных файловых хранилищ и аттестации. Используя эти функции, мы можем хранить частные ключи, используемые для идентификации, внутри защищенного пространства, недоступного для root или любого другого пользователя. Этот подход расширяется на все данные, которые приложение записывает на диск.

Рисунок 3: DDS и RTI Routing Service защищены в SCONE-среде
Например, мы можем безопасно хранить DDS-коммуникации для авторизованного воспроизведения. SCONE также предоставляет нативную TLS-поддержку для безопасной коммуникации между авторизованными SCONE-контейнерами, такими как SQLite.
С этими инструментами мы можем построить инфраструктуру, где данные остаются защищенными всегда — даже против злонамеренного системного администратора или внешнего атакующего. Однако приложение должно сначала верифицировать свою собственную целостность перед доступом к доверенным сервисам, сетевым соединениям или защищенным хранилищам. Это цель сервиса аттестации.
Сервис аттестации выполняет удаленную верификацию того, что приложение не модифицировано, аутентично и работает на настоящем SGX CPU. Хотя изначально предоставлялся исключительно Intel, экосистема эволюционирует. Удаленная аттестация может показаться пугающей, но на практике это разовая операция, которая сохраняется после перезагрузок. Она использует ISA-инструкции с криптографическими гарантиями целостности, запечатывает полученные значения на диске и позволяет их повторное использование для доказательства аутентичности приложения удаленным партнерам. Эта способность особенно ценна в распределенных системах, где доверие между удаленными компонентами критично.
SCONE поставляет свой собственный сервис аттестации. Держатели корпоративных лицензий могут управлять им локально; не-корпоративные пользователи могут полагаться на глобальный сервис аттестации SCONE, который будет рассмотрен в следующих постах.
В следующей статье я оценю стоимость реализации безопасности в DDS-SGX средах.
Интернет вещей
- Защита промышленного IoT: практическая дорожная карта
- Почему промышленные IoT-системы — главные цели для кибератак — и как их защитить
- Защита IoT: защита вашей сети от кибератак
- Защита вашей IoT-экосистемы: экспертные стратегии против ransomware и киберугроз
- Edge-гиперконвергенция: VMware и Eurotech драйвят эффективный промышленный IoT
- Защита IoT-ландшафта: Ключевые угрозы и стратегические решения — Часть 2
- Безопасность IoT: Распаковка уникального ландшафта угроз для подключённых устройств (Часть 1)
- Безопасность промышленного IoT: план нового поколения — часть 2
- Безопасность раскрывает полный потенциал IoT
- Azure против AWS: какая облачная платформа выигрывает для IoT?