



Проектирование безопасности в промышленном IoT: экспертные рекомендации для защиты IIoT систем
Что такое промышленный интернет вещей?
Промышленный интернет вещей (IIoT) отличается от потребительского IoT интеграцией операционной технологии — таких как промышленные системы управления (ICS) — с корпоративным IT, бизнес-рабочими процессами и аналитикой. В отличие от традиционных OT-сред, IIoT-устройства широко подключены к другим системам и персоналу, и в отличие от IT-систем, они напрямую взаимодействуют с физическим миром через сенсоры и актуаторы, создавая уникальные вызовы безопасности.
Преимущества и возникающие риски
При правильной реализации IIoT позволяет замкнутые системы, где сенсоры собирают данные, аналитика извлекает инсайты, и актуаторы реагируют в реальном времени. Эта связность повышает эффективность, предиктивное обслуживание и операционную видимость. Однако та же открытость расширяет поверхность атаки, делая IIoT-сети привлекательными целями для киберпротивников.
Инициатива DOE для безопасности периметра энергосети
Intel возглавляет программу Департамента энергетики, сфокусированную на укреплении периферийных устройств в энергосети. Проект вводит безопасные шлюзы для устаревшего (brownfield) оборудования и FPGA-основанные обновления для новых (greenfield) устройств. Цель — сократить поверхность кибератак без нарушения критической доставки энергии.
Пять столпов безопасности IIoT
По словам Свена Шрекера, главного архитектора IoT-безопасности Intel и со-председателя рабочей группы безопасности IIC, безопасность — одна из пяти основных 고려 사항 при проектировании IIoT-устройств:
- Безопасность (Safety)
- Надежность (Reliability)
- Безопасность (Security)
- Приватность (Privacy)
- Устойчивость (Resilience)
Шреккер подчеркивает, что политики безопасности должны быть ко-аuthored IT и OT командами, чтобы права коммуникации каждого устройства были четко определены.
Построение цепочки доверия от дизайна к развертыванию
Хейден Повей, CEO Secure Thingz и член правления IoT Security Foundation, описывает четыре организационных слоя, которые должны адресовать безопасность:
- Руководство CxO
- Архитекторы безопасности
- Инженеры разработки
- Операционные менеджеры
Инженеры разработки переводят корпоративную политику безопасности в конкретные дизайн-выборы — такие как верификация идентичности устройства, безопасные обновления прошивки и аппаратная аттестация. Операционные менеджеры обеспечивают, что каждый компонент в цепочке поставок несет уникальную, верифицируемую идентичность.
Вызовы фрагментированного программного стека
Роберт Мартин, старший главный инженер в MITRE и член steering-комитета IIC, предупреждает, что незначительное изменение оборудования может воздействовать через ПО, производя сбои, которые никто не может атрибутировать. Он контрастирует это с регулируемыми строительными ремеслами, где модификации, влияющие на безопасность, триггерят сертификацию.
Рекомендации для безопасного IIoT дизайна
Отраслевые референсы включают IIC IoT Security Framework (с его производственным профилем) и NIST Cybersecurity Framework. Проектировщики должны мапить эти фреймворки на требования жизненного цикла устройства — идентичность, обнаружение атак, восстановление, исправление и патчинг.
Platform Security Architecture (PSA) от Arm
PSA от Arm предлагает трехстадийный процесс — Analyze, Architect, Implement — для встраивания безопасности с основ. Стадия анализа включает моделирование угроз; Arm предоставляет шаблоны для трекеров активов, водяных счетчиков и сетевых камер. Поняв угрозы, проектировщики реализуют меры вроде неизменных идентичностей устройств, доверенной загрузки, безопасных OTA обновлений и облачной верификации.
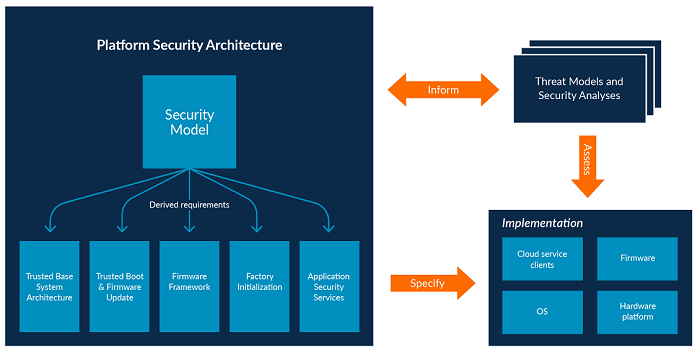 Фреймворк PSA Arm побуждает проектировщиков сначала рассматривать угрозы, затем формировать дизайн и реализацию. (Источник: Arm)
Интернет вещей
- Защита промышленного IoT: как Cisco Cyber Vision завершает ландшафт безопасности
- Защита промышленного IoT: практическая дорожная карта
- Промышленный дизайн в эпоху IoT: от запусков продуктов к непрерывному развитию экосистем
- Почему промышленные IoT-системы — главные цели для кибератак — и как их защитить
- Защита IoT: защита вашей сети от кибератак
- Защита вашей IoT-экосистемы: экспертные стратегии против ransomware и киберугроз
- Защита legacy-инфраструктуры для успеха IoT
- Почему SD-WAN — позвоночник эры IoT
- Безопасность промышленного IoT: план нового поколения — часть 2
- Безопасность раскрывает полный потенциал IoT