



Освоение безопасности IoT: четкие стратегии для доверия и устойчивости
Мы поговорили с CEO и основателем Intrinsic ID, Пимом Тейлсом, чтобы лучше понять мир безопасности на основе PUF, вызовы для безопасности IoT при масштабировании технологий и как справляться с потенциальным воздействием других угроз, включая квантовые вычисления.
Большинство руководителей, с которыми мы говорим о безопасности интернета вещей (IoT), подчеркивают похожие пункты: необходимость надежного корня доверия, правильных механизмов аутентификации и устойчивости. Однако существует множество разных способов реализации различных аспектов этой безопасности. Одна компания, сосредоточенная на интеллектуальной собственности безопасности на основе физических неклонируемых функций (PUF), — это Intrinsic ID.
Мы поговорили с CEO и основателем Intrinsic ID, Пимом Тейлсом, чтобы лучше понять мир безопасности на основе PUF, вызовы для безопасности IoT при масштабировании технологий и как справляться с потенциальным воздействием других угроз, включая квантовые вычисления.
Пим Тейлс соосновал компанию в 2008 году как спин-офф от Philips Research. Работая в качестве ведущего ученого, управляющего кластером криптографии в Philips, он инициировал первоначальную работу по физическим PUF, которая легла в основу базовой технологии Intrinsic ID. Благодаря более чем 20 годам работы над полупроводниками и безопасностью, Пим широко признан за свою работу в области SRAM PUF и безопасности для встроенных приложений.
Пим Тейлс
Он регулярно выступает на технических конференциях и много написал на тему безопасности. Он соавтор книги «Security with Noisy Data», исследующей новые технологии в области безопасности на основе шумных данных и описывающей применение в биометрии, защищенном хранении ключей и антиконтрефейтинге. Пим имеет степень Ph.D. в математической физике от Ловенского университета и более 50 патентов.
Тейлс сказал, что его команда из около 30 человек имеет большой опыт внедрения PUF во многих разных ситуациях. Он подчеркнул в нашем интервью, что главное отличие решения Intrinsic ID заключается в том, что «нет секретных ключей в покое».
Чего не хватает чиповым компаниям?
EE Times: Как вы думаете, чего не хватает полупроводниковым компаниям при внедрении безопасности, и о чем им следует думать, чтобы обеспечить безопасность подключенных устройств?
Пим Тейлс: Безопасность означает многое для многих людей. Например, безопасность для поставщиков полупроводников — это защита конфиденциальных данных, как на чипах, так и в транзите между устройствами. Это защита ценной интеллектуальной собственности, которая, будучи украденной, измененной или скопированной, может привести к скомпрометированным системам, большим обязательствам и серьезным убыткам. Но это также защита приватности и конфиденциальности для конечных пользователей.
Было время не так давно, когда полупроводниковые компании видели безопасность как «хорошо бы иметь». Добавление безопасности ощущалось как бремя во многих случаях, потому что они не хотели выделять площадь на чипе для этого или добавлять необходимые циклы в свои последовательности загрузки. Мы видели это чаще в ранние дни Intrinsic ID, когда мы только начинали в 2008 году.
Но времена изменились значительно. С постоянно растущими миллиардами автономно подключенных IoT-устройств поставщики полупроводников пришли к правильному выводу, что безопасность теперь является обязательной для них. В наши дни мы видим много клиентов, возвращающихся к нам, которые не хотели инвестировать в сильную аппаратную безопасность в прошлом и которые чувствуют, что теперь уже не могут обойтись без нее. Однако остается крайне важным, чтобы любое решение безопасности для полупроводников потребляло как можно меньше накладных расходов по ресурсам и стоимости, потому что огромные объемы полупроводников для IoT просто должны работать на очень тонких маржах.
Аутентификация и доверие — ключевые элементы
EE Times: Есть ли конкретные аспекты IoT, влияющие на потребность в безопасности? Что именно нужно для безопасного подключения IoT-устройств?
Пим Тейлс: Одна вещь, объединяющая все проблемы безопасности IoT, — это аутентификация. Какое устройство имеет право доступа к определенным данным? Какие устройства допущены в вашу сеть? Какое оборудование может запускать определенное ПО или получать доступ к защищенным данным? Чтобы ответить на эти вопросы, все устройства в системе должны быть аутентифицированы. Поэтому без правильной аутентификации нет никакого способа даже начать говорить о безопасности.
Следовательно, одной из крупнейших проблем в безопасности IoT является преодоление проблемы обмана. Более точно, в большинстве случаев, связанных с безопасностью, обман вызван подделкой. В IoT это касается вредоносных устройств, пытающихся получить привилегии, которых у них не должно быть. Но если вы можете аутентифицировать личность устройства, вы можете знать, что легально, а что нет, значительно снижая шансы на обман.
Поэтому установление доверенной личности для IoT-устройств императивно. Это особенно важно для высокообъемных полупроводников, входящих в эти устройства, чтобы иметь сильную и низкозатратную реализацию корня доверия. Очевидно, что любая реализация безопасности должна быть достаточно сильной, иначе нет к ней смысла. Однако огромные объемы в IoT также требуют, чтобы решение имело низкую стоимость внедрения.
SRAM PUF обеспечивает масштабируемость
EE Times: Можете ли вы немного больше объяснить о безопасности на основе PUF, и особенно чем ваше решение отличается от других поставщиков, предлагающих PUF-безопасность? Можете ли вы выделить конкретные функции, которые клиенты считают полезными?
Пим Тейлс: Мы предоставляем решения безопасности на основе технологии физических неклонируемых функций (PUF), что важно для аутентификации полупроводниковых устройств. PUF преобразуют крошечные вариации в кремнии чипа в цифровой паттерн из 0 и 1, который уникален для этого конкретного чипа и воспроизводим во времени. Этот паттерн — «кремниевый отпечаток пальца». Отпечаток превращается в криптографический ключ, уникальный для этого конкретного чипа, и используется как его корневой ключ для установления его идентичности.
Корневой ключ надежно восстанавливается из PUF всякий раз, когда он нужен системе, без необходимости хранить ключ в какой-либо форме памяти. Поскольку ключи никогда не хранятся настоящими PUF, они неизменны и недоступны для противников, предоставляя PUF уровень безопасности, позволивший использовать их на рынках высокой безопасности, таких как авиакосмическая, оборона и банковское дело. Учитывая, что PUF достигают этого высокого уровня безопасности без использования какого-либо специализированного аппаратного обеспечения безопасности, стоимость внедрения всего решения остается низкой, что делает их также идеальными для высокообъемных рынков в IoT.
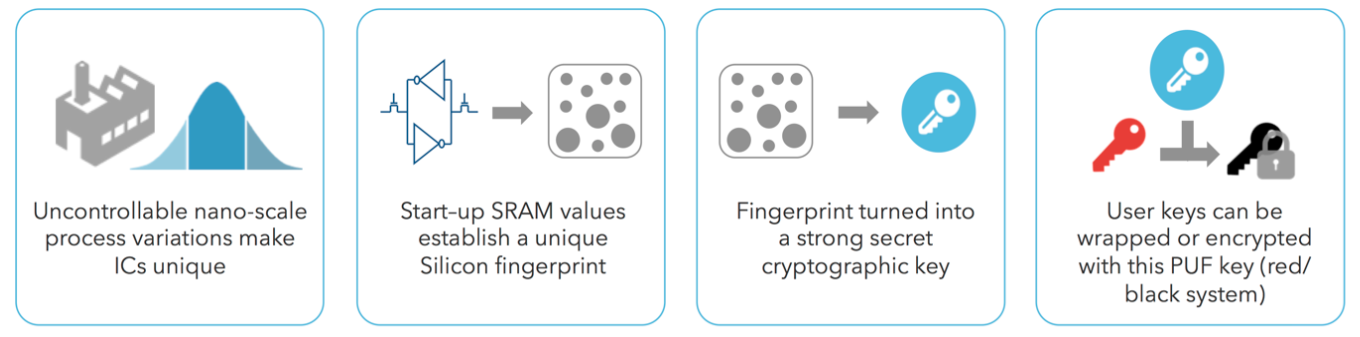
PUF преобразуют крошечные вариации в кремнии чипа в цифровой паттерн, уникальный для этого конкретного чипа и воспроизводимый во времени. Этот паттерн — «кремниевый отпечаток пальца». Отпечаток превращается в криптографический ключ, уникальный для этого конкретного чипа, и используется как его корневой ключ для установления его идентичности. (Источник: Intrinsic ID)
Помимо высокой безопасности, предлагаемой большинством реализаций PUF, технология SRAM PUF, развернутая Intrinsic ID, где кремниевый отпечаток получается из случайного поведения при запуске памяти SRAM, предлагает очень высокую надежность во времени, высокий источник энтропии и проверенную историю с более чем 250 миллионами чипов, развернутыми в поле.
В некоторых случаях мы видели, что надежность наших SRAM PUF превышала надежность энергонезависимого хранения ключей, например, во флеш-памяти. Кроме того, SRAM — стандартный полупроводниковый компонент, доступный в любом технологическом узле и в каждом процессе. Это обеспечивает масштабируемость SRAM PUF по разным узлам и процессам и позволяет легкое тестирование и оценку, так как это хорошо известный полупроводниковый компонент. SRAM PUF также полностью цифровые. Добавление SRAM PUF не требует дополнительных наборов масок, аналоговых компонентов (как заряжающие насосы) или специальной программировки.
Как мы отличаемся от других поставщиков? Мы считаем, что мы единственная компания по безопасности в мире, предлагающая реализации технологии PUF как аппаратную IP, программное обеспечение и даже прошивку для FPGA. Это означает, что кроме производителей полупроводников, добавляющих нашу PUF IP в железо их чипов, их клиенты также могут решить добавить нашу технологию в чипы, не имеющие её в железе. Программная реализация нашей PUF-технологии, называемая BK, работает практически на любом типе микроконтроллера (MCU) или системы на кристалле (SoC). А пользователи FPGA могут развернуть так называемый Butterfly PUF в программируемой ткани своего FPGA через наш продукт Apollo.
Наша технология доказала свою надежность много лет в поле у большого набора клиентов и легко интегрируется во многие разные технологические узлы. Кроме того, наша PUF-технология предлагает очень высокую энтропию, полученную из кремния чипа.
Как уменьшение узлов влияет на безопасность?
EE Times: Влияют ли уменьшающиеся размеры транзисторов ниже 5 нм на безопасность и как?
Пим Тейлс: Влияние и важность решений безопасности, масштабируемых к малым технологическим узлам, часто упускаются из виду. Особенно для аппаратной безопасности нетривиально, что реализация масштабируется вместе с уменьшением технологических узлов. Например, ниже 28 нм были серьезные проблемы с масштабированием энергонезависимой памяти (NVM) так же и с той же скоростью, как стандартные компоненты. Разработка флеш-памяти стала сложной и дорогой на продвинутых узлах из-за того, что флеш-память требует много дополнительных шагов маскирования, увеличивающих стоимость памяти и, следовательно, чипа. Это создает проблемы для многих решений безопасности, так как они обычно используют какую-то форму NVM для хранения своих секретных ключей.
Однако масштабирование необходимо, чтобы производители чипов могли использовать одну и ту же технологию на разных узлах, что гарантирует непрерывность и облегчает нагрузку на разработку и поддержку программного обеспечения. Так что тот факт, что решения SRAM PUF были развернуты в продвинутых узлах (даже в 5 нм), показывает, что эта технология позволяет производителям чипов масштабировать свои дизайны, включая их архитектуру безопасности, к продвинутым узлам в будущем.
Как SRAM PUF справляется с квантовыми вычислениями?
EE Times: Очевидно, что такие достижения, как квантовые вычисления, повлияют на то, как мы внедряем безопасность в будущем. Как SRAM PUF справляется с этим прогрессом, остается ли он эффективным?
Пим Тейлс: Мы видим, что в нашей отрасли много путаницы о чем-либо, связанном с квантовыми вычислениями. Правда в том, что фактическая доступность квантовых компьютеров все еще на несколько лет впереди. Однако это не значит, что мы должны ждать с подготовкой к этому. глядя на ландшафт технологий PUF, мы видим, что некоторые криптографические алгоритмы, используемые нами и другими, будут сломаны, когда придут квантовые вычисления. Это те же алгоритмы, которые будут сломаны в любом современном криптографическом решении: асимметричные криптошифры.
Также длина наших ключей для симметричных шифров должна быть увеличена. Эти вопросы не специфичны для поставщиков PUF-технологий, это верно для любого поставщика безопасности. Именно поэтому Научно-техническое управление Департамента коммерции США (NIST) уже работает над стандартизацией пост-квантовой криптографии — алгоритмов, которые нам всем придется внедрять в будущем для замены текущей асимметричной криптографии.
Если смотреть специально на саму PUF-технологию, то волноваться не о чем. На данный момент нет никаких указаний на то, что нечеткие экстракторы и другие алгоритмы, используемые для получения ключей из PUF, были бы сломаны квантовым компьютером. Помимо простого увеличения длины получаемых ключей, все алгоритмы, связанные с PUF, останутся не сломанными, когда квантовые вычисления станут доступны. Можно сказать, что PUF «квантово-устойчивы», но в реальности просто нет никакой связи между тем, что делают квантовые компьютеры, и алгоритмами, необходимыми для получения криптографических ключей из реализаций PUF. Не для наших PUF, не для никаких PUF.
Помогают ли стандарты безопасности IoT?
EE Times: Стандарты, сертификация и регулирование вводятся по всему миру для решения проблем IoT и кибербезопасности. Какую роль играют эти стандарты/сертификации в отрасли — они помогают или мешают?
Пим Тейлс: Стандарты безопасности невероятно важны, но используются далеко не достаточно. С огромной фрагментацией оборудования и программного обеспечения, особенно в IoT, существуют серьезные риски, которые стандарты должны помочь смягчить. Как мы можем защитить сеть, если все устройства играют по разным правилам? Пока сети содержат устройства, у которых даже нет самых элементарных механизмов безопасности, вся сеть останется под риском. Системы безопасности только так сильны, как их слабое звено.
Мы видим некоторые отраслевые инициативы, направленные на установление стандартов для безопасности IoT, такие как инициатива PSA от Arm и альянс ioXt, членом которого мы сами являемся. Инициативы вроде этих показывают, что крупные игроки отрасли согласны, что что-то нужно сделать с безопасностью IoT, но лишь промышленное осознание недостаточно. Стандартизация безопасности должна начинаться на государственном уровне, чтобы действительно иметь эффект. Единственный настоящий способ заставить всех производителей устройств заботиться о безопасности — обязать их соблюдать определенные стандарты под риском ответственности или штрафов.
Исполнительный порядок, недавно подписанный президентом Байден, — первый шаг в правильном направлении. Однако этого недостаточно. Во многих других странах нужно последовать этому примеру, но и сами США должны пойти дальше, чем описано в этом EO, который в основном фокусируется на безопасности программного обеспечения. Любое сильное решение безопасности начинается с доверенного оборудования, как мы говорим: «Ничто не безопаснее, чем кибербезопасность, укорененная в железе». Именно поэтому мы считаем, что EO должен быть расширен для включения безопасности оборудования и его цепочки поставок.
Развитие сообщества PUF
EE Times: Безопасность — это нечто динамичное, никогда не стоящее на месте. О чем вы больше всего взволнованы в ближайшем будущем, и как производители устройств могут опередить игру, чтобы обеспечить хорошую безопасность? Есть ли что-то, что Intrinsic ID делает в этом аспекте, и что ожидается от вас в ближайшем будущем?
Пим Тейлс: Наш высший приоритет прямо сейчас — расширение нашего портфолио продуктов и непрерывное улучшение качества существующих продуктов, которые мы предлагаем. Мы ожидаем выход некоторых новых программных продуктов в этом году.
У нас также есть инициатива, в которой мы пытаемся собрать разных игроков экосистемы PUF вместе. Мы делаем это через онлайн-сообщество под названием PUF Cafe, доступное бесплатно для всех, заинтересованных в технологии PUF. Этот сайт делится глобальными новостями и документацией по технологии PUF и проводит ежемесячные «Эпизоды PUF Cafe», где спикеры из разных организаций рассматривают разные аспекты технологии PUF и безопасности. Недавний эпизод был о связи между квантовыми вычислениями и криптографией. Это сообщество привлекает людей из индустрии и академии, все работающие над вопросами безопасности или технологией PUF сами.
>> Эта статья изначально публиковалась на нашем партнерском сайте EE Times.
Интернет вещей
- Защита промышленного IoT: как Cisco Cyber Vision завершает ландшафт безопасности
- Защита промышленного IoT: практическая дорожная карта
- Запуск вашего IoT/OT проекта безопасности: пошаговый чертеж
- Как открытое ПО двигает инновации в интернете вещей
- Почему промышленные IoT-системы — главные цели для кибератак — и как их защитить
- Как COVID-19 ускоряет принятие ИоТ в производстве
- Защита IoT: защита вашей сети от кибератак
- Защита вашей IoT-экосистемы: экспертные стратегии против ransomware и киберугроз
- Защита IoT-ландшафта: Ключевые угрозы и стратегические решения — Часть 2
- Будущее IoT-безопасности: экспертные стратегии для более безопасного подключенного мира