



Microchip представляет CEC1712 MCU с secure boot для внешних флеш систем
Microchip Technology представила CEC1712 — криптографически-включенный MCU, защищающий операционные системы, загружающиеся из внешней SPI флеш памяти. Устройство противодействует rootkit и bootkit малваре, принудительно применяя secure boot процесс, полагающийся на аппаратный root of trust, совместимый с NIST 800-193.
По мере расширения 5G развертываний и роста облачной инфраструктуры, разработчики должны гарантировать, что операционные системы остаются некомпрометированными. Rootkits загружаются до старта OS, обходя конвенциональные анти-малвар решения. Secure boot, питаемый аппаратным root of trust, единственный надежный щит, позволяющий загрузку только manufacturer-trusted прошивки.
Построенный на ядре Arm Cortex-M4, CEC1712 — третье поколение в линейке Microchip. Парный с Soteria-G2 прошивкой, он детектирует и останавливает вредоносную прошивку до runtime, позволяя быстрое принятие secure boot. Soteria-G2 полагается на immutable ROM-базированный загрузчик CEC1712 как root of trust системы.
"Мы нацелены на любую систему, загружающуюся из SPI флеш", — сказал Жанет Уилсон на embedded.com. "On-чип криптографические движки CEC1712 экономят до 15 КБ кода и позволяют полную верификацию под 70 мс".
Помимо защиты 5G и дата-центр операционных систем, комбо CEC1712/Soteria-G2 также усиливает безопасность для подключенных автономных автомобилей, авто ADAS платформ и любой системы, загружающейся из внешней SPI флеш.
В дополнение к pre-boot защите, CEC1712 поддерживает отзыв ключей и защиту от rollback кода на протяжении жизненного цикла устройства, позволяя безопасные in-field обновления прошивки. Эти функции выровнены с требованиями NIST 800-193 platform firmware resilience: поддерживать целостность кода, детектировать коррупцию и восстанавливаться в известное хорошее состояние.
- Поддерживать целостность и подлинность обновлений прошивки.
- Детектировать неавторизованные изменения прошивки или критических данных.
- Восстанавливать прошивку в доверенное состояние при обнаружении коррупции.
Отзыв ключей важен когда OEM сталкиваются с компрометацией учетных данных. "Может показаться очевидным, но введение новых ключей и отказ от компрометированных удивительно сложно", — объяснила Уилсон.
Secure bootloader в ROM CEC1712 загружает, дешифрует и аутентифицирует прошивку, сохраненную во внешней SPI флеш. После верификации bootloader передает контроль первому приложению процессору. Устройство поддерживает до двух приложений процессоров, каждый с двумя SPI флеш модулями.
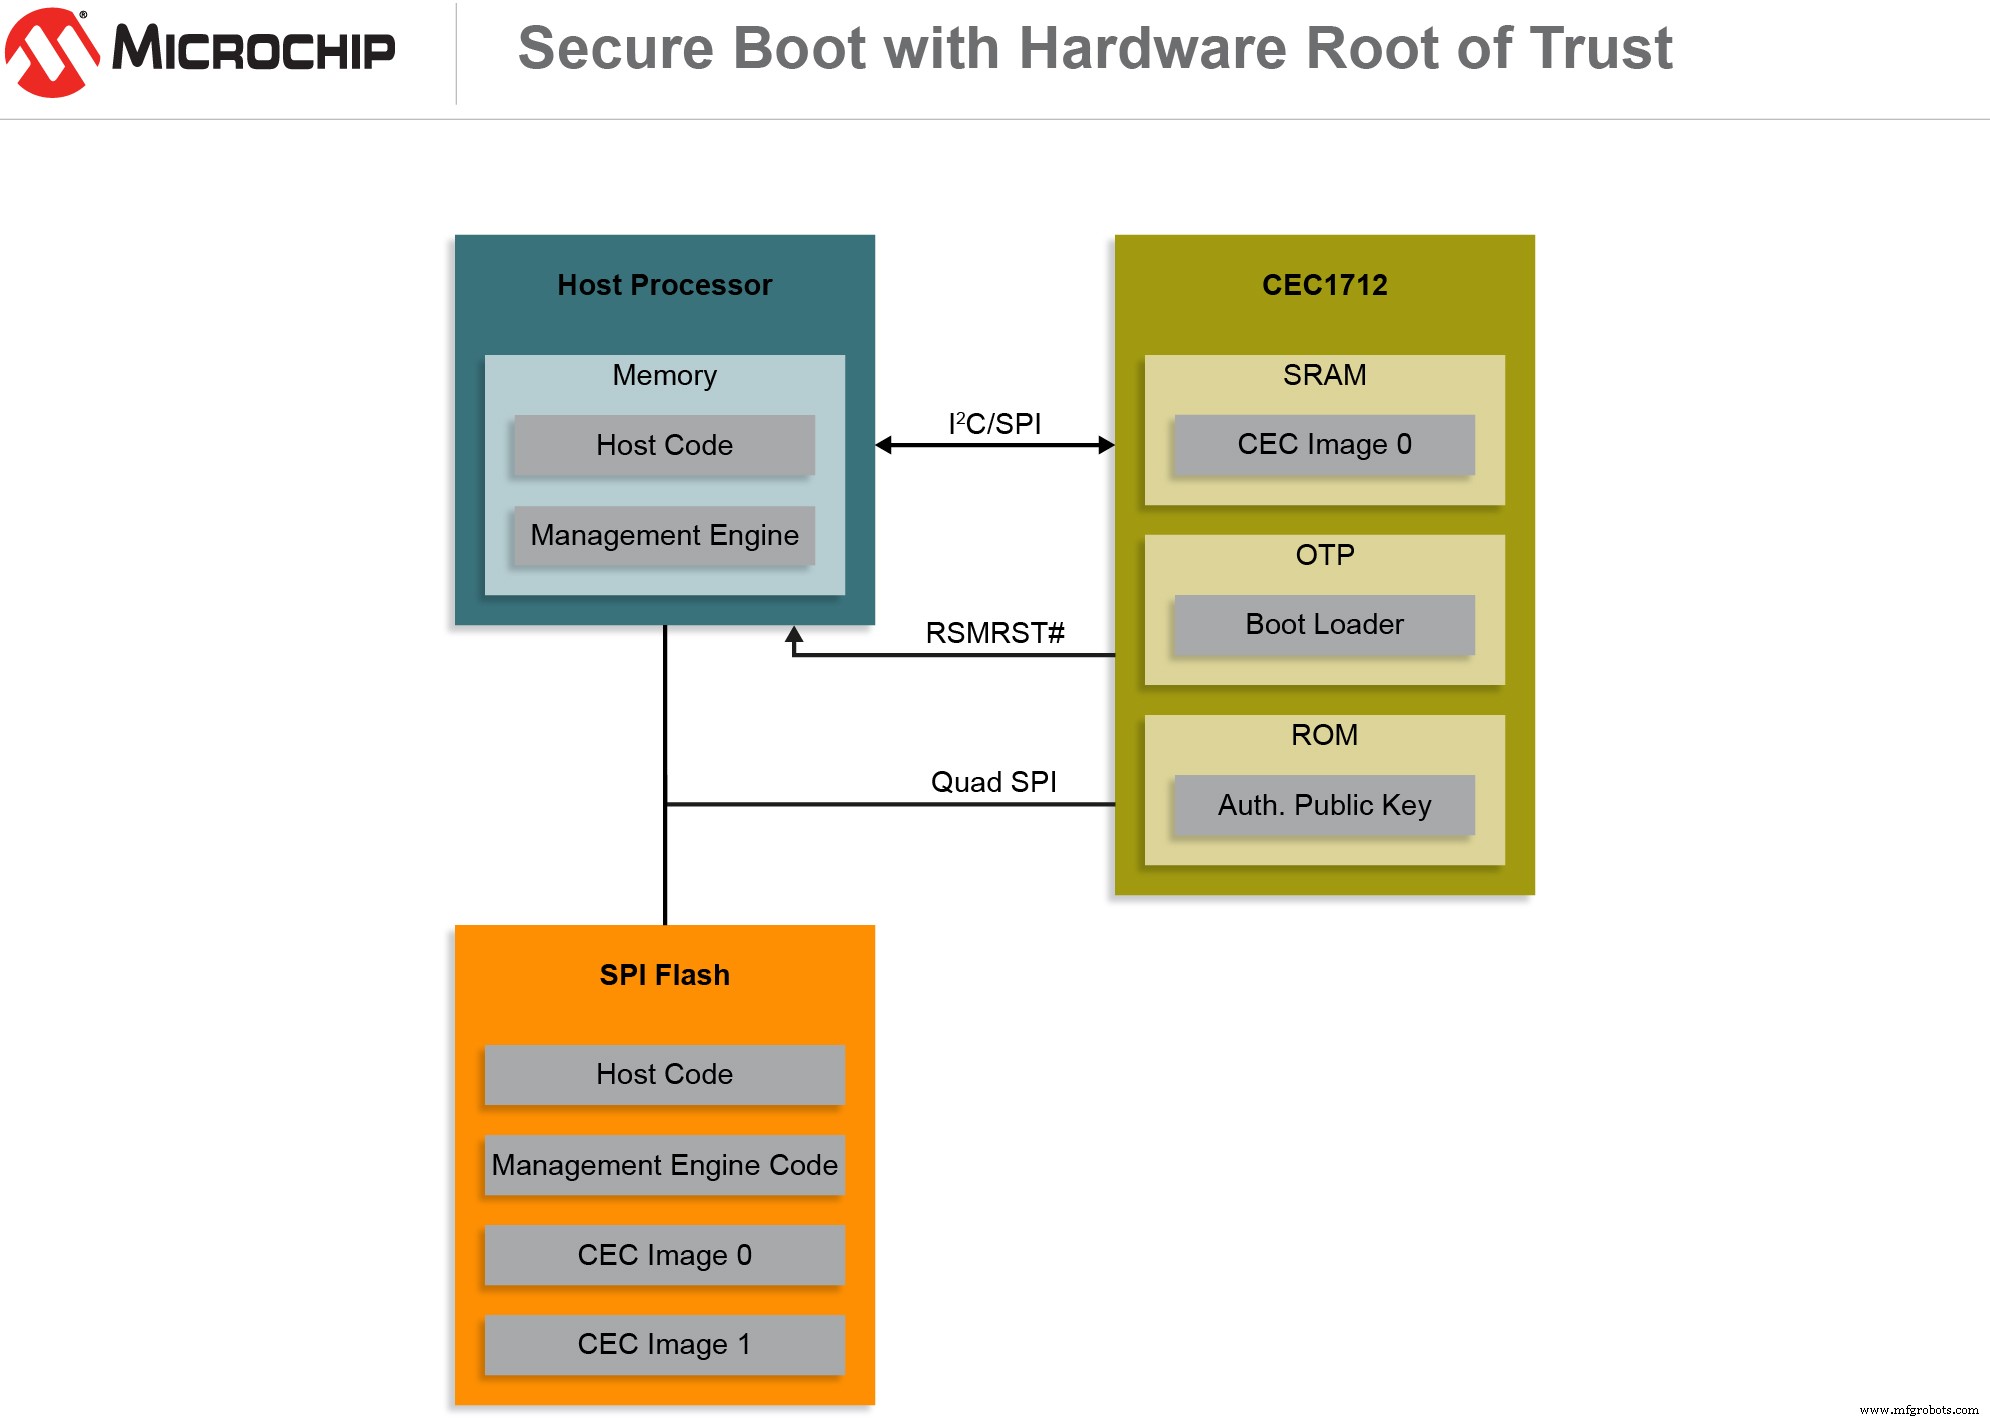
Исполнение кода начинается в CEC1712 ROM. Код приложения, подписанный приватным ключом OEM, резидент в SPI флеш. ROM держит процессор в сбросе пока код не аутентифицирован, после чего хост-процессор загружает и исполняет верифицированный код. (Изображение: Microchip)
Microchip и Arrow Electronics предлагают pre-provisioning клиент-специфичных данных как secure manufacturing решение, митигирующее over-building и контрафакт. Сервис сокращает время разработки на месяцы и устраняет необходимость в третьих сторонах provisioning или certificate authorities.
"Пока многие клиенты sofisticated, не все имеют глубокую экспертизу безопасности", — добавила Уилсон. "Soteria дает им инструменты для реализации secure boot без in-house кода". Разработка выполняется в MPLAB IDE suite.
Сравнивая CEC1712 с предшественником CEC1702, Уилсон подсветила, что более ранняя модель не могла выполнять полный redundant boot. CEC1712 теперь встречает требования NIST 800-193, поддерживает 4-байтный SPI адресный режим, использует SHA-384 хеширование вместо SHA-256 и предлагает in-circuit OTP для кастомных клавиатур и других программируемых приложений.
CEC1712/Soteria-G2 бандл поддерживается MPLAB X IDE, MPLAB Xpress и MPLABXC32 компиляторами Microchip, и совместим с MPLAB ICD 4 и PICkit 4 программаторами/отладчиками. Вариант CEC1712H-S2-I/SX доступен в объемном производстве 10 000 единиц начиная от $4,02, включая Soteria-G2 прошивку.
Уилсон отметила, что несколько клиентов уже в фазе сэмплирования, другие движутся к полноценному производству. Целевые рынки включают серверных вендоров, производителей МФУ, аэрокосмику и защиту, а также гейминг, авто и ноутбук сегменты.
Встроенный
- Mouser расширяет линейку поставщиков на 51 нового, усиливая фокус на IoT
- Microchip и The Things Industries доставляют сквозную LoRaWAN безопасность для доверенного предоставления ключей
- Renesas запускает 28 нм автомобильный MCU с виртуализацией-помощными функциями безопасности
- SMART Modular Technologies представила семейство SATA SSD N200 — экономичные высокопроизводительные накопители от 32 ГБ до 1 ТБ
- Renesas расширила серию Synergy MCU S5D3 с низким потреблением и продвинутой безопасностью
- Microchip запустила плату быстрого подключения PIC MCU для бесшовной интеграции с Google Cloud IoT
- Cypress представила PSoC 64 Secure MCU: PSA-сертифицированные, Arm Cortex-M, готовые для IoT безопасности
- Mouser теперь имеет в наличии DS2477 DeepCover от Maxim — продвинутый копроцессор аутентификации устройств
- Microchip представляет серию SST26VF: NOR Flash с интегрированными пред‑программированными MAC‑адресами
- Rutronik распространяет RS14100 от Redpine Signals: ультра‑низкопотребляющие, мульти‑протокольные безопасные беспроводные…