



MCU используют PUF технологию для закрытия пробела безопасности приватных ключей
Больше интегрально-схемные вендоры поворачиваются к физически неклонируемым функциям (PUF) как стратегии устройства-уровня безопасности. Пока полупроводниковые процессы высокоточны, каждый кремниевый дай все еще демонстрирует минимальные, инхерентно случайные вариации. PUF захватывает эти вариации для генерации уникального цифрового значения, служащего секретным ключом — существенном компоненте современных криптографических систем.
Безопасность стала первостепенной заботой для разработчиков подключенных, или Internet-of-Things (IoT), устройств. Хакеры и инциденты утечек данных угрожают целостности и приватности миллионов развернутых по всему миру единиц.
Добавление надежной безопасности к IoT устройству сложно, потому что производители должны избегать увеличения кремниевой площади или стоимости в то время как поддерживают ультра-низкое потребление энергии и эффективную обработку. PUF адресуют эти ограничения устраняя необходимость в выделенном железе хранения ключей.
PUF цепь не требует постоянного источника питания. Любая попытка зондировать ключ физически изменяет характеристики цепи, вызывая другое выходное значение. Следовательно, ключ генерируется по требованию для криптографических операций и немедленно стирается после, делая его виртуально невозможным для извлечения.
Поскольку PUF могут заменять традиционные key vaults, они снижают сложность bill-of-materials (BOM) в то время как предлагают manipulations-устойчивую защиту, сопоставимую с secure SRAM. Хотя PUF в одиночку не гарантируют абсолютную безопасность ключа, они драматически снижают поверхность атаки для встроенных устройств.
Недавние запуски продуктов от Maxim Integrated и Silicon Labs демонстрируют, как PUF интегрируются в безопасные микроконтроллеры и system-on-chip (SoC) решения. Wireless Gecko Series 2 SoCs Silicon Labs включают SRAM-базированный PUF, генерирующий устройство-уникальный симметричный ключ. MAX32520 ChipDNA Secure ARM Cortex-M4 MCU Maxim Integrated встраивает PUF, производящий ChipDNA ключ, используемый для шифрования non-volatile памяти, защиты прошивки и включения secure boot.
Представитель Maxim сказал EE Times, что MAX32520 "не ограничен IoT; он также служит промышленным, здравоохранением и вычислительными приложениями". Архитектура MCU включает serial flash эмуляцию, die shielding и tamper-detection цепи. Он поддерживает надежные криптографические примитивы — SHA-512, ECDSA-P521 и RSA-4096 — и использует ChipDNA ключ для шифрования всех сохраненных данных, включая пользовательскую прошивку, тем самым защищая интеллектуальную собственность.
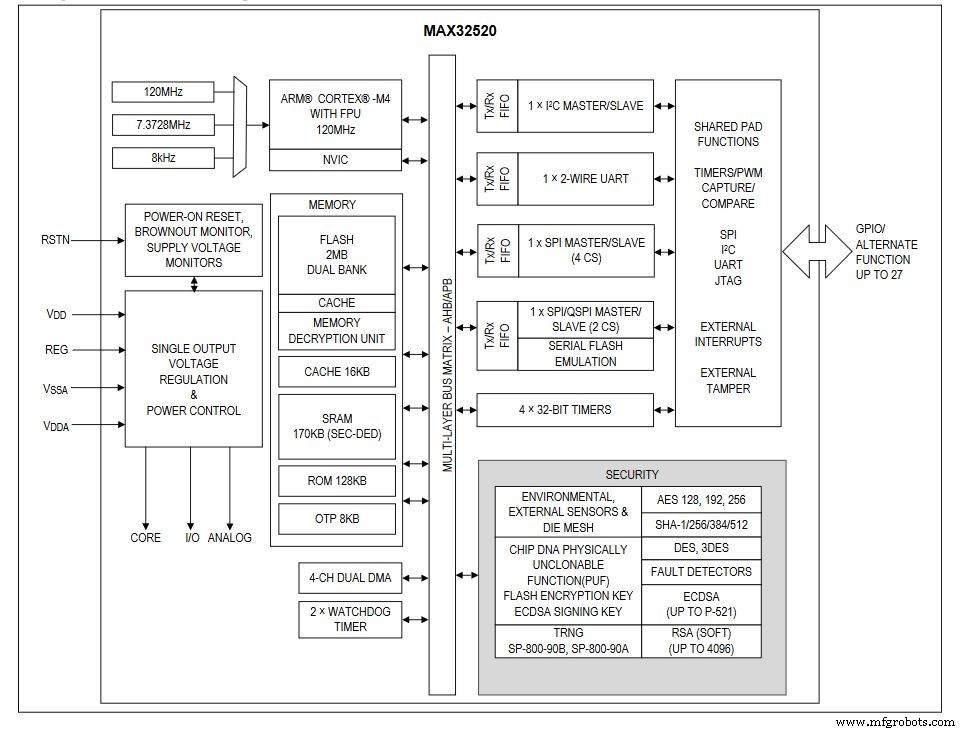 Упрощенная блок-схема Maxim ChipDNA микроконтроллера (Изображение: Maxim Integrated)
ChipDNA также может служить приватным ключом для ECDSA подписи. MAX32520 предлагает FIPS/NIST-совместимый true random number generator, экологический мониторинг и tamper detection, все вносящие вклад в надежный системный-уровень стек безопасности. Любая попытка наблюдать или зондировать ChipDNA цепь модифицирует ее характеристики, сбивая reverse engineering усилия.
Майк Доу, Silicon Labs
Старший менеджер продукта Silicon Labs по IoT безопасности Майк Доу объяснил, как компания использует SRAM-базированный PUF в своих secure vault и secure element технологиях. SRAM PUF эксплуатирует инherent случайность SRAM бит при включении питания для генерации единственного, устройство-уникального симметричного ключа. Команда выбрала SRAM PUF потому что у него самый длинный доказанный рекорд надежности — критичный для устройств, которые могут работать более десятилетия в поле.
В дизайне Silicon Labs PUF используется исключительно для генерации Key Encryption Key (KEK), который оборачивает другие ключи, сохраненные во внутренней или внешней памяти. Поскольку KEK активен только во время power-on reset, его окно экспозиции минимально, снижая поверхность атаки. Реконструкция KEK происходит только на POR событиях, дополнительно ограничивая доступ.
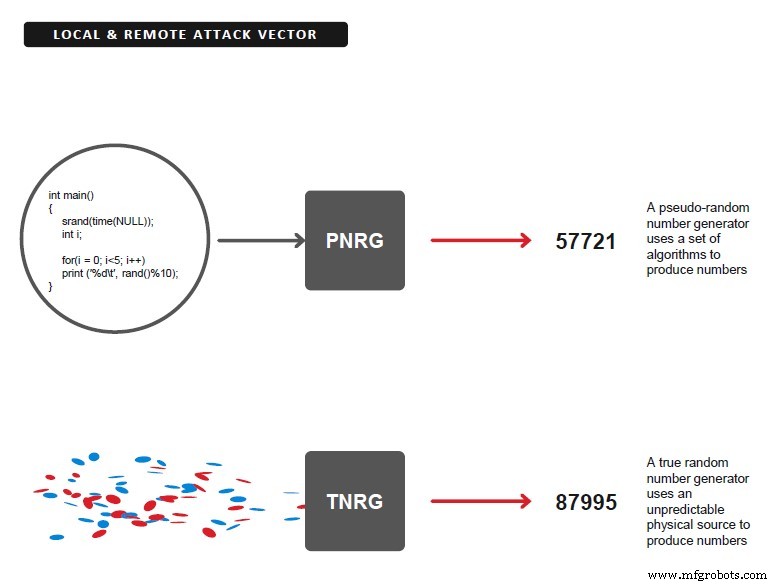 В дизайне Silicon Labs, каждое другое ключевое поколение кроме key encryption key выполняется NIST-совместимым true random generator (TRNG). (Изображение: Silicon Labs)
Все не-KEK ключевые материалы генерируются NIST-совместимым TRNG и оборачиваются с AES-256 шифрованием. Использование 256-битного ключа, комбинированного с differential power analysis (DPA) side-channel защитой, обеспечивает что AES реализация устойчива к передовым криптографическим атакам. Ключевой материал — включая ECC приватные/публичные identity ключевые пары — сохраняется в one-time programmable (OTP) памяти, сохраняя конфиденциальность даже если устройство физически скомпрометировано.
Способность хранить огромные объемы ключевого материала безопасно во внутренней или внешней памяти — решающее преимущество для реализации сложных облачных схем безопасности, требующих множественных асимметричных ключевых пар. Хранение ключей в открытом тексте потребовало бы физически безопасных памятей, которые дороги и сложны для защиты.
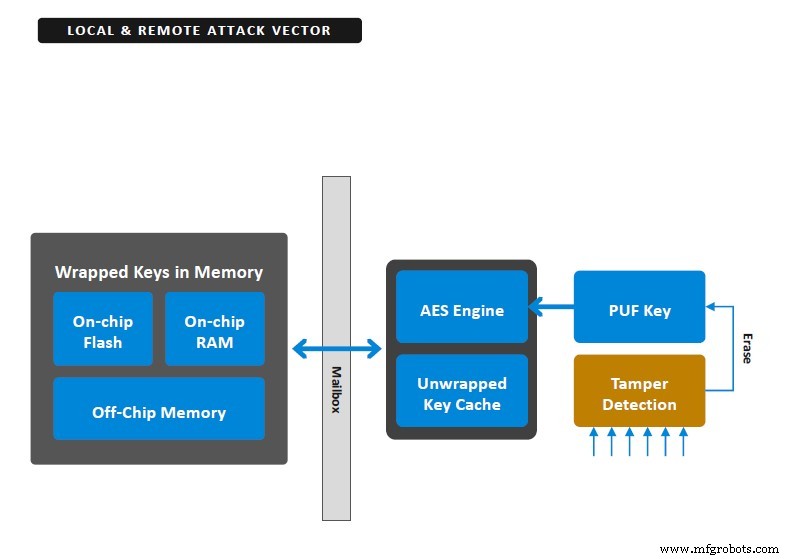 PUF создает секретный, случайный и уникальный ключ; PUF-ключ шифрует все ключи в secure key storage, генерируемый при старте и не сохраняемый во флеш. (Изображение: Silicon Labs)
Silicon Labs усиливает свой secure vault требованием initial vector (IV) для подачи AES алгоритму. IV действует как дополнительный 128-битный пароль, позволяя двухфакторную аутентификацию — либо человеческим оператором, либо другим приложением, запущенным на чипе — для доступа к ключу.
Кроме того, secure vault включает сложную схему tamper-protection, которая может стереть PUF реконструкционные данные если обнаружено tamper событие. После стирания сохраненный ключевой материал становится недоступным, эффективно «bricking» устройство и предотвращая любые дальнейшие криптографические операции, включая secure boot.
Выбирая самую надежную PUF технологию на рынке и ограничивая ее роль генерацией единственного KEK, Silicon Labs обеспечивает, что даже если атакующий компрометирует устройство, влияние ограничивается только этим устройством. Дополнительные tamper-protection источники могут уничтожить PUF ключ, делая все обернутые ключи бесполезными. Когда комбинировано с двухфакторной аутентификацией и надежной AES реализацией, эта стратегия доставляет сильную, слоистую безопасность для подключенных устройств.
Встроенный
- Кибербезопасность в облаке: преодоление ключевых угроз в эпоху Multi-Cloud
- SRAM PUF:究极的可信根,为安全的IoT设备
- Безопасность и фрагментация IoT остаются главными вызовами, показывает опрос GSMA
- Microchip и The Things Industries доставляют сквозную LoRaWAN безопасность для доверенного предоставления ключей
- Renesas расширила серию Synergy MCU S5D3 с низким потреблением и продвинутой безопасностью
- Cypress представила PSoC 64 Secure MCU: PSA-сертифицированные, Arm Cortex-M, готовые для IoT безопасности
- Infineon и Elektrobit доставляют next-gen безопасность для коннектед автомобилей
- Узнайте свой ключ безопасности сети: простые шаги для поиска и защиты Wi‑Fi
- 8 основных методов шифрования для защиты личных данных
- Топ-5 прорывов в кибербезопасности для защиты цифровых решений в 2021 году