



Насколько безопасно облачное хранилище? Руководство по защите ваших данных
Хранение данных в облаке устраняет необходимость покупать, управлять и обслуживать локальную хранилищную инфраструктуру. Несмотря на эту удобность, отсутствие контроля над облачными данными остается частой заботой бизнеса, хотя безопасность облачного хранилища обычно превосходит любую on-prem защиту.
Эта статья — введение в безопасность облачного хранилища и техники, которые провайдеры используют для защиты данных. Читайте дальше, чтобы узнать о различных аспектах безопасности облачных данных и увидеть, как отличить топовых провайдеров от вендоров с неадекватной защитой хранилища.
Что такое безопасное облачное хранилище?
Облачное хранилище — сервис облачных вычислений, позволяющий компании хранить данные в облаке вместо on-prem хранилища. Эта модель предлагает удобный способ хранения файлов на стороннем сервере и предоставляет сотрудникам доступ к данным по запросу с любого устройства.
Частые сценарии использования облачного хранилища:
- Бэкапы данных.
- Основное файловое хранилище (чаще всего в гибридном и мультиоблачном сетапе).
- Хранение почты.
- Disaster Recovery as a Service (DRaaS) для реагирования на непредвиденные события.
- Файловые архивы.
- Тестовые и среды разработки для DevOps-команд, поднимающих хранилищные ресурсы.
Поскольку облачные данные не находятся на on-prem сервере, компания, использующая публичное облако, частично полагается на провайдера в вопросах безопасности. Хорошая новость: дата-центр топового вендора использует различные практики для обеспечения безопасности данных. Эти меры часто включают:
- Сквозное шифрование данных.
- Продвинутые кибербезопасностные возможности.
- Безопасные протоколы аутентификации и механизмы контроля доступа.
- Функции, гарантирующие высокую доступность.
- Хранение данных на серверах, распределенных по нескольким локациям.
- Высокий уровень физической безопасности устройств и инфраструктуры.
- Продвинутые функции облачного мониторинга.
Насколько безопасно облачное хранилище?
Если вы партнеритесь с правильным провайдером, ваше облачное хранилище будет безопаснее любой on-prem инфраструктуры. Однако не все облачные платформы одинаковы, и некоторые менее безопасны, чем провайдер заявляет.
Правильный провайдер предлагает множество функций и фреймворков, которые компания не может легко (или дешево) развернуть on-prem. Эти возможности включают:
- Топовый резервирование (redundancy): дата-центр провайдера имеет лучшее оборудование и программное резервирование для сценариев аварийного восстановления.
- Надежная физическая безопасность: высококлассный дата-центр хранит серверы в гораздо более безопасном объекте, чем средняя офисная серверная. Типичные меры: круглосуточная видеонаблюдаемость, биометрические замки, вооруженная охрана.
- Многоуровневые функции безопасности: провайдеры используют топовое железное и программное обеспечение фаерволов для фильтрации трафика в/из облачного хранилища. Использование IDS (систем обнаружения вторжений) — стандартная мера.
- Высокий уровень тестирования безопасности: провайдеры регулярно проводят оценки уязвимостей и тесты на проникновение, чтобы обеспечить соответствие актуальным угрозам.
- Непрерывный мониторинг (CM): CM обеспечивает команде безопасности видимость в реальном времени на каждый сервер и облачное хранилище в объекте.
Хотя безопасность облачного хранилища, вероятно, надежнее, чем защита on-prem устройств, облако добавляет сложности в то, как хранятся данные. Вашей команде нужно научиться использовать новые инструменты, адаптировать тактику безопасности и настраивать новые меры для обеспечения безопасности данных.
Проблемы безопасности облачного хранилища
Помимо выгод, решение перенести данные в облако означает раскрытие файлов новым рискам. Ниже — обзор самых частых рисков и забот.
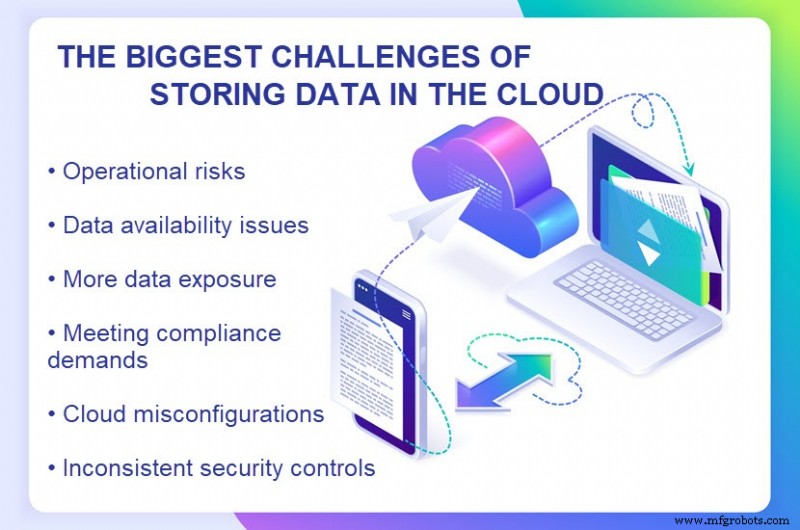
Операционные риски
Почти все сбои безопасности в облаке результатом операционных ошибок на стороне клиента. Самые частые ошибки:
- Сотрудники используют неутвержденные облачные сервисы или платформы без ведома команды безопасности/ИТ.
- Обмен файлами с неверным пользователем.
- Случайное удаление ценных данных.
- Потеря ключа шифрования из-за плохого управления ключами.
- Использование слабых и легко взламываемых паролей.
- Сотрудники используют неутвержденные и незащищенные устройства.
Использование неавторизованных устройств — особенно высокий риск для компаний с культурой BYOD. В этом случае управление должно создать и применить строгую BYOD-политику для безопасных операций.
Проблемы доступности данных
Операционные риски могут возникать и на стороне провайдера. Частые проблемы:
- Сбои сервиса из-за отказа сервера или ошибки сотрудника.
- Локальное ЧС (отключение электроэнергии, пожар, землетрясение), вызывающее отказ железа и даунтайм.
- Успешная кибератака на провайдера напрямую или через другого облачного пользователя.
Если что-то затрагивает вашего провайдера хранения, событие напрямую повлияет на доступ к вашим данным. Вы должны ждать, пока провайдер исправит проблему, и команда может не иметь доступа к облачным данным до решения проблемы вендором.
Большее раскрытие данных
Большая часть безопасности данных — это гарантия, что никто извне команды не может получить доступ к данным. Когда вы полагаетесь на партнера для хранения файлов, вы увеличиваете поверхность атаки, через которую злоумышленник может достичь ваших данных.
Даже если вы принимаете меры против утечек внутри команды, ваш провайдер может случайно раскрыть ваши файлы и вызвать утечку или открыть путь для дорогостоящей атаки.
Регуляторные и комплаенс-обязательства
Поскольку требования комплаенса варьируются в зависимости от того, как и где бизнес хранит данные, облачное хранилище должно соответствовать всем релевантным требованиям. Эти требования могут диктовать, как провайдер должен:
- Хранить и обрабатывать данные.
- Контролировать доступ к файлам.
- Сегментировать хранилище.
- Удалять данные.
- Обеспечивать безопасность данных.
Помимо соблюдения текущих требований, облачный сервис должен быть достаточно гибким, чтобы позволить бизнесу адаптироваться к новым требованиям и регуляциям.
Проблемы错配 (Misconfiguration)
Облачная错配 — любая ошибка или сбой, раскрывающий облачные данные риску. Поскольку у конечных пользователей снижена видимость и контроль над данными и операциями,错配 — частая проблема.
Ошибки конфигурации облачного хранилища обычно результатом:
- Неопытных инженеров.
- ИТ-ошибок.
- Плохих политик ресурсов и операций.
Ошибка конфигурации часто приводит к утечке данных, либо от инсайдерской угрозы, либо от внешнего актора, получившего доступ к облаку.
Несогласованные контролы безопасности
Конфликтующие и чрезмерно сложные контролы безопасности тоже вызывают проблемы. Частые проблемы возникают, когда команды провайдера и клиента настраивают несогласованные правила, оставляющие пробелы в безопасности, которые хакер может эксплуатировать.
Два способа снизить риск конфликтующих контролов:
- Выбрать решение облачного хранилища, позволяющее вашей команде настраивать и управлять базовыми контролами безопасности.
- Партнериться с надежным провайдером, согласным взять на себя полную ответственность за безопасность хранения данных.
Лучшие практики безопасности облачного хранилища
Безопасность облачного хранилища — совместная ответственность провайдера и потребителя. Если только одна сторона имеет сильную защиту данных, отсутствие безопасности на другом конце приведет к рискам и атакам. Провайдеры и потребители должны подходить к безопасности так:
- Провайдер должен реализовать базовые фреймворки для своих платформ (протоколы аутентификации, контроль доступа, высококлассное шифрование и др.).
- Клиенты должны дополнять нативные фреймворки дополнительными мерами для усиления безопасности и ужесточения доступа к облачным данным.
Ниже — лучшие практики безопасности облачного хранилища для вендоров и потребителей.
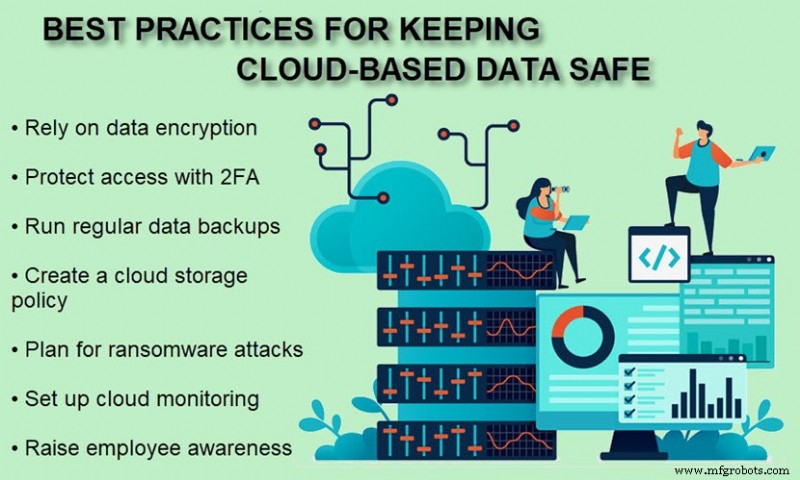
Шифрование данных
Облачный провайдер должен шифровать облачные данные. Тогда, если злоумышленник или программа получает доступ к файлу, неавторизованный пользователь найдет только зашифрованные данные. Единственный способ расшифровать — использовать ключ дешифровки.
Провайдер должен шифровать данные и at rest, и in transit:
- Шифрование at rest защищает хранимые облачные данные, не используемые в данный момент (AES 256-bit — самый популярный вариант).
- Шифрование in transit защищает данные, пока файлы движутся между двумя облачными или сетевыми точками (TLS/SSL 128-bit — самый частый выбор).
Компания может усилить безопасность клиентским шифрованием (client-side encryption). При этой стратегии шифрование и дешифровка происходят на устройстве целевого пользователя. На сервере провайдера нет шифрования/дешифровки, так как вендор не хранит ключи. Даже если хакер взломает сервер провайдера, вор не получит ваш ключ дешифровки.
Двухфакторная аутентификация (2FA)
2FA требует от пользователя предоставить два фактора при логине. Помимо логина и пароля, 2FA требует дополнительный фактор, который может быть:
- Биометрический скан (лицо или отпечаток пальца — самые частые варианты).
- Одноразовый PIN, отправленный на email или телефон пользователя.
- Аппаратный токен (обычно USB).
2FA добавляет дополнительный слой безопасности, предотвращающий неавторизованный доступ к облачному хранилищу с украденным паролем (частая цель фишинга). Всегда ищите провайдера, поддерживающего 2FA.
Бэкапы данных (с обеих сторон)
И вы, и ваш облачный провайдер должны создавать регулярные бэкапы:
- Провайдер должен создавать регулярные бэкапы облачных данных и распределять файлы по нескольким дата-центрам. Если один сервер уйдет офлайн, клиент не пострадает от даунтайма.
- Вы должны бэкапить свои самые чувствительные (или все) облачные файлы на on-prem жесткий диск. Храните эти бэкапы неизменяемыми (immutable) и обновляйте регулярно, чтобы избежать потери данных в любом сценарии.
Разработка политики облачного хранилища
Политика облачного хранилища гарантирует, что сотрудники понимают подход компании к хранению и управлению данными в облаке. Этот документ должен эволюционировать с текущими нуждами компании и используемыми облачными сервисами. Политика должна обеспечивать:
- Четкий обзор всех облачных бизнес-целей.
- Руководства по тому, когда и как сотрудники должны использовать облачное хранилище.
- Список лучших практик работы с облачными данными.
- Инструкции, какие данные в какое облачное хранилище должны идти.
- Обзор всех комплаенс- и регуляторных обязанностей.
- Все стандарты конфигурации.
Если вы полагаетесь на гибридную облачную архитектуру, ваша политика должна также покрывать практики доступа, управления, интеграции и управления облачным использованием в вашей уникальной гибридной среде.
Защита от вымогателей (Ransomware Protection)
Атака вымогателя позволяет хакеру зашифровать ваши данные и потребовать выкуп за ключ дешифровки. Если жертва отказывается платить, преступник удаляет ключ и делает целевые данные бесполезными.
Этот тип кибератаки может быть разоренительным для финансов и репутации, поэтому всегда партнеритесь с облачным провайдером, предлагающим высококлассную защиту от вымогателей.
Мониторинг облачного хранилища
Непрерывный мониторинг изменений, доступа и активности помогает выявлять и устранять потенциальные угрозы облачному хранилищу. Большинство сервисов хранения включают надежный облачный мониторинг с алертами для:
- Новых входов в систему.
- Активности аккаунта.
- Обмена данными.
- Удаления файлов.
- Необычной и подозрительной активности.
Помимо алертов команды провайдера, вы также можете развернуть свой инструмент облачного мониторинга. Дополнительный инструмент обеспечивает проактивный подход к безопасности и позволяет вашей команде выявлять угрозы, исходящие с вашей стороны.
Обучение сотрудников безопасности облачного хранилища
Обучение сотрудников безопасности облачного хранилища в значительной мере способствует защите файлов в облаке. Организуйте тренинги, ознакомляющие сотрудников со всеми главными аспектами вашей политики облачного хранилища, включая:
- Какие данные хранить в облаке, а какие оставить on-prem.
- Безопасные практики обмена данными.
- Утвержденные инструменты и платформы облачного хранилища.
- Риски, связанные с обменом и хранением данных в облаке.
- Релевантные стандарты конфигурации.
- Правила внутреннего и внешнего доступа.
Будущее безопасного облачного хранилища
Облачное хранилище уже значительно безопаснее среднего on-prem сервера, и прогнозы показывают, что эта разница в безопасности только вырастет. Вот несколько заметных трендов, которые можно ожидать в ближайшем будущем:
- ИИ-инструменты: провайдеры постепенно обращаются к ИИ для помощи в защите облачных данных. ИИ-инструмент может снять нагрузку со сотрудников и контролировать первые уровни анализа безопасности.
- Рост мультиоблачного хранилища: хранение вторых копий данных в альтернативных облаках будет набирать популярность, так как провайдеры ищут способы снизить угрозу вымогателей и улучшить cloud disaster recovery.
- Лучшая производительность: помимо бустов безопасности, решения облачного хранилища станут более масштабируемыми и гибкими, чтобы конкурировать с on-prem сетапами.
- Ниже цены: провайдеры все больше фокусируются на снижении затрат для большей конкурентоспособности. Вероятно, первым изменением станет убрание крупных egress fees.
- Движение к edge: мы увидим больше потребителей облачного хранилища, перемещающих свое хранилище к краю сети. Edge computing позволяет клиентам настраивать и запускать процессы ближе к клиентской базе.
- Confidential computing: больше провайдеров начнут использовать confidential computing для еще более надежной безопасности. Эта возможность расширяет at-rest и in-transit шифрование дополнительным in-use шифрованием, защищающим данные во время операций.
Правильный сервис-провайдер — ключ к безопасности облачного хранилища
Теперь вы должны уметь отличать безопасные платформы облачного хранилища от тех, у которых неадекватная защита. Выбор вендора, предлагающего большинство (или идеально — все) перечисленных возможностей, позволит вам пользоваться преимуществами облачных вычислений без добавления ненужных рисков в повседневные операции.
Облачные вычисления
- Мастерство мультиоблака: стратегическое руководство по избежанию vendor lock-in и повышению устойчивости
- Мастерство облачных вычислений: проверенный путь к становлению экспертом
- Почему облачная безопасность — краеугольный камень современной киберзащиты
- Путь к Cloud Security Engineer: навыки, обязанности и сертификации
- Топ облачных хранилищ 2020: безопасность, цены и функции
- Эволюция Google Cloud в 2020: продвинутый Meet, миграция мейнфреймов, COVID данные и бесплатное обучение
- Как облачные вычисления революционизируют бизнес-менеджмент
- Защита облачных технологий: лучшие практики для защиты данных и митигации рисков
- Освоение Azure Cloud: проверенные стратегии для бизнес-успеха
- Освоение облачной безопасности: проверенные стратегии снижения рисков и защиты организации