



Разработка надежной политики безопасности облака
Любой компании, желающей защитить свои облачные активы, необходима политика безопасности облака. Политика помогает сохранить облачные данные в безопасности и предоставляет возможность быстро реагировать на угрозы и вызовы.
В этой статье объясняется ценность политик безопасности облака. Читайте дальше, чтобы узнать, что охватывают эти политики, какие преимущества они предлагают и как написать одну для вашего бизнеса.
Что такое политика безопасности облака?
Политика безопасности облака — это формальное руководство, в рамках которого компания работает в облаке. Эти инструкции определяют стратегию безопасности и направляют все решения, касающиеся безопасности облачных активов. Политики безопасности облака определяют:
- Типы данных, которые могут и не могут перемещаться в облако
- Как команды справляются с рисками для каждого типа данных
- Кто принимает решения о переносе рабочих нагрузок в облако
- Кто авторизован получать доступ к данным или мигрировать их
- Регуляторные условия и текущий статус соответствия
- Правильные реакции на угрозы, попытки взлома и утечки данных
- Правила приоритизации рисков
Политика безопасности облака — жизненно важный компонент программы безопасности компании. Политики обеспечивают целостность и конфиденциальность информации и помогают командам быстро принимать правильные решения.
Необходимость политики безопасности облака
Хотя облачные вычисления предлагают много преимуществ, эти сервисы сопряжены с некоторыми проблемами безопасности:
- Отсутствие элементов управления безопасностью в сторонних настройках
- Низкая видимость в мультиоблачных средах
- Большое пространство для кражи и злоупотребления данными
- Облака — частые цели для DDoS-атак
- Атаки быстро распространяются из одной среды в другую
Риски облачных вычислений затрагивают каждый отдел и устройство в сети. Следовательно, защита должна быть надежной, разнообразной и всесторонней. Надежная политика безопасности облака обеспечивает все эти качества. Если компания полагается на облачные сервисы, очерченные практики предоставляют уровень видимости и контроля, необходимый для защиты облачных данных.
Политики безопасности облака против стандартов
Стандарты безопасности облака определяют процессы, поддерживающие выполнение политики безопасности. Политики и стандарты безопасности работают в тандеме и дополняют друг друга.
Стандарты охватывают следующие аспекты облачных вычислений компании:
- Использование облачных платформ для размещения рабочих нагрузок
- Модели DevOps и включение облачных приложений, API и сервисов в разработку
- Стратегии сегментации
- Маркировка и классификация активов
- Процессы оценки конфигурации активов и уровней безопасности
Как правило, правила политики статичны. Стандарты динамичны, и их следует регулярно пересматривать, чтобы соответствовать последним технологиям и киберугрозам.
Обратитесь к нашей статье «Безопасность против соответствия» для более глубокого анализа основных различий между этими двумя важными терминами.
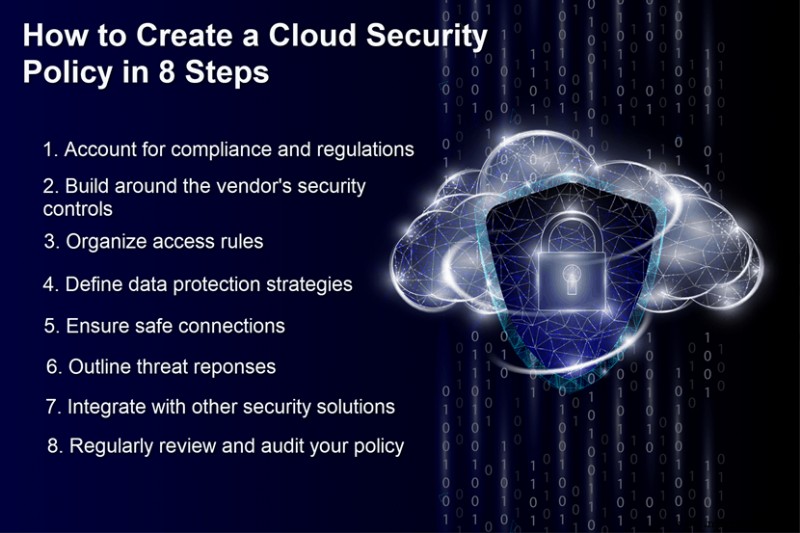
Как создать политику безопасности облака (8 шагов)
Прежде чем начать создание политики, убедитесь, что вы полностью понимаете свои облачные операции. Знание своих систем перед написанием политик для их адресации избавит вас от ненужных переработок.
Шаг 1: Учтите соответствующие законы
Если ваша компания должна придерживаться определенного регламента конфиденциальности или соответствия, подумайте о том, как они влияют на политику безопасности облака. Все облачные операции должны соответствовать правовым обязательствам.
Шаг 2: Оцените элементы управления безопасностью поставщика облака
Разные поставщики предлагают разные уровни контроля безопасности. Изучите практики безопасности вашего партнера и сформируйте решения, соответствующие предложению.
Шаг 3: Назначьте роли и права доступа
Определите четкие роли для вашего персонала и установите их доступ к приложениям и данным. Предоставьте сотрудникам доступ только к активам, которые им необходимы для выполнения задач. Кроме того, определите, как ваша компания регистрирует и проверяет доступ.
Шаг 4: Защитите свои данные
Определите, как вы будете защищать данные компании. Большинство компаний выбирают шифрование всех конфиденциальных данных, перемещающихся через облако и интернет. Вы также должны задокументировать правила безопасности для внутренних и внешних хранилищ данных.
Как правило, поставщики предлагают интерфейсы прикладного программирования (API) как часть своих услуг. Рассмотрите возможность использования API для обеспечения шифрования и политик предотвращения утечки данных (DLP).
Шаг 5: Защитите конечные точки
Одна зараженная конечная точка может привести к утечкам данных в нескольких облаках. Поэтому вы должны установить четкие правила в отношении подключений к облаку, чтобы избежать этой проблемы. Этот шаг включает защищенные сокеты (SSL), сканирование сетевого трафика и правила мониторинга.
Шаг 6: Определите реакции
Политика должна охватывать не только превентивные меры. Рассмотрите идеальные способы для команд обработки утечек данных, опишите процессы отчетности и укажите функции форензики. Также помогает установление протоколов аварийного восстановления.
Шаг 7: Обеспечьте хорошие интеграции
Если у вас есть несколько решений безопасности, убедитесь, что команда правильно их интегрирует. Плохо комбинированные решения создают уязвимости, поэтому найдите способ интегрировать и использовать устройства безопасности вашей компании.
Шаг 8: Проведите аудит безопасности
Проводите регулярные проверки и обновляйте компоненты, чтобы опережать последние угрозы. Также выполняйте регулярные проверки SLA поставщика, чтобы вас не застало врасплох проблемное обновление с их стороны.
Принципы политики безопасности облака, которым следует придерживаться
Держите это просто
Все сотрудники должны иметь возможность понять политику. Избегайте чрезмерной сложности и делайте руководство ясным и лаконичным. Простота помогает всем работникам соблюдать правила, а также снижает затраты на обучение.
Начинайте каждую политику с определения намерения. Намерение должно четко обозначать суть правила, чтобы помочь работникам понять и ориентироваться в регламентах.
Сделайте правила прозрачными
Все команды, отвечающие за обеспечение и соблюдение политики, должны иметь полный доступ к руководящим принципам. Установите запись о том, что заинтересованные стороны прочитали, поняли и согласились соблюдать правила.
Стратегически ограничьте доступ
Внутренние контрольные регламенты предотвращают несанкционированный доступ к вашим облачным активам. Следуйте модели Zero Trust и разрешайте доступ только лицам, имеющим реальную потребность в ресурсах. Некоторым работникам нужен доступ только для чтения, например, тем, кто отвечает за запуск отчетов. Другие пользователи должны иметь возможность выполнять некоторые операционные задачи, такие как перезапуск виртуальных машин, но нет причин предоставлять им возможность изменять виртуальные машины или их ресурсы.
Ежемесячные обновления шифрования данных
Планируйте ежемесячные обновления шифрования данных. Регулярные обновления обеспечивают безопасность облачных ресурсов, и вы получаете спокойствие, зная, что все актуально.
Мониторьте облачные среды
Мониторинг должен быть одним из основных аспектов вашей политики. Инструменты мониторинга облака предлагают простой способ выявления шаблонов активности и потенциальных уязвимостей.
Сделайте политику удобной для сотрудников
Не нарушайте рабочие процессы компании политикой безопасности облака. Старайтесь создавать правила, соответствующие вашей культуре и помогающие сотрудникам работать более плавно. Если ваши политики слишком сильно мешают повседневной работе, есть шанс, что некоторые люди начнут брать на себя ответственность и делать по-своему.
Собирайте мнения по всей компании
Политика не должна быть ответственностью одной команды. Лучшие руководящие принципы приходят из совместной работы нескольких отделов.
Собирайте советы от заинтересованных сторон по бизнес-единицам. Эта тактика дает четкую картину текущих уровней безопасности и помогает найти правильные шаги для улучшения защиты.
Не аутсорсьте свою политику
Делегирование процесса создания политики третьей стороне — ошибка. Хотя ваш поставщик облачных услуг может справиться с задачей, самые безопасные политики безопасности облака исходят от внутренних усилий.
Используйте группой вместо индивидуального доступа
Создавайте административные группы и назначайте права им, а не отдельным лицам. Групповой доступ упрощает повседневные задачи без ущерба для безопасности.
Рассмотрите двухфакторную аутентификацию
Большинство крупных облачных поставщиков позволяют использовать двухфакторную аутентификацию (2FA). Используйте 2FA для защиты новых развертываний и дополнительной защиты от вредоносных попыток входа.
Строгие ограничения
Некоторые рабочие нагрузки обслуживают только клиентов в одном географическом регионе. Рассмотрите добавление ограничения доступа в этих сценариях. Ограничение доступа к определенной зоне или IP-адресу ограничивает воздействие хакеров, червей и других угроз.
Используйте ключи вместо паролей
Рассмотрите возможность включения инфраструктуры открытых ключей (PKI) в вашу политику безопасности облака. Протоколы PKI используют открытый и закрытый ключ для проверки личности пользователя перед обменом данными. Переход на PKI устраняет опасность кражи паролей и предотвращает атаки методом перебора.
Политика безопасности облака — необходимость для любой вдумчивой компании
Стоимость устранения утечки данных далеко превышает цену надлежащих предосторожностей. Политика безопасности облака предоставляет 적절한 меры предосторожности при работе в облаке. Эта политика позволяет вам использовать преимущества облака без принятия ненужных рисков.
Облачные вычисления
- Топ-3 фактора, которые нужно оценить перед миграцией данных в облако
- Вдумчивое внедрение облака побеждает: почему медленное стратегическое развертывание превоспевает спешную м…
- Усиление безопасности SaaS и облака с помощью автоматизированного тестирования и мониторинга производительно…
- Почему облачное мастерство — единственный путь вперед в 2017 году
- Понимание облачной безопасности: почему вашему бизнесу это нужно
- Критические угрозы облачной безопасности, которые должен решить каждый бизнес
- Мастерство облачного управления с надежной политикой тегирования ресурсов
- Почему облачная безопасность — краеугольный камень современной киберзащиты
- Путь к Cloud Security Engineer: навыки, обязанности и сертификации
- Cloud Security Engineer: роли, обязанности и карьерный путь