



Проектирование безопасных (fail-safe) систем управления для надежности и безопасности
Логические цепи — будь то на электромеханических реле или твердотельных элементах — можно реализовать множеством способов для достижения одного функционального результата. Хотя ни один дизайн не является «правильным» априори, некоторые подходы предлагают превосходную безопасность, надёжность и обслуживаемость.
В критически важных для безопасности системах управления приоритетом проектирования должна быть защита людей, оборудования и процессов. Когда существует несколько вариантов реализации, следует выбирать тот, что обеспечивает наибольшую врождённую безопасность.
Реализация релейной логики в пожарной сигнализации
Рассмотрим большое лабораторное или промышленное здание с пожарной сигнализацией, запускаемой любым из нескольких защёлкивающихся коммутаторов, разбросанных по объекту. Цель — запитать сирену тревоги при актуировании любого коммутатора.
Самая прямая релейная логика использует нормально разомкнутые контакты коммутаторов, соединённые параллельно — по сути OR функция по всем входам:
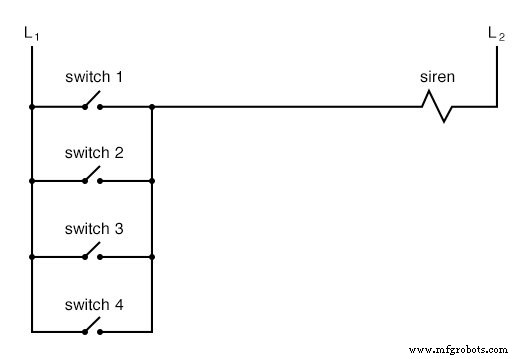
Хотя конфигурация проста, она уязвима к самому частому типу электрической неисправности: обрыву цепи. Если, например, провод коммутатора №2 обрывается, сирена не зазвучит при активации этого коммутатора — опасное состояние, которое может остаться незамеченным до чрезвычайной ситуации.
Для снижения риска схему перепроектируют так, чтобы разомкнутый контакт запускал тревогу. Это требует нормально замкнутых коммутаторов, последовательно соединённых с реле, энергизирующим сирену при размыкании любого коммутатора. Результирующая схема:
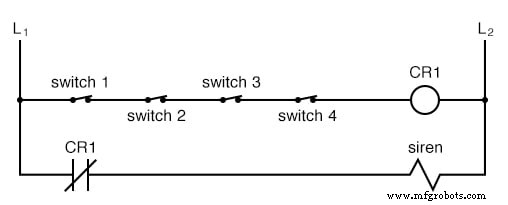
В этом fail-safe дизайне катушка реле (CR₁) остаётся заэнергизированной когда все коммутаторы неактуированы, удерживая контакт CR₁ разомкнутым и предотвращая звучание сирены. Активация любого коммутатора обесточивает CR₁, замыкая контакт и включая сирену. Обрыв провода в верхней перекладине тоже обесточивает реле, давая ложную тревогу, которая немедленно сигнализирует о неисправности системы.
Хотя эта конфигурация сложнее оригинала, она значительно повышает безопасность, гарантируя, что неисправность приводит к детектируемой тревоге, а не к безмолвному отказу.
Применение fail-safe принципов в различных системах управления
Fail-safe дизайн основан на предположении, что самый вероятный режим отказа — обрыв цепи. Конфигурируя систему так, что такой отказ по умолчанию переводит её в максимально безопасное состояние, инженеры снижают риск. Например, электрически актуируемый соленоидный клапан подачи охлаждающей воды должен быть спроектирован так, чтобы оставаться открытым (пропуская воду) при обесточивании, потому что потеря охлаждения может вызвать катастрофическое повреждение оборудования.
В распределении энергии выбор fail-safe стратегии становится более нюансированным. Защитные реле, управляющие крупными выключателями, часто выдают замкнутый контакт для запуска срабатывания. Этот подход означает, что обрыв в управляющей проводке оставит выключатель замкнутым, потенциально сохраняя питание на критические нагрузки при аварии — компромисс, принимаемый во многих схемах сети для избежания массовых отключений.
Эти примеры иллюстрируют, что fail-safe дизайн не является универсальным решением; он требуёт чёткого понимания процесса, самых вероятных режимов отказа и безопаснейшего ответа на них.
Стандарты вроде IEC 61508 и ISO 13849 дают детальные руководства по внедрению fail-safe систем в промышленных и приборостроительных приложениях безопасности.
Обзор:
- Цель fail-safe дизайна — сделать систему управления толерантной к наиболее частым проводным или компонентным отказам.
- Так как обрывы цепей статистически самые частые, fail-safe система должна по умолчанию переходить в свой самый безопасный режим при обрыве.
Связанные рабочие листы:
- Рабочий лист по высоконадёжным схемам
Систематически выявляя вероятные режимы отказа и проектируя системы,默认 к самому безопасному состоянию, разработчики создают надёжные, доверенные решения управления, защищающие людей, активы и процессы.
Промышленные технологии
- Типичные подводные камни в новых системах: как избежать ранних отказов
- Проектирование встроенных систем: этапы, принципы и реальные применения
- Освоение операторов using в C#: импорт, псевдонимы и статические директивы
- Embedded FPGA дизайн: полный процесс разработки
- Проектирование и оптимизация систем температурного сенсирования RTD — экспертное руководство
- Проектирование высокоточных Continuous-Wave ToF систем: комплексный обзор
- Система сигнализации с детектором движения на Java и Reactive Blocks — Развертывание на Raspberry Pi и отправка SMS
- Экспертное проектирование микролидных картриджей для быстрых IVD-решений
- Экспертное руководство по проектированию литейных систем для литья металлов
- Основные ошибки проектирования печатных плат, которых инженеры должны избегать