



Защитите свои производственные активы: проверенные облачные стратегии защиты
С правильными облачными инструментами безопасности производители могут заблокировать и изолировать заводское оборудование от потенциальных хакеров
Истории ужасов кибербезопасности изобилуют, достаточно, чтобы дать частые кошмары руководителям безопасности производственных данных. Если бы историй о Stuxnet и вымогателе «Wanna Cry» было недостаточно, недавно в нескольких публикациях, включая Wall Street Journal, появились сообщения о хакерах в Австралии, крадущих конфиденциальные данные о высокопрофильных активах оборонного оборудования, включая F-35 Joint Strike Fighter (JSF). В подавляющем большинстве случаев человеческая ошибка, такая как неследование правильным протоколам кибербезопасности и использование легко угадываемых паролей, оказываются главными виновниками. Это оставляет данные в банковской сфере, энергетической инфраструктуре, аэрокосмике/обороне и производстве уязвимыми для растущих киберугроз.
Один из лучших способов улучшить кибербезопасность — прилежное применение программных патчей. В известном нарушении Equifax компания не применила критические патчи к программе Apache Struts, открытой программе, используемой в ее системе кибербезопасности. Это позволило хакерам проникнуть в базы данных Equifax, чтобы украсть информацию о до 143 миллионах людей в США, и больше в Великобритании и Канаде.
Плохая пресса вроде этой может дать облачному ПО и облачным бизнес-операциям плохую репутацию. Реальность в том, что практики кибербезопасности в облаке не сильно отличаются от тех, что используются для on-premises установок, но нахождение в облаке, подключенном к Интернету, дает хакерам больше возможностей проникнуть через незапертые двери.
Обеспечение безопасности завода
Электросети, финансовые институты и ритейлеры все подвергались кибератакам. Производственные операции не сообщали о многих крупных проникновениях, но согласно исследованию, выпущенному в сентябре, до половины малых и средних бизнесов (SMB) заплатят выкуп за устройства Интернета вещей (IoT) для возврата своих данных.
Исследование Arctic Wolf Networks Inc. (Саннивейл, штат Калифорния), поставщика центра операций безопасности (SOC)-как-услуги, отметило, что 13% SMB пережили атаку на базе IoT, но многие все еще не принимают надлежащие меры безопасности. Проведенное в сотрудничестве с Survey Sampling International, исследование обнаружило, что большинство SMB не имеют передовых возможностей обнаружения и реагирования на вымогателей, передовые постоянные угрозы (APT) и zero-day атаки, вроде Stuxnet.
Профессионалы безопасности и производственные эксперты согласны, что шаги для обеспечения безопасности облачных данных зеркалят те, для пользователей не-облачных, on-premises данных.
«Люди ошибочно предполагают, что данные в облаке безопасны, когда они безопасны только настолько, насколько вы их делаете», — сказал Брайан НеСмит, сооснователь и CEO Arctic Wolf Networks. «Это означает внедрение брандмауэра, мониторинг подозрительной активности и контроль доступа к конфиденциальным данным.
«Ответственность не на провайдере облачных услуг, а на IT-команде компании обеспечить безопасность любых облачных данных», — продолжил НеСмит. «Компании в регулируемых отраслях склонны думать, что соответствие — это безопасность. Соответствие — это способ оценить контролы, но это определенно не безопасность».
Преимущество on-premises систем в том, что пользователь имеет больший контроль над сетью, из которой можно получить доступ к данным, сказал он. «Для облачных данных, любой с подключением к Интернету может попытаться получить доступ к данным. Прилежные контролы безопасности и процессы — ключ, будь то данные в облаке или on-premises. Например, если вы случайно предоставите доступ к своей внутренней сети, любой, кто найдет эту дыру, потенциально может получить доступ к вашим данным, будь то в облаке или on-premises».
Идеально, производители должны иметь центр операций безопасности (SOC), который собирает, анализирует и расследует потенциальные киберугрозы 24/7, заявил НеСмит. «SOC должен быть ойнут полноценными экспертами по безопасности. Иметь IT делать это как подработку — просто недостаточно.
«Опыт в ретроспективе показал, что почти все крупные взломы были предотвратимы», — продолжил НеСмит. «У Equifax был патч безопасности, который они не установили. У Target были тревоги, но они были закопаны в шуме их систем. Кибербезопасность не легка, и многие компании делают ошибку, думая, что эффективная кибербезопасность означает покупку правильных продуктов. Безопасность не о продуктах, а о том, насколько эффективны ваши операции безопасности».
Облако + надежная безопасность
Производители, использующие решения Siemens, могут воспользоваться комбинацией протоколов и закаленного сетевого оборудования безопасности, как линии Siemens Scalance и Ruggedcom, а также новыми облачными предложениями. Siemens также эксплуатирует свои Центры операций по кибербезопасности, которые предлагают мониторинг безопасности данных 24/7 и помощь по устранению последствий в случае кибератак (см. «Предупреждение неизбежной атаки хакеров», Manufacturing Engineering, октябрь 2017).
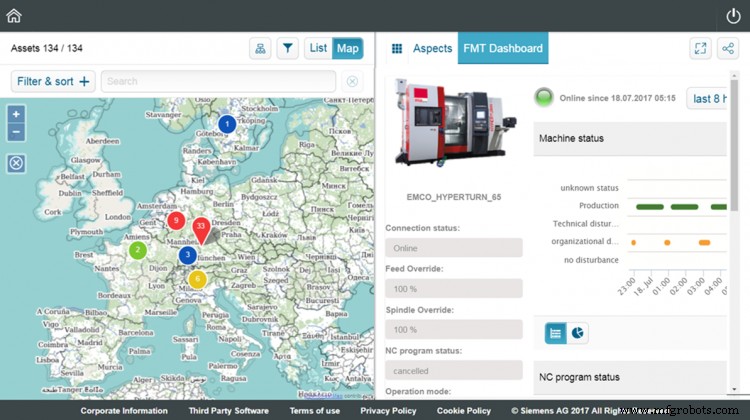
С Siemens Plant Security Services, угрозы и вредоносное ПО могут быть обнаружены рано, уязвимости проанализированы, и подходящие меры безопасности инициированы, согласно Хеннингу Рудоффу, руководителю Plant Security Services, Siemens PLM Software (Плэно, штат Техас). Он добавил, что непрерывный мониторинг дает операторам заводов прозрачность безопасности.
Облачное ПО кибербезопасности может предложить более легкое развертывание и лучшие операционные варианты по сравнению с традиционными on-site развертываниями для клиентов, не привязанных к локальным решениям законами или внутренними ограничениями, согласно Рудоффу. «Siemens предлагает ПО кибербезопасности на основе своей IoT операционной системы MindSphere, чтобы помочь клиентам внедрять оцифровку и безопасность параллельно», — сказал он.
Операторы промышленных операций обычно должны начинать с оценки для базовой линии их потребностей в безопасности и текущего статуса, например, на основе IEC 62443, советовал Рудофф. «Необходимые меры безопасности могут быть организационными, как обучение рабочей силы для повышения осведомленности, или техническими, как внедрение сегментации сети или закалка устройств автоматизации.
«Помимо концепций защиты, клиенты с передовыми потребностями должны также внедрять концепции обнаружения и устранения», — продолжил он. «Обнаружение может быть достигнуто, например, с системами Security Information and Event Management [SIEM], которые помогают клиентам мониторить поведение их систем [например, новые устройства в сети или неудачные события входа]. В случае инцидента безопасности, рекомендуется форензический анализ; он отвечает на два вопроса — как вернуть систему к нормальному поведению и как предотвратить будущие инциденты?»
Для предотвращения проникновений, Siemens настоятельно рекомендует производителям применять обновления продукта как можно скорее и всегда использовать последние версии продуктов. Для информации об обновлениях продукта клиенты могут подписаться на Siemens Industrial Security RSS Feed по адресу https://www.siemens.com/industrialsecurity.
Преимущества облачной безопасности
Сильные системы и прилежная долгая ответственность — must для облачных провайдеров, отметил Шриватс Рамасвами, CTO и вице-президент IT для разработчика систем исполнения производства (MES) ПО 42Q (Сан-Хосе, штат Калифорния).
«Производители имеют дело с конфиденциальными данными каждый день: данные прослеживаемости, информация о гарантии, записи истории устройств, и особенно инженерные спецификации для продукта — все высококонфиденциальны. Доверие этих данных облачной системе требует должной долговой ответственности, чтобы убедиться, что провайдер принял правильные шаги для обеспечения безопасности данных», — сказал Рамасвами. Он советует пользователям искать ключевые функции кибербезопасности, такие как:
- Многоуровневый подход к безопасности, охватывающий код приложения, физическую защиту в дата-центре и логические барьеры на брандмауэре, а также непрерывный мониторинг активности и сканирование вредоносного ПО.
- Контракты с третьими сторонами, выполняющими тестирование безопасности, с отчетами, доступными клиентам.
- Сертификация, такая как SOC 2 от AICPA (Американский институт сертифицированных публичных бухгалтеров), которая требует от компаний установления и следования строгим политикам и процедурам информационной безопасности.
Насколько безопасны облачные данные производственной операции? «Когда производственные данные хранятся в облаке, безопасность обычно усиливается, а не уменьшается», — заявил Рамасвами. «Это потому, что облачные поставщики посвящают огромные ресурсы обеспечению максимальной безопасности своих систем и постоянно обновляют их для реакции на потенциальные угрозы. Хотя попытки взлома происходят десятки раз каждый день на облачных системах, до сих пор не было крупных нарушений безопасности в системах, используемых производителями».
Существует распространенное недопонимание, что облачные данные не так безопасны, как on-premise серверы, согласно Рамасвами. «Правда в том, что большинство on-premise систем далеко не достигают безопасности, которую развернули лучшие облачные провайдеры. Фактически, я лично видел пароли для якобы «безопасных» систем, размещенные на стикерах Post-it рядом с стоечкой серверов, где работает приложение. Архитектура безопасности передовых облачных провайдеров практически невозможно воспроизвести в on-premise решении», — добавил Рамасвами. «Например, облачная система хранения, используемая 42Q, была спроектирована для 99,999999999% долговечности и до 99,99% доступности объектов за данный год; из-за высокой стоимости этой системы, это недостижимо для практически каждой IT организации. Развертывание таких инструментов в on-premise среде потребовало бы не только крупных инвестиций в инфраструктуру, но и больших команд для управления ими».
Рамасвами отметил, что Equifax не использует внешнего облачного провайдера, а строит и управляет своей инфраструктурой и приложениями. «Согласно опубликованной информации, кажется, Equifax могло сделать больше для защиты безопасности данных — взлом произошел в мае», — наблюдал он, — «в то время как патч для уязвимости, которой воспользовались, был доступен более двух месяцев ранее! Это пример того, почему компании должны смотреть на высококачественных облачных сервис-провайдеров, которые мониторят безопасность данных и сети в реальном времени.
«Нет волшебной пули для безопасности в облаке; нужна компания с безопасностью в ДНК и упорное внимание к деталям на ежедневной основе», — продолжил Рамасвами. Он отметил, что безопасность 42Q включает физическую защиту в дата-центре и логические барьеры на брандмауэре, стандарты кодирования и силы паролей, непрерывный мониторинг активности и сканирование вредоносного ПО, и тестирование третьими сторонами.
Обработка данных из облака
В основном, данные в хороших руках в облаке — если общие шаги кибербезопасности или меры принимаются и следуются по правилу, согласно сторонникам облака.
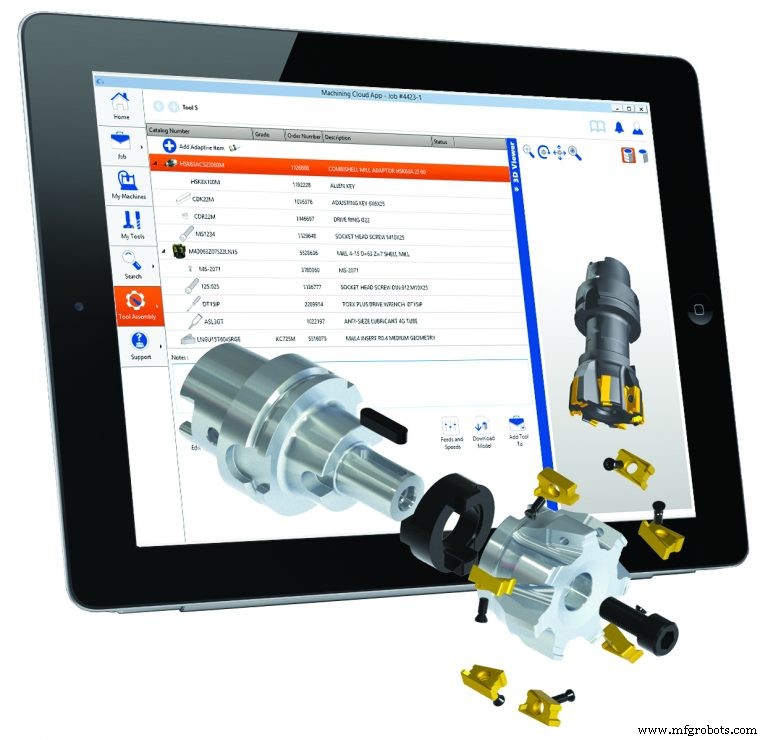
«Хорошие практики безопасности — хорошие практики, независимо от физического расположения вычислений и хранения, on-premise или облачных», — сказал Чак Мэтьюз, евангелист облака, MachiningCloud Inc. (Камарильо, штат Калифорния, и Станс, Швейцария). «Наш топ-10 включает:
- Держите ПО, BIOS и прошивку в актуальном состоянии,
- Держите антивирус и обнаружение вредоносного ПО в актуальном состоянии,
- Резервируйте важную информацию,
- Используйте сильные пароли, не пароли по умолчанию или имена учетных записей,
- Включите двухфакторную аутентификацию, когда доступна,
- Не делитесь учетными записями или паролями,
- Думайте перед тем, как делиться информацией,
- Используйте шифрование на беспроводных сетях,
- Поддерживайте осведомленность о принципах компьютерной безопасности, и
- Ограничьте доступ и роли до need-to-know.
«Вообще говоря, облачные данные более безопасны, чем on-premise данные», — согласился Мэтьюз. «Облачные компании нанимают экспертов по безопасности и имеют фидуциарную ответственность предоставлять высокие уровни безопасности; это то, что они делают. Средний цех обычно не имеет такой экспертизы в штате».
MachiningCloud — независимый провайдер данных о продуктах ЧПУ режущих инструментов и оснастки, предлагающий облачное извлечение данных обработки для станочников и производителей.
«Большинство нас в Соединенных Штатах использует облачные сервисы каждый день недели», — добавил Мэтьюз. «Серфинг в вебе, отправка емейла, бронирование самолета или отеля, банкинг, оплата счетов — все это облачные сервисы. Однако использование облачных систем в САПР/КАМ очень ограничено; большинство САПР/КАМ ПО настольное и может обращаться к облачным сервисам только для лицензирования, обновлений ПО или справочных данных/библиотек».
Многие широко публицируемые события взлома — это выбросы, которые могли быть легко предотвращены с правильными мерами кибербезопасности, согласно Мэтьюзу. «Однако некоторые облачные сервисы, такие как single sign-on [против двухфакторной аутентификации], представляют собой инherent риски безопасности и должны избегаться в ситуациях высокой безопасности», — сказал он.
Облачные технологии не для всех
В некоторых случаях облачные данные могут не быть идеальным подходом для некоторых приложений, включая САПР/КАМ или высокоотзывчивые приложения, и в некоторых операционных технологиях (OT), найденных в near-real-time автоматизации на заводском полу.
«Общий консенсус в том, что облачные меры кибербезопасности никогда не будут достаточно надежными, чтобы полностью устранить киберугрозу критической инфраструктуре», — сказал Дж.С. Рамирез, директор инженерии, менеджер продукта, ADL Embedded Solutions (Сан-Диего), разработчик встроенных систем ПК и автоматизационного оборудования. «Следовательно, тренд идет к приближению аппаратных/программных решений безопасности киберугроз ближе к этим критическим активам. Это параллельно похожим трендам в промышленном IoT/IIoT с новыми парадигмами вроде Fog и Mist computing, приближающими облачные вычисления ближе к краю ткани по множеству причин, касающимся надежного промышленного системного контроля, но также усиленной кибербезопасности для высокоценных промышленных активов».
Кибербезопасность для промышленных и инфраструктурных активов использует многие из тех же сетевых мер безопасности, общих годами в IT системах, отметил Рамирез. «Критическая разница в том, что угрозы критической инфраструктуре и оборудованию могут иметь значительные реальные последствия для персонала, общественной безопасности или высокоценных активов. По этой причине лучшие меры кибербезопасности должны опираться на командный подход, включающий не только IT персонал, но также инженеров управления, операторов, представителей управления на месте и персонал физической безопасности на месте как минимум». Он добавил, что публикация Национального института стандартов и технологий (NIST) 800-82, «Руководство по безопасности систем промышленного управления (ICS)», хороший референс.
Некоторые поставщики автоматизации, кажется, хеджируют свои ставки на облачных системах, возможно, с хорошей причиной. В сентябре Rockwell Automation Inc. (Милуоки) запустила новый on-premises сервис обнаружения угроз, направленный на помощь компаниям в обнаружении и восстановлении после проникновений. Он включает технологию от разработчика OT приложений Claroty (Нью-Йорк), которая нацелена на предложение «ясности» для OT пространства.
Сервис обнаружения угроз — пассивное, неинтрузивное решение безопасности, и принимает продукт-агностичный подход к созданию инвентаря активов через обе IT и OT системы в промышленной операции, согласно Умаиру Масуду, менеджеру портфеля консалтинговых услуг Rockwell. Система идет глубоко в промышленные сетевые протоколы и использует ПО обнаружения угроз для картирования сетевых активов конечного пользователя и того, как они общаются друг с другом.
«Все еще есть, может быть, справедливо так, опасение подключать OT среды напрямую к облаку», — сказал Масуд. «Это дисциплинированный и ответственный on-prem подход».
Система Claroty, находящаяся под пилотом около трех лет, сейчас выкатывается, сказал Масуд. Помимо Rockwell, система также используется Schneider Electric и другими поставщиками автоматизации.
«Мы хотим помочь клиентам защищать себя», — сказал Масуд. «В континууме атаки есть то, что вы делаете до, во время и после атаки. Вы должны быть осведомлены о том, что у вас есть, и придумать контрмеры для защиты его, используя такие вещи, как зонные брандмауэры и двухфакторная или двухшаговая аутентификация. И после атаки вы должны убедиться, что ваши ресурсы и вовлеченные люди могут восстановиться, имея правильные инструменты резервного копирования и восстановления на месте».
Система управления автоматикой
- Топ-3 фактора, которые нужно оценить перед миграцией данных в облако
- Предотвратите облачные сбои: используйте SLA для надежной миграции и операций
- Понимание облачной безопасности: почему вашему бизнесу это нужно
- Критические угрозы облачной безопасности, которые должен решить каждый бизнес
- Почему облачная безопасность — краеугольный камень современной киберзащиты
- Почему безопасность облачных данных становится программируемой
- Угрожает ли облако работе дата-центров? Реалистичная оценка
- Освоение облачной безопасности: проверенные стратегии снижения рисков и защиты организации
- Как датчики трансформируют производственную эффективность и инсайты
- Устранение бутылочных горлышек: использование аналитики для производственной эффективности