



Проактивные стратегии предотвращения кибератак на производство
Производителям приходится бороться с «черными хакерами» кибермира, чтобы сохранить процессы в безопасности
Это не вопрос «если», а «когда» вас взломают.
Так говорят эксперты по кибербезопасности, ссылаясь на недавнюю волну атак вымогателей, включая известное вредоносное ПО «Wanna Cry», которое взорвалось глобально весной, шифруя данные пользователей, пока они не заплатят — или не найдут способ разблокировать свои системы.
Для борьбы с всё более хитрыми киберпреступниками производственные операции должны обратиться к сильной комбинации программных решений кибербезопасности и «закаленного» оборудования в их системах автоматизации завода и сетевом оборудовании, а также внедрять новые стандарты кибербезопасности и лучшие практики. С этими инструментами в руках производители имеют лучший шанс предотвратить атаки или решить их после того, как они произошли.
«Атаки широко распространены и постоянны», — сказал Тимоти Кросби, старший консультант по безопасности, Spohn Security Solutions (Остин, штат Техас), консалтинговая компания по кибербезопасности. Он отметил, что многие промышленные системы уязвимы, потому что используют старые встроенные операционные системы, включая Windows XP, Windows 2003 и Windows 2000. «Многие встроенные системы не могут быть пропатчены, и потому что эти системы не могут быть пропатчены, а эксплойты легко доступны, они будут регулярно атакованы», — сказал он. «Нужен комплексный подход — нет волшебной пули».
Нарушения данных увеличились на 40% в 2016 году, согласно отчету, выпущенному в январе центром ресурсов по краже личности (Scottsdale, штат Аризона) и CyberScout (Сан-Диего). Количество нарушений достигло рекорда 1083 в 2016 году, легко превзойдя почти рекордные 780 нарушений, сообщенных в 2015 году, при этом кражи задели широкий спектр бизнеса, образования, гос/военных, здравоохранения/медицины и банковских/финансовых учреждений. В восьмой год подряд взлом, скимминг и фишинг были основной причиной инцидентов нарушения данных, составляя 55,5% от общего числа нарушений, увеличение на 17,7% по сравнению с 2015 годом, сказал отчет.
Принятие комплексного подхода
Недавние атаки вроде Wanna Cry или крупное нарушение в Украине с вредоносным ПО Petya, появившимся в 2016 году, были нацелены на критическую инфраструктуру, включая коммунальные службы и другие гособъекты. «Когда атаки происходят, они обычно выливаются с места», — сказал Кен Модест, главный инженер, UL LLC (Нортбрук, штат Иллинойс). По сравнению с теми в Украине, установки в США и остальной Северной Америке имеют больше поддержки от ФБР и других госорганов для восстановления критических операций, добавил он.
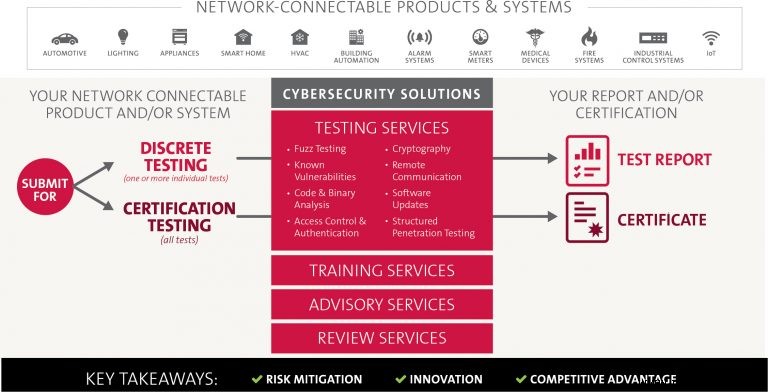
В прошлом году UL выпустила глобальную программу кибербезопасности UL (UL CAP), которая помогает снизить риски безопасности и производительности, приходящие с распространением сетевых устройств в промышленном интернете вещей (IIoT). UL CAP помогает компаниям выявлять риски безопасности в соответствии с серией стандартов UL 2900 по кибербезопасности и предлагает методы минимизации рисков в промышленных системах управления, медицинских устройствах, автомобилях, автоматизации зданий и других областях.
«Стандарты, которые мы построили в наших тестах, основаны на [лучших практиках корпораций]», — сказал Модест. Использование жестко заданных паролей — тех, что встроены в устройства и не могут быть изменены — пример того, чего не делать, добавил он. «Это фундаментальный недостаток», — сказал он. «Вымогатели проникают в организации фишинговыми методами. Они кликают на него, и это вредоносное ПО начинает распространяться. Так вымогатели проникают в большинстве случаев».
Обучение сотрудников кибербезопасности — большой ключ к предотвращению кибератак. «Обучение — монументальный способ решить эту проблему. Фишинг — большая проблема. Плохие парни делают физическую разведку», — сказал Модест. «Шансы в их пользу».
Недавние атаки вымогателей показали уязвимости промышленных сред, заявил Хеннинг Рудофф, руководитель служб безопасности заводов, Siemens PLM Software (Плэно, штат Техас). «Чтобы защитить заводы, системы, станки и сети от киберугроз, необходимо внедрить — и постоянно поддерживать — комплексную, передовую концепцию промышленной безопасности, как описано, например, в IEC 62443», — сказал Рудофф. «С возрастающей оцифровкой промышленная безопасность становится всё более важной.
«Промышленная безопасность — ключевой элемент Digital Enterprise, подхода Siemens на пути к Индустрии 4.0», — отметил Рудофф. «В отличие от предыдущих целенаправленных атак на сфокусированные цели, текущие атаки вымогателей широки и могут задеть любого оператора промышленных сетей».
Siemens борется с киберугрозами на многих фронтах, включая создание своих CSOC (Центров операций по кибербезопасности) глобально с операциями безопасности в Мюнхене, Лиссабоне и Милфорд, штат Огайо, где специалисты по промышленной безопасности мониторят объекты по всему миру на предмет инцидентов безопасности и реагируют с соответствующими контрмерами (см. «Защита производственных данных в облаке», Manufacturing Engineering, июль 2016.)
Что еще могут сделать компании, чтобы предотвратить хакеров от нарушения производственных операций или проникновения в гособъекты и инфраструктуру коммунальных услуг? «Все уровни должны быть защищены одновременно и независимо — от уровня управления заводом до полевого уровня и от контроля доступа до защиты копий», — сказал Рудофф. «Именно поэтому подход Siemens к комплексной защите предлагает защиту на всех уровнях — защита в глубине». Это основано на рекомендациях ISA99/IEC 62443, ведущего стандарта безопасности для промышленных применений.
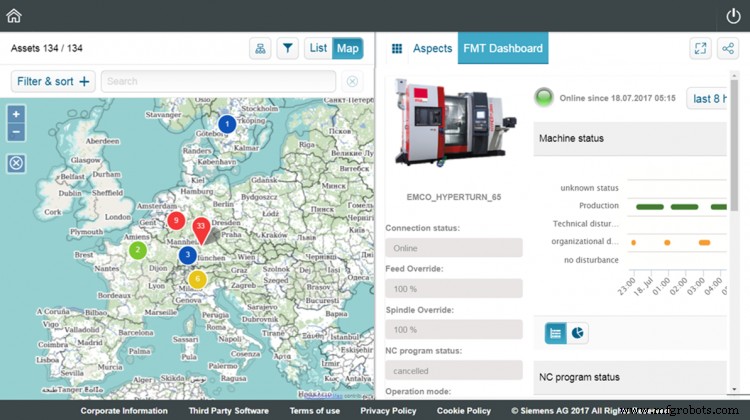
Для этого продукты и решения Siemens проходят непрерывное развитие, чтобы сделать их более безопасными, добавил Рудофф. Для своих промышленных продуктов Siemens определила комплексную концепцию промышленной безопасности (HSC), основанную на IEC 62443. «HSC защищает целостность и сохраняет конфиденциальность среды разработки и производства. Меры HSC определены и контролируются в отделах разработки и производства на протяжении жизненного цикла продуктов, решений и услуг».
HSC Siemens имеет пять рычагов: осведомленность, передовая функциональность, улучшение процессов, обработка инцидентов и безопасность продуктов, решений, услуг и безопасности в окружающей IT-инфраструктуре, добавил Рудофф. «Siemens получила сертификат IEC 62443 от немецкого TÜV [Ассоциации технического надзора] за свои процессы разработки в дивизионах Digital Factory и Process and Drives, демонстрируя свою приверженность защите собственных процессов разработки. Кроме того, промышленные системы вроде PCS 7 были сертифицированы согласно стандартам IEC 62443».
Применение обновлений продукта как можно скорее и использование последних версий продукта настоятельно рекомендуются, сказал Рудофф. «Помимо того, чтобы сделать свои промышленные продукты более безопасными, Siemens предлагает передовые функции безопасности для наших продуктов автоматизации, а также наши собственные продукты сетевой безопасности и услуги безопасности. Функции безопасности контроллеров S7, например, включают защиту ноу-хау блоков программы ПЛК, защиту копий, защиту доступа и целостность коммуникации. Продукты сетевой безопасности от Siemens [такие как линии Scalance и Ruggedcom] поддерживают варианты использования для удаленного доступа, построения демилитаризованных зон, безопасной избыточности и защиты ячеек», — сказал Рудофф.
Службы безопасности заводов Siemens представляют комплексный подход, сказал он. Угрозы и вредоносное ПО обнаруживаются на ранней стадии, уязвимости анализируются, и комплексные меры безопасности инициируются. «Непрерывный мониторинг дает операторам заводов прозрачность в отношении безопасности их промышленного объекта».
Интеграция безопасности с кибербезопасностью
Глобальная угроза от вымогателей положила конец чувству самодовольства отрасли. «NotPetya успешно атаковала критическую инфраструктуру Украины и затронула более 80 других стран; самыми пострадавшими были Германия, Россия и Великобритания», — отметил Кросби из Spohn Security Solutions, который сказал, что 49% бизнесов в США имеют выделенные IT/программы безопасности данных. «В Европе самые высокие проценты, которые я видел, были 37% для Великобритании и 34% для Германии. Учитывая, как работает NotPetya, существует возможность, что другие атаки произойдут с учетными данными, собранными на стадии Mimikatz [инструмент, используемый хакерами]. Основываясь на опросе Tripwire, большинство организаций не будут намного лучше подготовлены, если это произойдет, чем они были до WannaCry и NotPetya в мае и июне».
В атаках Petya/NotPetya широко распространенное шифрующее вредоносное ПО было нацелено на распределенное отказ в обслуживании (DDoS) для пострадавших компаний, отметил Ли Лэйн, главный директор по безопасности продуктов Rockwell Automation Inc. (Милуоки). «Это сделало реальный ущерб компаниям вроде Maersk, FedEx и пары компаний из бионаук. С отказом в обслуживании они заставляют кучу серверов атаковать цели одновременно. Это был бы другой стиль атаки, но это имело бы огромное влияние», — сказал Лэйн. «Они заходят и останавливают конечную цель от возможности работать».
Такие остановки не только парализуют непосредственно пострадавшие компании, но также имеют цепной эффект, сказал он. «Подумайте, что [случилось бы] без вашего производственного ERP [планирования ресурсов предприятия]», — сказал Лэйн. «Это уберет все заказы, все производственные планы и информацию о том, куда вы отправляете».
Злонамеренный код — будь то вымогатель, DDoS или zero-day вредоносное ПО, как код Stuxnet, который спящий и лежит в отложенном состоянии, пока не активируется — используется широким спектром кибератакующих. «Существует много так называемых «плохих актеров», все от государств-наций, нацеленных на Локхид или другие оборонные компании, до того, что многие упускают: инсайдеры, сотрудники внутри компании», — сказал Лэйн.
Террористические группы вроде ISIS и хактивисты также нацелены на критичную инфраструктуру вроде электрических сетей и коммунальных услуг, сказал он. «Недавний отчет IBM по безопасности отметил, что с 2015 по 2016 год было 110% увеличение количества атак, и это только то, что было сообщено», — добавил Лэйн.
Rockwell Automation, фокусирующаяся исключительно на промышленной автоматизации, разрабатывает не только аппаратное и программное обеспечение, задействованное в интеграции безопасности с безопасностью, но также предлагает клиентам консультирование по промышленной безопасности, автоматизации и кибербезопасности. «Вам нужны правильные люди, процессы и правильные инструменты на месте», — сказал Лэйн, — «и то же самое было бы верно для кибербезопасности. Вы должны иметь людей, доступных для защиты ваших сетей».
Идентификация и документирование активов — ключевая отправная точка, сказал он. «Киберугрозы реальны, на подъеме и могут наносить материальный ущерб», — отметил Лэйн. «Вы должны идентифицировать и взвесить критичность актива». Использование рамки кибербезопасности Национального института стандартов и технологий также хорошая отправная точка, добавил Лэйн.
Rockwell предлагает свое ПО FactoryTalk Asset Manager вместе с функциями безопасности и закалкой для защиты кибербезопасности. «Прежде чем приобретать систему автоматизации, поговорите с компанией и посмотрите, есть ли у них программа безопасности. Запланируйте дорожную карту, как функции безопасности и закалка делаются по всей компании», — сказал Лэйн. «Ищите продукты с функциями закалки, которые лучше способны выдержать кибератаку. Например, если вас ударяет шторм данных, ваша система связи просто выключается или засыпает?»
Некоторые меры защиты включают возможность обнаруживать изменения в оборудовании, как системы управления ControlLogix Rockwell, которые могут оповещать операторов о существовании вредоносного ПО, позволяя им выключить систему и/или устранить проблему. «Вы можете пароль-защитить ПЛК», — сказал Лэйн. «Есть ключевой переключатель на контроле. У каждого ПЛК есть порт, а также ключевой порт-переключатель». Система также дает пользователям способность архивации, которая помогает с восстановлением. Автоматическое или контролируемое восстановление из этих ситуаций — ключевая функция передовых инструментов кибербезопасности.
«Сегодня у нас есть системы безопасности, которые были в производстве годами. Если у вас есть кибернарушение, вы не можете полагаться на многие из тех систем безопасности», — сказал Лэйн. «Объединение двух критически важно. Это правильная практика. Безопасность и защита традиционно были разделены».
Программа UL CAP дает пользователям руководства и инструменты для борьбы с киберугрозами. В прошлом году UL опубликовала первое издание своего стандарта UL CAP и UL тестирует 35 продуктов сегодня, отметил Модест. «У них есть антивирусные инструменты и они начинают добавлять больше инструментов против вымогателей», — сказал он. Контролы операционной системы вроде предотвращения перезаписи загрузочной записи или администрирования файловой системы важны, сказал он. «Все больше инструментов приходит и есть датчики, развернутые во многих разных продуктах».
Лежа в ожидании
В некоторых случаях кибератаки не обнаруживаются до долгого времени после проникновения, делая разрешение еще сложнее. Кибератакующие успешно установили вредоносное ПО на прошивке маршрутизаторов Cisco в 2015 году, на системах Агентства национальной безопасности (NSA), и даже в электронных компонентах, установленных в военных приложениях, отметил Стив Чен, сооснователь и CEO PFP Cybersecurity (Вьена, штат Вирджиния), официально называемая Power Fingerprinting Inc.
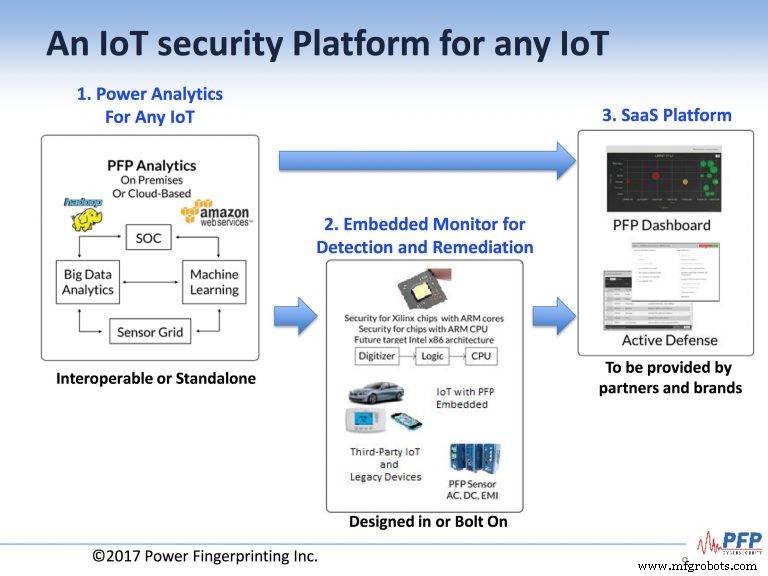
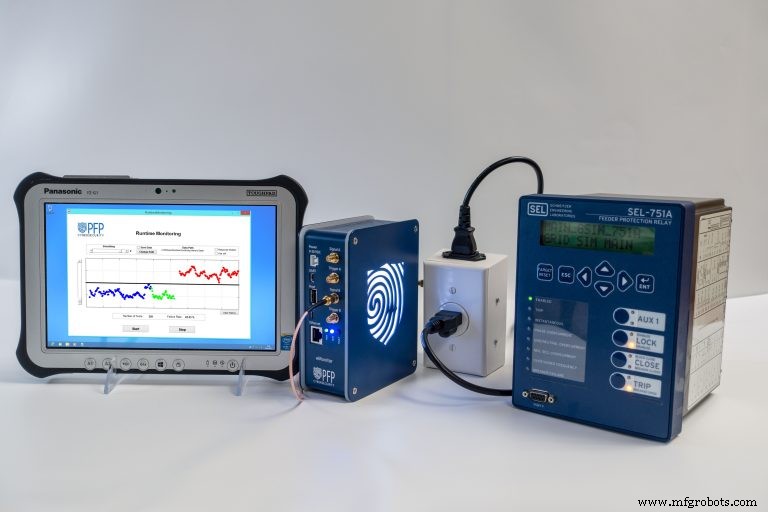
Система кибербезопасности PFP использует мониторинг устройств, обработку сигналов с радиочастотой (RF), аналитику Big Data и инструменты обнаружения и устранения во время выполнения. Используя технологию, лицензированную из Virginia Tech, PFP Cyber начала получать некоторые госзаказы и в прошлом году получила четыре новых патента, в дополнение к двум ранее лицензированным патентам, для своей системы кибербезопасности, сказал Чен.
«Мы используем обнаружение аномалий вместо обнаружения по сигнатурам», — сказал Чен. «Следующая проблема — как обнаружить вредоносное ПО быстрее. Так называемый пробел обнаружения составляет примерно 200 дней обычно. Наше убеждение в том, что мы можем обнаружить и устранить атаку, и мы это доказали».
PFP показала свою систему на конференции Black Hat USA, проходившей в Лас-Вегасе в июле. «Вы не можете предотвратить атаку», — сказал Чен. «Вы должны предполагать, что вас атакуют». У компании две модели развертывания, одна внутренняя внутри устройства, и другие снаружи, добавил он.
«Если мы внутри, то мы можем обнаружить [аномалии] и устранить автоматически», — сказал Чен.
PFP нацелена на предложение платформы безопасности для IoT устройств, используя облачное ПО и услуги, или для on-premises ПО, с ее технологией RF сканирования для обнаружения и устранения вредоносного ПО. Панель управления PFP Dashboard используется в платформе SaaS (Software-as-a-Service), предоставляемой ее партнерами.
«Мы пытаемся эмулировать, что такое Stuxnet», — сказал Чен. «Его нельзя увидеть».
Помимо обнаружения вредоносного ПО, система может использоваться для обнаружения поддельных чипов без открытия коробок, в которых продукты поставляются, сказал Чен. «В этом случае клиент может слепо тестировать их. Она делает мягкое сканирование чипа памяти». Это потенциально может сэкономить много денег, добавил он, для компаний, покупающих свои продукты оптом из-за границы.
«У нас есть патент в процессе на это. Мы используем тот же процесс, ту же математику, то же решение», — сказал Чен. «В этом случае мы просто вкладываем энергию, радиочастоту, в устройство, которое не включено».
Чен надеется в конечном итоге лицензировать технологию PFP производителям полупроводников. Набор кибербезопасности компании сейчас нацелен на корпоративные и гос применения, но цель — выпустить антенну для маршрутизаторов Cisco, которые были целями атак на прошивку.
«Для домашнего пользователя наш план был выпустить портативный сканер», — сказал Чен. «Мир будет безопаснее. Прямо сейчас, со всеми IoT устройствами, нет безопасности».
Система управления автоматикой
- Промышленная 3D-печать движет массовое производство к аддитивным технологиям
- Защита IoT: защита вашей сети от кибератак
- Ускорение внедрения Интернета роботизированных вещей (IoRT)
- Защита промышленного IoT: практические стратегии для кибер-физических систем
- Восходящая угроза kill-chain атак на IoT-устройства — что бизнесу нужно знать
- Североамериканские утилити: защищены ли они от продвинутых кибератак?
- Обеспечение лучшей жизни рабочих глобальных цепочек поставок: за пределами технологий и комплаенса
- Ransomware-as-a-Service: как облачные цепочки поставок становятся легкой добычей
- Проект Accelerate: стратегическое аутсорсинг для стартапов
- MEP в авиастроении: устранение заусенцев и острых кромок механизированным профилированием кромок