



Новый вирус-шифровальщик раскрывает критические уязвимости в системах промышленного управления
Исследователи Georgia Tech демонстрируют атаку на имитированную водоочистную станцию
Группа исследователей из جورجского технологического института (Атланта) разработала новый тип программы-шифровальщика, который смог захватить контроль над имитированной водоочистной станцией в недавно проведенном тесте.
Получив доступ, исследователи смогли командовать программируемыми логическими контроллерами (ПЛК) для закрытия клапанов, увеличения количества добавляемого хлора в воду и отображения ложных показаний. Имитированная атака, предназначенная для выявления уязвимостей в системах управления, используемых для эксплуатации промышленных объектов, включая производственные заводы, объекты водоочистки и сточных вод, а также системы управления зданиями для контроля эскалаторов, лифтов и систем HVAC, считается первой демонстрацией компрометации реальных ПЛК программой-шифровальщиком, согласно команде Georgia Tech.
Исследование было представлено 13 февраля на конференции RSA в Сан-Франциско.
Хотя реальные атаки программ-шифровальщиков на компоненты процессного управления промышленных систем публично не сообщались, такие атаки стали серьезной проблемой для данных пациентов в больницах и клиентских данных в бизнесе. Злоумышленники могут получить доступ к этим системам и зашифровать данные, требуя выкуп за ключ дешифровки. Исследователи отметили, что программы-шифровальщики принесли злоумышленникам около 200 млн долларов только в первом квартале 2016 года, и они считают, что это лишь вопрос времени, когда критические промышленные системы будут скомпрометированы и удержаны за выкуп.
«Мы ожидаем, что программы-шифровальщики пойдут на шаг дальше, за пределами клиентских данных, чтобы скомпрометировать сами системы управления», — сказал Дэвид Формби, докторант Школы электротехники и компьютерного инжиниринга Georgia Tech. «Это может позволить злоумышленникам держать за заложников критические системы, такие как водоочистные станции и производственные объекты. Компрометация ПЛК в этих системах — следующий логический шаг для этих атакующих».
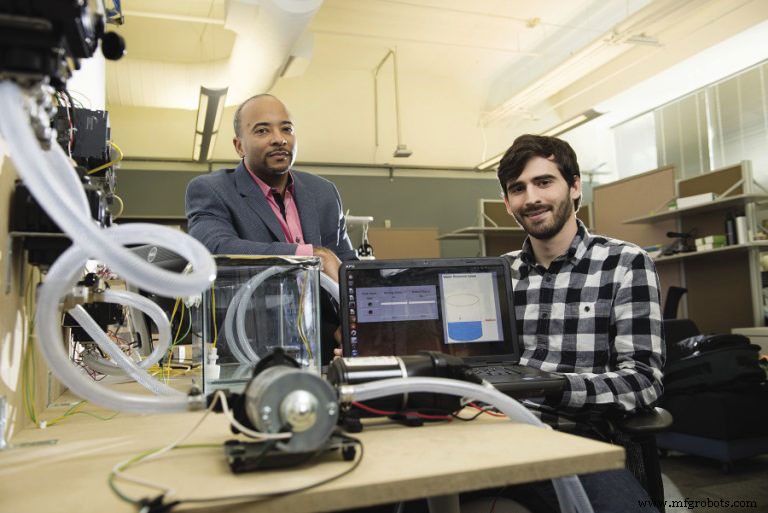
Многие системы промышленного управления не имеют надежных протоколов безопасности, отметил Рахим Бейя, профессор Motorola Foundation и заведующий кафедрой Школы электротехники и компьютерного инженерии, научный руководитель Формби. Вероятно, это потому, что эти системы до сих пор не были целью программ-шифровальщиков, а их уязвимости могут быть не잘 поняты их операторами.
В своем исследовании Формби и Бейя использовали специализированную поисковую программу для обнаружения 1400 ПЛК одного типа, которые были напрямую доступны через Интернет. Большинство таких устройств расположены за бизнес-системами, обеспечивающими определенный уровень защиты — до тех пор, пока они не будут скомпрометированы. Как только злоумышленники проникают в бизнес-систему, они могут переключиться на системы управления, если те не должным образом изолированы.
«Многие системы управления предполагают, что как только у вас есть доступ к сети, вы авторизованы вносить изменения в системы управления», — сказал Формби. «У них могут быть очень слабые политики паролей и безопасности, которые могут позволить злоумышленникам захватить управление насосами, клапанами и другими ключевыми компонентами промышленной системы управления».
В большинстве случаев системы управления не были проектированы для подключения к Интернету, и многие пользователи предполагают, что они не находятся в публичной сети и поэтому не подвержены атакам, добавили исследователи. Системы управления также могут иметь неизвестные операторам соединения, включая точки доступа, установленные для обслуживания, устранения неисправностей и обновлений.
«Существует распространенные заблуждения о том, что подключено к Интернету», — сказал Формби. «Операторы могут верить, что их системы изолированы (air-gapped) и нет способа получить доступ к контроллерам, но эти системы часто подключены каким-то образом».
Для запуска исследования ученые идентифицировали несколько распространенных ПЛК, используемых на промышленных объектах. Они получили три разных устройства и протестировали их настройки безопасности, включая защиту паролем и уязвимость к изменению настроек. Устройства были затем объединены с насосами, трубами и баками для создания имитированной водоочистной установки. Вместо хлора, обычно используемого для дезинфекции воды, исследователи использовали йод. Они также добавили крахмал в воду, который становился ярко-синим при имитированной атаке с добавлением йода.
«Мы смогли смоделировать хакера, получившего доступ к этой части системы и держащего её в заложниках, угрожая сбросить большие количества хлора в воду, если оператор не заплатит выкуп», — сказал Формби. «В правильном количестве хлор дезинфицирует воду и делает её безопасной для питья. Но слишком много хлора может вызвать плохую реакцию, делающую воду небезопасной».
Уязвимости в системах управления известны уже более десятилетия, заметили исследователи, но до роста программ-шифровальщиков злоумышленники не могли финансово выиграть от компрометации систем. По мере того как другие цели для программ-шифровальщиков становятся более сложными, Бейя считает, что атакующие могут переключиться на более легкие цели в системах промышленного управления.
«Довольно вероятно, что операторы национального уровня уже знакомы с этим и имеют атаки, которые они могли бы использовать в политических целях, но обычные злоумышленники не проявляли интереса к этим системам», — сказал он. «Что мы хотим сделать — это привлечь внимание к этой проблеме. Если мы можем успешно атаковать эти системы управления, другие с плохими намерениями также смогут это сделать».
Помимо улучшения безопасности паролей и ограничения соединений, Бейя сказал, что операторы этих устройств должны устанавливать системы мониторинга вторжений, чтобы оповещать их, если злоумышленники находятся в процессе контроля сетей. Бейя и Формби запустили компанию для того, чтобы сделать свои стратегии защиты систем широко доступными для операторов систем управления.
DuPont награждает грантами молодых ученых на начало карьеры
DuPont (Уилмингтон, Делавэр) назвала восемь молодых преподавателей своим классом 2016 года программы Young Professors. Признавая перспективные исследовательские таланты, компания предоставит этой группе международных преподавателей более 350 000 долларов в течение следующих двух лет для поддержки их исследований, продвигающих базовые научные знания для решения глобальных вызовов в области питания, энергетики и защиты.
Лауреаты 2016 года заняты перспективными исследованиями в ключевых областях интереса DuPont, включая работу в области растениеводства, биотехнологий, материаловедения, фотоэлектрики и химического инжиниринга. Эти интересы высоко согласованы с стратегическими приоритетами DuPont наукоемкой инновации в области сельского хозяйства и питания, био-индустрий и передовых материалов.
«Научно-исследовательская и разработческая работа становится более сетевой, чем когда-либо. Программа Young Professors DuPont — отличный способ укрепить как академические исследования, так и коллаборацию с индустрией, поддерживая перспективных молодых преподавателей», — сказал Дуглас Музыка, старший вице-президент и главный научный и технологический директор DuPont. «Взаимодействие с этими исследователями будет дальнейше стимулировать креативность ученых и инженеров DuPont, занимающихся передовой исследовательской работой».
Управляемая организацией Science and Innovation DuPont, программа помогает перспективным молодым и не имеющим пожизненной должности преподавателям-исследователям начать свою исследовательскую карьеру. Кроме того, она поддерживает стратегическую цель DuPont расширения и продления горизонтов бизнеса через продвижение الناشющих наук, исходящих как изнутри компании, так и от ее исследовательских партнеров. Программа датируется 1918 годом, когда Пьер С. дю Пон выбрал 42 университета в США и предоставил гранты, поддержавшие молодых преподавателей. С 1968 года программа предоставила более 50 млн долларов грантов более чем 700 молодым профессорам в 150 учреждениях в 19 странах.
Члены класса DuPont Young Professors 2016 года — ключевые ученые в штате восьми ведущих университетов мира. Награды 2016 года были вручены следующим перспективным молодым преподавателям:
- Руперт Й. Баумгартнер, Институт системных наук, Инновации и исследования устойчивости, Университет Граца, Австрия;
- Шелли Кларидж, кафедры химии и биомедицинского инженеринга, Университет Пердью;
- Кендис Хирш, кафедра агрономии растений и генетики растений, Университет Миннесота;
- Тенгфей Луо, аэрокосмическое и механическое инженеринг, Университет نوتر-Дам;
- Питер Немес, кафедра химии, Университет Джорджа Вашингтон;
- Фабиен Сорин, Институт материалов, Политехническая школа Федеральная Лозанна (EPFL), Швейцария;
- Ана Велез, кафедра энтомологии, Университет Небраски-Линкольн;
- Цзя Чжу, Колледж инженерии и прикладных наук, Нанкинский университет, Китай.
Рубрику «TechFront» редактирует старший редактор Патрик Ваурзиняк.
Система управления автоматикой
- MEMXPRO запускает серию PT33 PCIe SSD для обновления промышленных систем управления
- Оживляем легаси-оборудование: стратегии сбора данных для успеха в промышленном IoT
- Чек-лист безопасности ICS: 8 проверенных шагов для защиты систем промышленного управления
- Использование аналоговых контролов для защиты операций промышленного IoT
- Мастерство проектирования систем управления: от базовых панелей к продвинутым надежным решениям
- Использование подключенных систем управления для оптимизации управления активами
- Защита систем промышленного управления: проверенные стратегии и лучшие практики
- Типичные ошибки охлаждения промышленных щитов управления: как избежать перегрева и отказов
- Конвергенция промышленного управления: ключевые выгоды для современного мануфактуринга
- Промышленные панели управления: проектирование, стандарты и практические применения