



Защита IoT-продуктов: Практическое руководство по предотвращению хакерских атак
Безопасность IoT — это сложная и ответственная задача. Нарушение может поставить под угрозу жизни людей, когда хакеры захватывают управление реальными объектами, а само физическое устройство становится новым вектором атаки. Как защитить свой продукт на каждом уровне стека?
Представьте: вы пьете воскресное кофе, когда в новостях сообщают, что подключенное устройство было захвачено. Речь идет именно о продукте, который вы создали, и вы понимаете, что скрытый дефект был использован злоумышленниками. Реальность такова, что мышление «со мной этого не случится» может быть опасным заблуждением.
До появления IoT злоумышленники в основном нацеливались на данные — кражу личности, мошенничество с кредитными картами или DDoS-атаки. Сегодня, с IoT, кибератака может напрямую манипулировать физическими системами и потенциально причинить вред или смерть.
- Лифт застрял со всеми пассажирами внутри
- Автопилот беспилотного автомобиля захвачен во время поездки
- Контроллер турбины самолета принудительно выведен из строя
- Заводской манипулятор движется непредсказуемо
- Умные замки дома открыты злоумышленниками
- Больничное оборудование скомпрометировано, угрожая пациентам
Нарушение безопасности IoT может поставить под угрозу жизни людей.
Безопасность должна быть вплетенна в ДНК вашего продукта, а не добавлена постфактум. Как менеджер продукта, который может не быть экспертом по безопасности, ключевая задача — оценить риски на каждом уровне стека IoT и создать действенный план действий.
Оценка безопасности на каждом уровне стека IoT
Безопасность — тема широкая, но разбивка её по уровням стека делает её управляемой. Оценивая риски на физическом устройстве, встроенном ПО, коммуникациях, облачной платформе и приложениях, вы можете сначала нацелиться на самые критические угрозы.
Связанная статья: Возьмите под контроль свою IoT-стратегию с фреймворком принятия решений IoT.
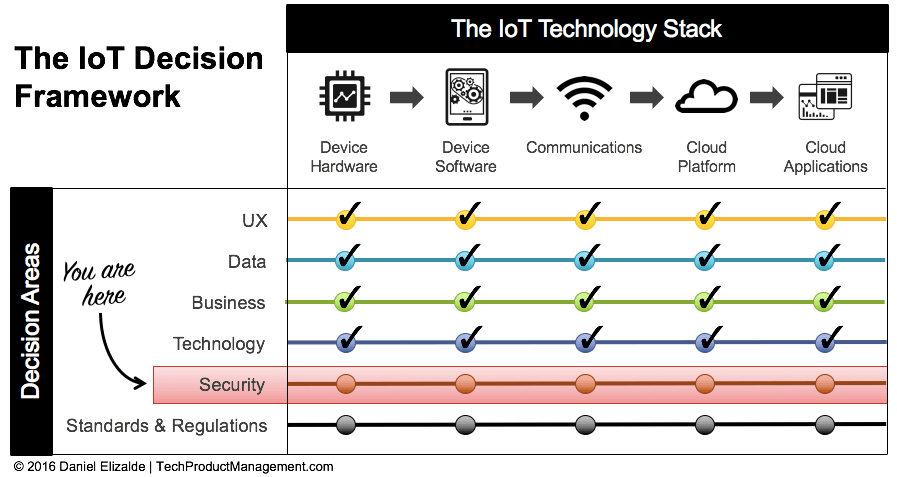
Два основных вектора требуют особого внимания:
- Физическое вмешательство на уровне устройства
- Кибербезопасность во встроенном ПО, коммуникациях, облаке и приложениях
1. Защита от физического вмешательства
При развертывании миллионов устройств в непосредственной близости физический доступ становится привлекательной поверхностью атаки. Рассмотрим больницу, которая сильно инвестировала в сетевую безопасность, но обнаружила, что троян проник через USB-порт, используемый телефоном медсестры на Android.
Физическое вмешательство может происходить через открытые порты, прерывание питания, кражу или извлечение компонентов. Проведите моделирование угроз для вашего устройства:
- Какой вред может нанести злоумышленник с физическим доступом?
- Могут ли они создать закладку в вашу сеть или системы клиентов?
- Какие меры защиты можно внедрить — запертые корпуса, пломбы, доказывающие вскрытие, или удаленное отключение?
Конкретные меры смягчения:
- Устраните или защитите все физические разъемы
- Используйте механизмы контроля доступа (клавиатуры, биометрия или RFID)
- Проектируйте для установки в защищенных помещениях (закрытые комнаты, высокие потолки)
2. Защита от кибератак
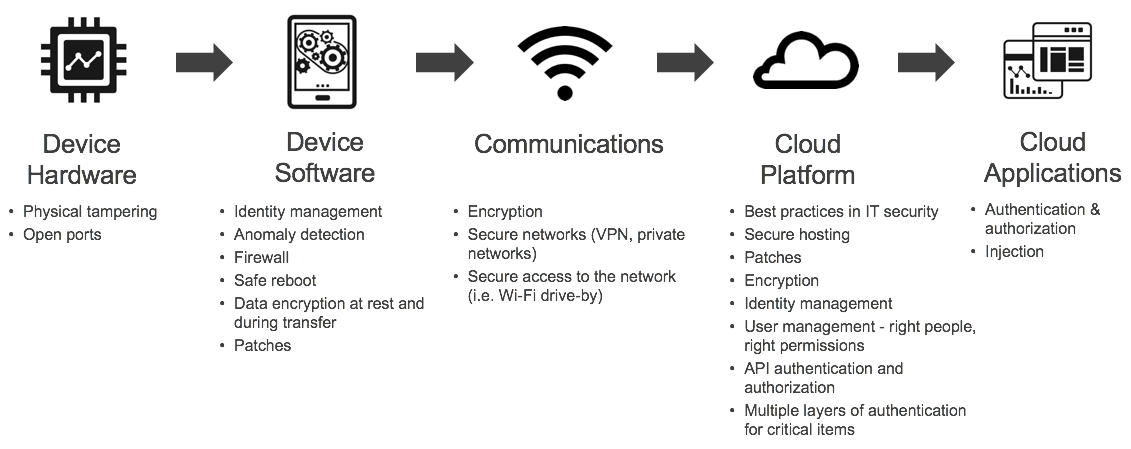
Традиционные принципы кибербезопасности — шифрование, безопасная аутентификация, контроль доступа на основе ролей — применяются ко всем нефизическим уровням. Поскольку эти уровни часто разрабатываются разными командами, роль менеджера продукта — обеспечить согласованность и координировать оценку рисков.
Пройдитесь по стеку технологий IoT вместе с техническими лидерами, выявите уязвимости на каждом уровне и составьте карту мер по их устранению. Типичный план может выглядеть так:
Главный вывод
Ваша задача как менеджера продукта — не стать гуру безопасности, а внедрить безопасность на каждом уровне стека. Используйте фреймворк принятия решений IoT, чтобы выявить пробелы и разработать стратегию защиты, которая эволюционирует со временем.
Помните, безопасность — это непрерывный путь. Новые эксплойты появляются ежедневно, поэтому сохраняйте проактивную позицию — регулярно обновляйте прошивку, следите за разведкой по угрозам и аудируйте сторонние компоненты.
В следующих статьях мы рассмотрим снижение внутренних угроз — как защитить свой продукт от уязвимостей, вносимых внутри вашей собственной организации. Подпишитесь, чтобы оставаться в курсе (ваш email никогда не передается третьим лицам, и вы можете отписаться в любой момент).
Если это руководство оказалось полезным, поделитесь им со своей сетью!
Интернет вещей
- Защита алюминия от коррозии: экспертные стратегии для долговечности
- Как IoT снижает риски безопасности в нефтегазовой отрасли
- Запуск вашего IoT/OT проекта безопасности: пошаговый чертеж
- Защита промышленного IoT: как выбрать правильную архитектуру для надежной ОТ-защиты
- Оценка IT-рисков: стратегии, фреймворки и лучшие практики для защиты бизнеса
- Умная безопасность: экспертные стратегии защиты домашних IoT-устройств от хакеров
- Революция в IoT: как мобильная локализация обеспечивает видимость активов и эффективность
- Безопасность IoT от железа до приложения: пошаговый план по слоям
- Риски IoT: защита вашего бизнеса от уязвимостей умных устройств
- Защита двигателя: проверенные способы предотвратить износ и продлить ресурс