



Вымогатели ускоряют трансформацию промышленной кибербезопасности
Инцидент с вымогателем Colonial Pipeline потребовал выплаты $4,4 млн выкупа, но реальная стоимость — потеря выручки, эрозия бренда и усиленный регуляторный надзор — составила десятки миллионов.
После этой атаки федеральные агентства ускоряют масштабные реформы кибербезопасности, однако многие отрасли все еще борются за вплетение современных цифровых инструментов в устаревшие операции.
Данно-ориентированная автоматизация распространяется, но устаревшие ручные обмены — обмен через клипборды, затянутые циклы одобрения — продолжают подрывать эффективность и раскрывать критические уязвимости.
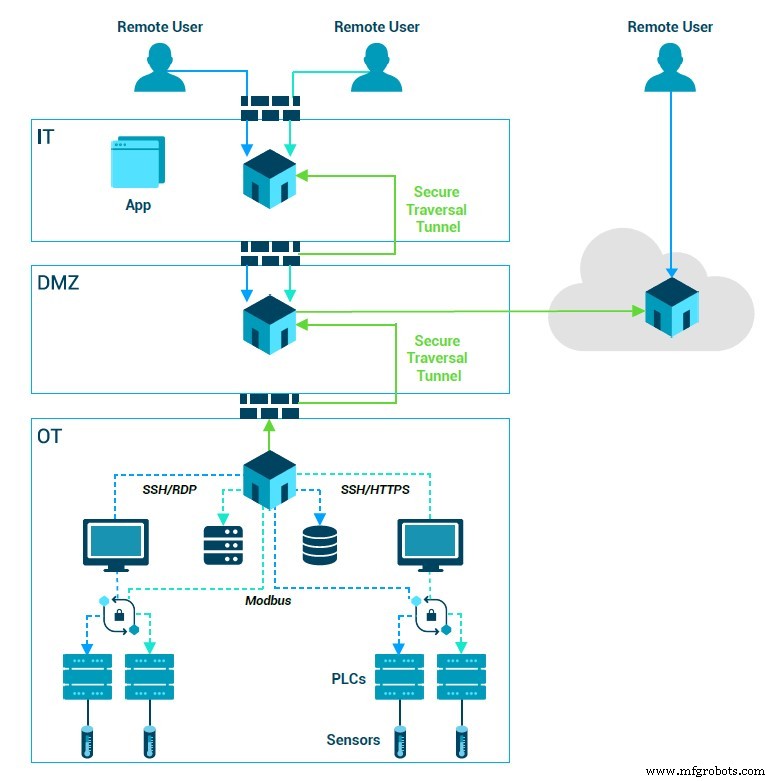
Диаграмма zero-trust системы.
С исполнительным порядком президента Байдена на укрепление кибербезопасности нации, 100-дневным планом нацеленным на стареющую энергосеть, и новой директивой Министерства внутренней безопасности по трубопроводам, отрасли, не принявшие современные технологии полностью, находятся под интенсивным давлением обновить свои процессы и технологии безопасности. Вызов сложен и затратен, но необходим.
Для многих операторов задача кажется столь же пугающей, насколько необходимой. Исправление пробелов в безопасности, возникающих при сосуществовании нового и устаревшего оборудования, требует больше, чем plug-and-play решение; это требует фундаментального смены мышления.
Безопасность больше не может рассматриваться лишь как оборонительная тактика. Она должна стать фундаментом для перехода к «умной» инфраструктуре — видению, которое циркулирует почти десятилетие, но оставалось более теоретическим, чем практическим.
Видение умной энергосети выглядит так:
Электрические подстанции управлялись бы IoT-устройствами, способными к общению в реальном времени с администраторами, партнерами и клиентами; разнородные энергетические активы — ветер, вода, солнце, ядерное и ископаемое топливо — автоматически смешивались бы для оптимизации генерации и распределения; энергозатратные объекты — центры обработки данных, большие офисные здания и жилые дома — развертывали бы умные термостаты, использующие машинное обучение для снижения затрат и потребления.
Хотя эти идеи не новые, преемство громких кибератак доказало, что видение умной сети — и любая подключенная инфраструктура — зависит от надежной позы кибербезопасности.
Например, полностью автоматические корректировки напряжения на подстанции или общение в реальном времени с термостатами, уличными фонарями и офисными системами отопления возможны только если каждое взаимодействие защищено. Иначе крупномасштабные инвестиции в оцифровку внесут больше киберуязвимостей, чем выгод.

Данкан Грейтвуд
Теперь, когда мы знаем, что кибербезопасность необходима для умной инфраструктуры, следующий шаг ясен. Исполнительный порядок Байдена призывает к отходу от традиционных моделей, призывая операторов принять архитектуру zero-trust — современную альтернативу периметр-базированной безопасности.
Zero trust — это как запирание каждой двери в вашем доме — включая холодильник, кладовую и микроволновку — пока каждый член семьи держит уникальный ключ для каждого места. В отличие от этого, традиционный подход полагается на один мастер-ключ для передней и задней дверей.
В этой архитектуре администраторы утилити присваивают каждому пользователю, устройству и приложению уникальную идентичность с адаптированными протоколами доступа. Если киберпротивник прорывается в систему, сеть изолирует ту сущность и ужесточает контролы для предотвращения дальнейшего доступа.
Отсутствие гранулярного контроля объясняет, почему инциденты вроде атаки вымогателя Colonial Pipeline могут заставить операцию остановиться, и почему почти каждую неделю новая крупномасштабная кибератака калечит другую критическую систему.
Внедрение zero trust по всему — от 20-летних систем без паролей или шифрования до будущих IoT-устройств с цифровыми идентичностями — раскроет выгоды цифровой трансформации. Операторы получат бесшовный удаленный доступ, эффективный обмен данными и оптимизированное сотрудничество с партнерами, превращая то, что когда-то было дорогой защитой, в катализатор инноваций.
Мандируя и стимулируя этот новый подход, администрация Байдена не только повышает роль безопасности в построении умной инфраструктуры; она переопределяет, что значит быть безопасным. В процессе она молча зажигает новую цифровую революцию в промышленном секторе.
— Данкан Грейтвуд является главным исполнительным директором Xage
>> Эта статья изначально публиковалась на нашем партнерском сайте EE Times.
Интернет вещей
- Почему промышленные IoT-системы — главные цели для кибератак — и как их защитить
- Повышение производственного совершенства с Industry 4.0: подъем Quality 4.0
- Ретрофит кибербезопасности: защита легаси промышленных систем в эпоху IIoT
- Ретрофит в промышленности: как умные модернизации повышают эффективность и прибыль
- Безопасность промышленного IoT: растущие угрозы и необходимость интегрированной защиты IT/OT — часть 1
- Почему TÜV SÜD — авторитет в промышленной кибербезопасности
- Промышленная кибербезопасность на подъеме: как общий вредонос угрожает всем секторам
- Trisis вредонос обнаружен во втором промышленном объекте, усиливая кибер-физические security concerns
- Чек-лист безопасности ICS: 8 проверенных шагов для защиты систем промышленного управления
- Безопасность промышленной автоматизации: почему она должна быть топ-приоритетом