



Уроки безопасности Industrial IoT от DDoS-атаки Mirai
 DDoS-атака Mirai, развернувшаяся в прошедшую пятницу, раскрыла фундаментальную слабость современных IoT-развертываний. Хотя она была нацелена на потребительские устройства, те же уязвимости отражаются в промышленных средах. Ботнет использовал десятки миллионов IP-адресов, эксплуатируя заводские пароли по умолчанию, которые невероятно легко угадать. Сколько промышленных операторов сталкивались с той же дилеммой паролей по умолчанию? Что важнее, сколько из них когда-либо аудировали свои устройства для подтверждения смены пароля? Цифры указывают на то, что последнее — редкая практика.
Хотя может показаться, что промышленные сети изолированы от таких масштабных атак, базовая стратегия атаки применима напрямую. Скомпрометировав одно или множество периферийных устройств, злоумышленник может запустить вторичные атаки против критически важных активов или целых сетей. Промышленные защитники должны поэтому предвидеть и смягчать этот вектор «боковой атаки».
- Устройства развернуты в удаленных, трудноменеджируемых местах, где обновления ПО случаются редко или отсутствуют.
- Они работают автономно с минимальным надзором операторов; администраторы часто настраивают их разово и забывают.
- Они подключены к более широким сетям и делятся данными, увеличивая поверхность атаки.
- Векторы компрометации обычно просты и дешевы.
- Безопасность сетевого транспорта часто недостаточна, оставляя данные уязвимыми.
- Поскольку скомпрометированные устройства лишь踏脚石, у производителей мало стимулов инвестировать в надежную безопасность.
Отражают ли эти характеристики вашу промышленную среду? Да, и история подтверждает. Атака 2015 года на SCADA-систему электрораспределения Украины показала, что доверие к изоляции и анонимности больше не достаточно. По мере того как больше промышленных устройств интегрируются с интернетом и частными сетями, поверхность атаки расширяется. Угрозы могут также проникать через физическое вмешательство (например, Stuxnet) или эксплуатируя плохо спроектированное ПО. Предположение, что сеть может быть идеально защищена, нереалистично; вместо этого мы должны проектировать с учетом присутствия внутренних противников.
Первая линия обороны — усиление устройств. Отраслям нужно принять комплексные практики подписи и безопасности, охватывающие аппаратные чипы, операционные системы, библиотеки и приложения. Secure boot, механизмы цепочки доверия и подписанная прошивка — обязательные предварительные условия для любого промышленного развертывания.
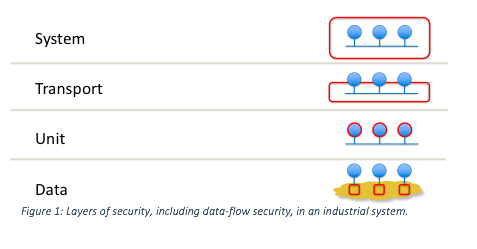
Даже с надежной безопасностью устройств мы не можем предполагать, что все участники сети остаются невзломанными. Промышленные данные критически важны и должны быть защищены на каждом слое.
На сцену выходит стандарт OMG Secure DDS и RTI Connext® DDS Secure — решения, встраивающие безопасность непосредственно в инфраструктуру распределения данных. RTI Connext DDS, построенный на стандарте OMG Secure DDS, предлагает:
- Аутентификацию обнаружения
- Данно-ориентированный контроль доступа
- Криптографическую защиту
- Маркировку и логирование
- Неотрекаемость
- Безопасную многоадресную рассылку
Эти возможности не зависят от транспорта и готовы к подключению, позволяя организациям заменять базовые библиотеки безопасности через стандартные API без изменения логики приложения.
Ключевые отличия Secure DDS от традиционных сетевых инструментов безопасности:
- Безопасность интегральна в инфраструктуру и отражается в метриках Quality-of-Service.
- Поддерживает детализированный контроль доступа на уровне топиков данных — то, что мы называем безопасностью потоков данных.
- Позволяет настраиваемую комбинацию шифрования, аутентификации и контроля доступа, адаптированную к каждому топику данных.
- Конфигурация управляет безопасностью; разработчики приложений могут фокусироваться на функциональности, пока архитекторы управляют политиками безопасности.
Secure DDS предоставляет принципиально иную парадигму: безопасность, запеченная в ткань сети с первого дня. Это ведет к более простому развертыванию, более высокой производительности и большей устойчивости. Наши клиенты, полагающиеся на DDS Secure для самых критичных промышленных приложений, подтверждают его эффективность.
Инструменты уже доступны; следующий шаг — принять их и заложить путь миграции к этой безопасной модели. Узнайте больше о RTI Connext DDS Secure здесь и свяжитесь с нами, чтобы изучить, как решения RTI могут защитить вашу IIoT-среду.
[i] https://www.techrepublic.com/article/dyn-ddos-attack-5-takeaways-on-what-we-know-and-why-it-matters/
[ii] https://www.computerworld.com/article/3134746/security/fridays-iot-based-ddos-attack-has-security-experts-worried.html
Интернет вещей
- Безопасность IoT: главная проблема и как её решить
- Защита промышленного IoT: практическая дорожная карта
- Почему нет универсального стандарта безопасности IoT? Понимание сложного ландшафта
- Почему промышленные IoT-системы — главные цели для кибератак — и как их защитить
- Защита IoT: защита вашей сети от кибератак
- Будущий взгляд: продвижение Industrial IoT для производственного превосходства
- Как узкополосные технологии питают IoT-революцию
- Как 5G трансформирует коннектед автомобили: Скорость, безопасность и умные функции
- Заложение фундамента для успеха Enterprise IoT
- Уроки безопасности IoT из недавних взломов: защита предприятия