



Cloud-native архитектура: будущее современной разработки
Cloud-native уже доказал, что он — будущее разработки ПО. К 2025 году 80% 엔терпрайз приложений станут облачными или в процессе перехода к cloud-native приложениям.
ИТ-отделы мигрируют в облако, чтобы экономить деньги и держать свои дизайны безопасными off-site. Прежде чем думать о таком переключении, убедитесь, что понимаете архитектуру за такими приложениями.
Что такое Cloud-native архитектура?
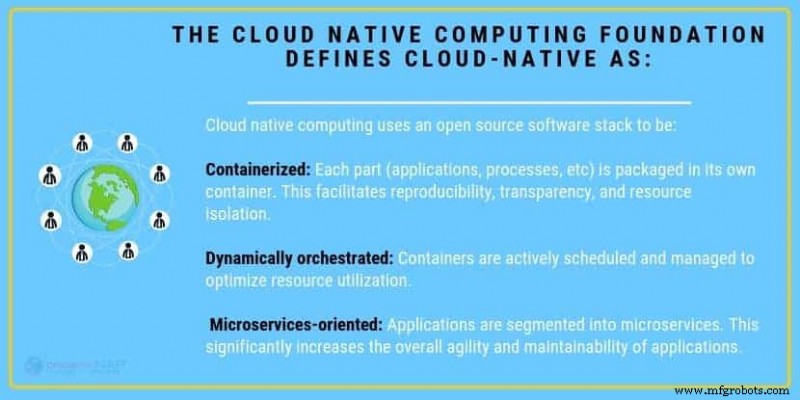
Cloud-native приложения состоят из микросервисов, упакованных в контейнеры, запускаемых на облачной вычислительной инфраструктуре. Такие приложения разрабатываются, тестируются и развертываются в облаке. Поэтому они работают на приватной, публичной, гибридной или multi-cloud инфраструктуре.
Cloud-native приложение имеет микросервисную архитектуру — коллекцию слабо связанных сервисов, работающих вместе. Каждый сервис имеет свою функциональность и представляет независимый компонент. Система оркестрации контейнеров управляет этими повторно используемыми, устойчивыми и масштабируемыми моделями функциональности. С такой системой на месте, cloud-native приложение может горизонтально масштабировать ресурсы, добавляя или удаляя их при необходимости.
Разработка и запуск приложения с использованием cloud-native архитектуры подразумевает совместимость с различными платформами и облачными провайдерами. Это дает вашему бизнесу необходимую гибкость, а также широкий спектр ресурсов, которые он может использовать. Например, Bare Metal Cloud phoenixNAP — cloud-native ready IaaS платформа, которую можно интегрировать с существующей инфраструктурой.
Такая система предоставляет разработчикам платформу, с которой они могут обеспечить непрерывную интеграцию и непрерывную доставку. Настраивая приложение по принципам cloud-native архитектуры, разработчики работают над улучшением пользовательского опыта и добавлением новых функций, не беспокоясь о простоях или доступности.
Типы Cloud-native дизайнов
- Базовый. Базовый cloud-native дизайн периодически бэкапит систему в облаке. Вы подключаетесь к приложению через DNS. DNS обращается к одному из балансировщиков нагрузки, который перенаправляет вас к приложению. Ключевые данные хранятся в мастер и слейв базах данных, которые общаются с приложением.
- Multi-cloud. Один компонент приложения может работать на нескольких облачных платформах. Вы получаете доступ через DNS. Такая настройка не требует дублирующих систем. Данные хранятся на вашей платформе, пока компоненты работают в нескольких средах.
- Гибридный. Получите доступ к приложению через DNS. DNS подключается к одному из балансировщиков нагрузки, который перенаправляет вас к приложению. Пока приложение пушит в мастер-базу данных, реплики хранятся в слейв-базе, другой облачной платформе или вашем здании.
5 принципов Cloud-native архитектуры
Проектирование и запуск приложения на основе cloud-native архитектуры подразумевает следование определенным принципам для обеспечения оптимизированной производительности и быстрой доставки.
Самостоятельные контейнеры
Cloud-native архитектура состоит из контейнеров, содержащих всё необходимое для конкретного микросервиса — библиотеки, зависимости и легкий рантайм. Со всеми требованиями, упакованными внутри изолированного контейнера, разработчики могут быстро перемещать его из одной среды в другую.
Такая подвижность и независимость также являются результатом внешней конфигурации. Сам контейнер имеет неизменяемую инфраструктуру, настроенную для конкретной среды.
Наиболее часто используемая контейнерная технология — Docker, в то время как Kubernetes используется для развертывания, масштабирования и управления контейнеризированными приложениями.
Управляемые сервисы, спроектированные для взаимодействия и сотрудничества
Cloud-native сервисы должны общаться друг с другом и с приложениями третьих сторон. Cloud-native приложение использует API, такие как RESTful API, для установления коммуникации между сервисом и внешним приложением или legacy программой.
Что касается внутренней коммуникации и управления, микросервисы предлагают возможность добавления выделенного инфраструктурного слоя, обрабатывающего всю внутреннюю коммуникацию. Этот слой называется service mesh. Его главная роль — соединять, защищать и наблюдать сервисы внутри cloud-native архитектуры. Существует широкий спектр open source реализаций service mesh, причем Istio — самый популярный выбор.
Безсостоятельные и масштабируемые компоненты
Cloud-native архитектура требует, чтобы приложение имело независимые от состояния компоненты. Это означает, что оно хранит состояние внешне, поэтому любой экземпляр внутри сервиса может обработать данный запрос. При проектировании распределенного cloud-native приложения вы хотите как можно больше безсостоятельных компонентов.
Без поддержания персистентности данных или сессий система может легко масштабироваться, восстанавливаться, откатываться и балансировать нагрузку. В зависимости от рабочей нагрузки cloud-native приложение масштабируется горизонтально, добавляя и удаляя экземпляры при необходимости. Кроме того, его безсостоятельная природа позволяет разработчикам восстанавливать существующие экземпляры с минимальным простоем, запуская замены. С безсостоятельными компонентами также проще откатиться к старой версии приложения, а также балансировать нагрузку между экземплярами.
Автоматизированные процессы и CI/CD конвейер
Одним из главных преимуществ cloud-native систем является то, что их инфраструктура легче автоматизировать. Разработчики могут использовать автоматизацию через CI/CD конвейер для более быстрых ремонтов, масштабирования и развертывания. Поэтому построение, тестирование и развертывание должны быть автоматизированы. Дополнительно, откаты, canary развертывания, масштабирование вверх и вниз, мониторинг и восстановление — процессы, которые все могут быть автоматизированы.
Устойчивая архитектура
Первичный фокус в разработке приложений — проектирование устойчивого приложения. Это включает построение и конфигурирование системы с высокой доступностью и эффективным планом аварийного восстановления. Поскольку сбои неизбежны, лучший способ справиться с потенциальными проблемами в будущем — планировать заранее.
Cloud-native архитектура, центрированная вокруг микросервисов, обеспечивает сильную систему, гарантирующую устойчивость. С автоматизированным восстановлением и безсостоятельными масштабируемыми компонентами, множество экземпляров могут взять на себя задачи при необходимости. Поэтому вы можете минимизировать простой и держать приложение работающим для обеспечения лучшего пользовательского опыта.
Преимущества и недостатки Cloud-native архитектуры
После изучения базовых принципов и архитектуры cloud-native приложений, рассмотрим их главные преимущества и потенциальные трудности.
Преимущества:
- Со слабо связанными микросервисами разработчики работают над каждым микросервисом независимо, не затрагивая всё приложение.
- Использование платформы оркестрации контейнеров, такой как Kubernetes, упрощает устранение неполадок, так как разработчики могут находить баги, не разбирая всё приложение.
- Поскольку микросервисы платформ-независимы, они могут быть написаны на языке и фреймворке, которые лучше всего подходят требованиям приложения.
- Центральный оркестратор контейнеров улучшает производительность, управляя автоматическим планированием и распределением ресурсов на основе спроса.
- Бизнесам не нужно зависеть от единственного провайдера. Микросервисная архитектура позволяет им использовать multi-cloud или hybrid-cloud стратегию.
Недостатки:
- Команде нужно установить и адаптироваться к DevOps конвейеру для обеспечения CI/CD микросервисов.
- Микросервисы должны быть мониторины и управляемы из-за рисков безопасности от быстрого масштабирования и динамической природы cloud-native архитектуры.
- Некоторые микросервисы могут требовать специфические возможности, делающие их зависимыми от операционной системы или машины.
Получите выгоды гибких, масштабируемых, повторно используемых приложений, использующих лучшие контейнерные и облачные технологии. Переходите на cloud-native и партнерствуйте с phoenixNAP Global IT Services. Свяжитесь с нами сегодня для дополнительной информации.
Облачные вычисления
- Почему облачная безопасность — краеугольный камень современной киберзащиты
- Почему безопасность облачных данных становится программируемой
- Azure против AWS: какая облачная сертификация прокладывает путь к карьерному успеху?
- Ре‑платформинг в облаке: что это такое и как он обеспечивает эффективную миграцию
- Развертывание DevOps в облаке: проверенный блупринт для цифровой трансформации
- Миграция Enterprise Resource Planning (ERP) в облако: проверенная дорожная карта успеха
- Периферийные вычисления: Архитектура, движущая интеллектуальными сетями завтрашнего дня
- Как IoT и облачные вычисления формируют будущее корпоративных данных
- Будущее центров обработки данных: тренды, технологии и устойчивость
- Как IoT революционизирует дизайн и разработку веб-приложений