



Защита внутреннего ИИ с доверенной средой выполнения на защищённом FPGA SoC
В этой статье демонстрируется, как доверенная среда выполнения (TEE) в сочетании с защищённым FPGA SoC может защитить системы внутреннего ИИ в современных автомобилях.
Часть I этой серии, «Доверенные среды выполнения в коннектед автомобилях», объясняла, что хотя TEE повсеместны в смартфонах, их внедрение в автомобильные системы остаётся ограниченным. Отсутствие TEE может подвергнуть критические функции автомобиля атакам. В Части II мы фокусируемся на внутреннем ИИ как кейсе и показываем, как современный TEE и FPGA SoC формируют надёжную базу безопасности.
Типичная система внутреннего ИИ
Внутренний ИИ, ключевой компонент систем помощи водителю (ADAS), шире развёрнут, чем полное автономное вождение. Используя камеры или другие датчики, он даёт контекстуальные подсказки безопасности и поддерживает интуитивное управление — голосом и жестами. Например, внутренние камеры следят за грузовиками за признаками опьянения, отвлечённости, сонливости или усталости, предупреждая водителя для предотвращения аварий. Эта технология уже распространена в коммерческих автопарках и постепенно проникает в потребительские авто для повышения безопасности водителя. ИИ-камеры также могут обнаруживать, когда дети или домашние животные оставлены без присмотра, снижая риски перегрева.
Типичная внутренняя платформа отслеживает поведение водителя, проверяет использование ремней и может обучаться распознаванию объектов интереса — мобильные телефоны, брелоки, детские сиденья и др. Она должна выполнять вывод машинного обучения на видеопотоках, общаться с другими ЭБУ (центральный ADAS, инфотейнмент) и поддерживать безопасные OTA-обновления прошивки. Дополнительные функции: слепое зонирование через боковые задние камеры и разгрузка аутентификации внутриавтомобильной сети (IVN) от центрального ADAS.
Пример аппаратного усиления
PolarFire SoC FPGA компании Microchip примерами платформы, способной интегрировать смешанно-критические рабочие нагрузки. Она обеспечивает эффективный ML-вывод на ткани FPGA, пока четырёхъядерная RISC-V подсистема процессора обрабатывает задачи управления и мониторинга. Система поддерживает детерминистическую RTOS вместе с энергоэффективным дистрибутивом Linux, как показано на рисунке 1.
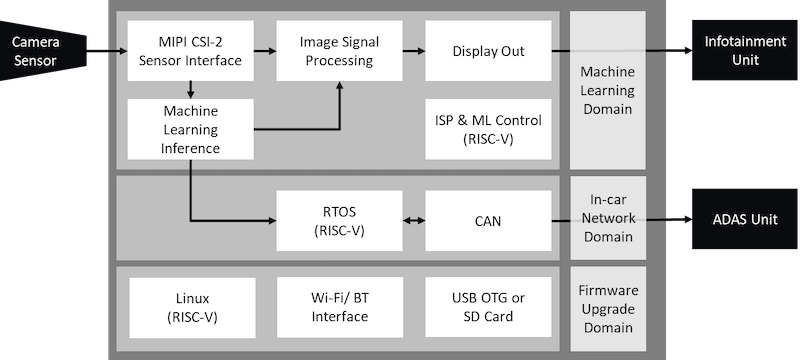
Рисунок 1. Платформа PolarFire SoC для внутреннего ИИ. ML-вывод на ткани FPGA. RISC-V SoC хостит управление и мониторинг.
PolarFire SoC включает аппаратные функции безопасности: manipulations-устойчивую упаковку, контрмеры дифференциального энергопотребления (DPA) и безопасную загрузку через SECDED-включённую 128-кБ загрузочную флеш. Эти меры защищают устройство от боковых атак, предотвращают клонирование битстрима и позволяют автопроизводителям ограничить программирование FPGA только авторизованными единицами.
Защита моделей ИИ-вывода и данных
Критические активы данных на этой платформе включают:
- IVN (CAN-шина) — несанкционированный доступ может скомпрометировать управление авто.
- PII водителя и пассажиров — должно оставаться конфиденциальным для соблюдения приватности.
- OTA код и данные — должны устоять против повреждения или перехвата.
- Модели ИИ-вывода — уязвимы для кражи интеллектуальной собственности или атак отравления модели.
- Криптографические секреты — необходимы для аутентификации сообщений IVN.
Проектирование для конфиденциальности, целостности и доступности (CIA) необходимо для защиты этих активов. Типичные поверхности атаки и угрозы включают:
| Поверхность атаки | Потенциальная эксплуатация |
|---|---|
| Прикладной и сетевой слои | Вредоносное ПО или переполнение буфера, нацеленные на IVN, OTA, утечку PII. |
| Насыщенная ОС | Расширённая поверхность Linux может позволить компрометацию системы или скрытую проникновение. |
| Датчики | Взлом модели или adversarial ML через доступ к памяти, ведущий к ошибочному поведению ADAS. |
| Датчики | Инверсия суррогатной модели — атакующий может восстановить модель вывода из наблюдений вход-выход. |
Реализация доверенной среды выполнения
TEE, обеспечивающий безопасность через разделение, — мощное контрмер для архитектуры с нулевым доверием. MultiZone® Security компании Hex Five, например, использует примитивы разделения памяти (PMP на RISC-V, MPU на ARM) и уровни привилегий CPU для создания изолированных зон. На PolarFire SoC MultiZone разделяет систему на пять безопасных контейнеров, как показано на рисунке 2.
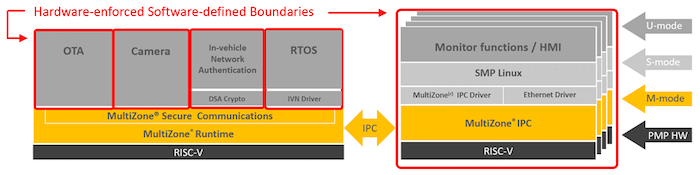
Рисунок 2. MultiZone создаёт пять зон на PolarFire SoC. Только MultiZone работает в M-режиме (CPU Ring 0 на RISC-V); каждый красный прямоугольник обозначает программно-определяемую, аппаратно-разделённую зону.
Пять зон:
- OTA — защищает CIA воздушно-обновляемых обновлений.
- Камера — обеспечивает безопасность потоков данных сенсоров.
- Аутентификация IVN — функционирует как HSM, защищая криптографические ключи и подписи.
- RTOS — управляет трафиком IVN.
- Linux Enclave — содержит ошибки, исходящие от операционной системы.
Эта конфигурация демонстрирует, как TEE вместе с усиленным железом устанавливает базовую безопасную платформу для внутреннего ИИ.
TEE как базовый слой безопасности
Надёжная автомобильная позиция безопасности должна включать минимум следующие слои:
- Прикладные контролы безопасности.
- Система обнаружения/предупреждения вторжений (IDPS) для сетевого трафика.
- Безопасные OTA механизмы.
- Доверенная среда выполнения.
- Аппаратное обеспечение со встроенными примитивами безопасности и корнем доверия.
Внедрение TEE в автомобили параллельно защите в современных смартфонах, предлагая путь к более высокой автомобильной безопасности.
Эта статья соавторством Диптеш Нанди из Microchip.
Индустриальные статьи дают партнёрам возможность делиться техническими инсайтами с читателями All About Circuits. Эти статьи придерживаются строгих редакционных правил и отражают взгляды партнёра, не обязательно All About Circuits.
Промышленные технологии
- Настройка AC-анализа в SPICE: кривые, точки и параметры частотного сканирования
- Проверенные нетлисты SPICE и примеры схем
- Проектирование четырехразрядного 7-сегментного дисплея с одним двоичным энкодером
- Освоение операторов using в C#: импорт, псевдонимы и статические директивы
- ST и YouTransactor запускают PCI‑Secure SoC, питание 50 000+ мобильных платежных терминалов
- Выбор правильного кодирования FPGA: практическое исследование на примере «Игры жизни» Конвея
- Почему оригинальные OEM-детали превосходят аналоги для долгосрочной надежности
- Почему VIA-in-Pad улучшает производительность ПП: ключевые преимущества
- Улучшение песочного литья с 3D-печатью: более быстрые инструменты и сокращенные сроки
- Безопасный удаленный gRPC доступ с grpcurl на устройствах PLCnext