



Системы обнаружения вторжений (IDS): защита сети с умными алертами
«Жизнь была проще до Второй мировой. После этого у нас появились системы». — адмирал Грейс Хоппер. Быстрое расширение компьютерных сетей сделало обмен данными обязательным, но также подвергло критические активы развивающимся киберугрозам. Межсетевые экраны — первая линия обороны, фильтруя трафик, но они не уведомляют администраторов, когда атака уже идёт. Вот где на сцену выходит система обнаружения вторжений (IDS).
IDS работает как сигнализация от воров для ИТ-сред. Она мониторит активность, выявляет вредоносные попытки и в реальном времени оповещает администратора, позволяя быстро реагировать до наступления ущерба.
Понимание межсетевых экранов против IDS
Межсетевые экраны — ПО или железо — служат привратниками, блокируя известные вредоносные пакеты. Они могут инспектировать только части пакета или всю полезную нагрузку, но не сообщают, когда вторжение уже увенчалось успехом. IDS дополняет экраны, предоставляя непрерывный мониторинг и ситуационную осведомлённость.
Классификация систем обнаружения вторжений
IDS можно категорировать по защищаемой системе и методу детектирования.
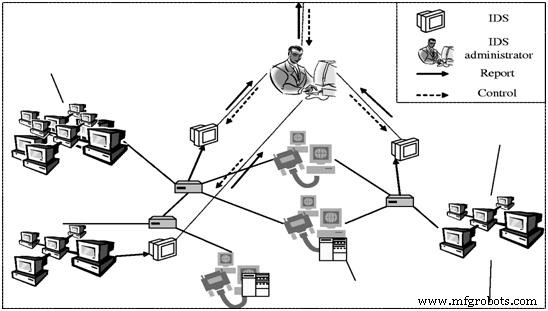
- Сетевой IDS (NIDS): Развёртывается на границах сети или между сетями и серверами, NIDS сканирует трафик через подсети, сравнивая с базой известных сигнатур атак. Преимущество — широкое покрытие без установки ПО на каждый хост.
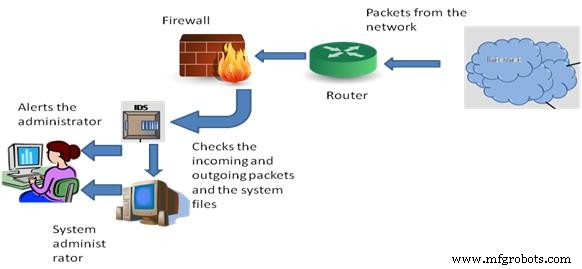
- Хостовый IDS (HIDS): Устанавливается на отдельные машины, HIDS проверяет входящие/исходящие пакеты и аудитирует системные файлы на неавторизованные изменения. Даёт глубокую видимость в отдельный хост без доп. железа.
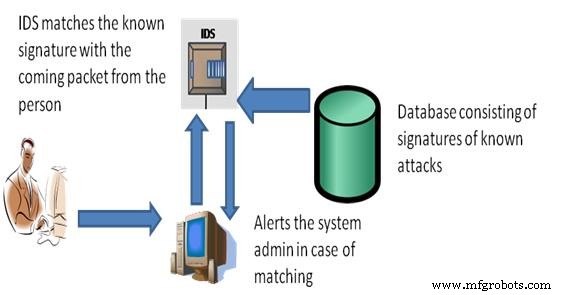
- Сигнатурный IDS: Опирается на базу известных сигнатур атак. При совпадении пакета с сигнатурой генерируется алерт. Высокая точность для известных угроз.
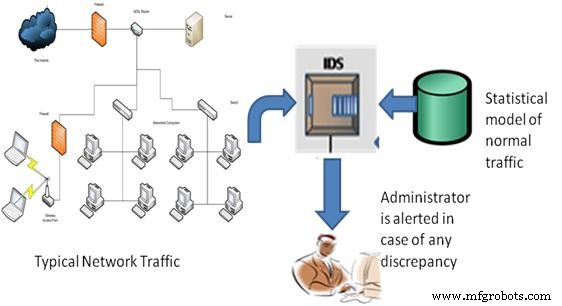
- Аномалийный IDS: Строит статистическую модель нормального поведения сети — пропускная способность, протоколы, порты, устройства — и флагит отклонения. Превосходно для zero-day или новых атак.
- Пассивный IDS: Детектирует вредоносную активность и выдаёт алерты; администратор решает о реагировании.
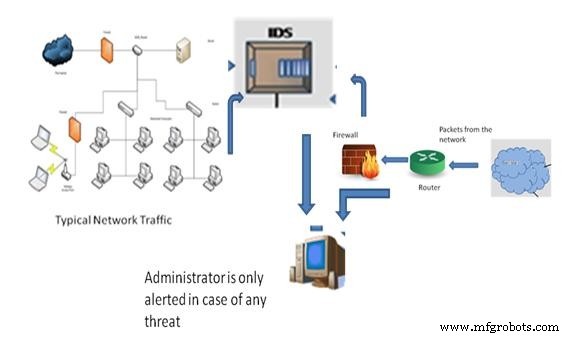
- Реактивный IDS (IPS — система предотвращения вторжений): Помимо детектирования, активно блокирует или сбрасывает подозрительные соединения, давая защиту в реальном времени.
Ключевые признаки надёжного IDS
- Непрерывный мониторинг активности пользователей и системы.
- Аудит целостности файлов и конфигураций.
- Анализ паттернов против известных сигнатур атак.
- Обнаружение ошибок конфигурации и пробелов безопасности.
- Алерты в реальном времени и детальное логирование.
Бесплатные IDS-инструменты, заслуживающие внимания
Snort
Snort — индустриальный стандарт открытого IDS, широко принятый предприятиями и профи безопасности. Выполняет захват пакетов в реальном времени, декодирование протоколов, детектирование по правилам и алертинг. По данным проекта Snort, обрабатывает до 1 Гбит/с на коммодити-хардваре.
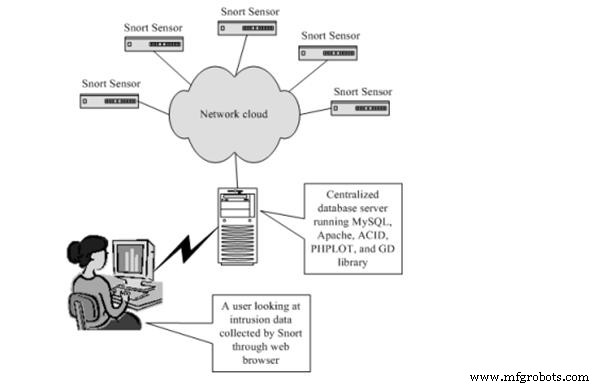
Архитектура Snort
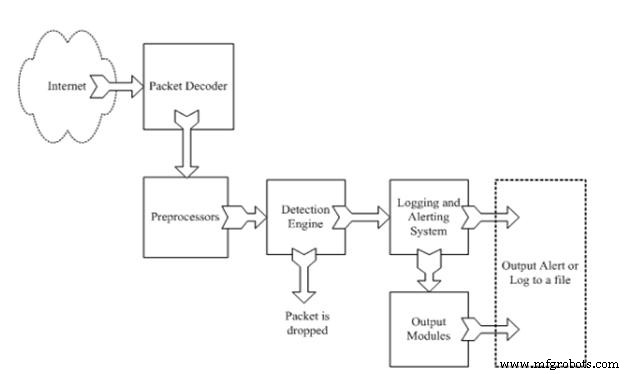
- Packet Decoder: Извлекает пакеты из сетевого интерфейса и готовит к анализу.
- Preprocessor: Нормализует данные, собирает фрагментированные пакеты, декодирует TCP-потоки.
- Detection Engine: Применяет пользовательские правила к каждому пакету; совпавшие пакеты триггерят алерты или действия.
- Logging & Alerting: Захватывает детальные логи событий и уведомляет админов через email, syslog, сторонние интеграции.
- Output Modules: Настраиваемые интерфейсы для экспорта алертов в SIEM или дашборды.
Зачем разворачивать IDS?
- Непрерывная видимость в сетевой и хостовой активности.
- Настраиваемость под конкретный ландшафт угроз организации.
- Предотвращение или митигация ущерба от внутренних и внешних атак.
- Пользовательские дашборды упрощают инцидент-респонс.
- Быстрое обнаружение неавторизованных изменений файлов и нарушений политик.
Хотя IDS не всегда может указать источник атаки, его алерты в реальном времени позволяют быстрее локализовать и восстановиться. Для глубоких инсайтов или помощи в внедрении — делитесь вопросами в комментариях.
Датчик
- Освоение операторов using в C#: импорт, псевдонимы и статические директивы
- Ввод и вывод в Java: печать, чтение и форматирование данных
- Система сигнализации с детектором движения на Java и Reactive Blocks — Развертывание на Raspberry Pi и отправка SMS
- Укрепите систему обслуживания перед внедрением новых программ
- 3 ключевые причины установить систему обнаружения пешеходов на складе
- 5 основных стратегий сетевой безопасности для малого бизнеса
- Dryad Networks привлекает $2,1 млн сид-финансирования для развертывания IoT «Интернета деревьев» для раннего обнаруже…
- Почему IoT-детекция утечек воды Biz4Intellia повышает промышленную эффективность — 5 ключевых преимуществ
- Понимание портативных брайлевских дисплеев: ключевые инсайты и инновации
- Представляем AOM: Автоматизированная система для бесшовной координации сети телескопов