



Опрос Dell раскрывает повсеместные провалы безопасности в крупных предприятиях
Dell недавно провела опрос 2608 глобальных профессионалов, работающих в предприятиях с 250+ сотрудниками. Результаты потрясают и имеют последствия для любой организации, обрабатывающей частные или корпоративные данные.
Сегодня мы доверяем корпорациям нашу самую чувствительную информацию. Будь то Google, защищающая наши поисковые запросы, облачные сервисы, мониторящие наши данные здоровья, или сайты электронной коммерции, оберегающие наши финансы — ставки высоки.
Фишинг сотрудников за корпоративной информацией
Безопасность данных так же сильна, как процессы, ее защищающие. Многие высокопрофильные утечки происходят из фишинг-атак, обманывающих сотрудников раскрыть учетные данные или конфиденциальные данные. Отчет Verizon 2023 года выделил фишинг как топ-угрозу для энтерпрайз-безопасности.
Фишинг — форма социальной инженерии, где атакующий убеждает сотрудника раскрыть информацию, которую не должен. Частые тактики включают:
- Выдачу себя за доверенного вендора или IT-техника по телефону для запроса паролей.
- Отправку писем со спуфнутыми ссылками, имитирующими легитимные порталы, побуждая пользователей вводить учетные данные.
Смотрите также: Смогу ли эти китайские спутники обеспечить взломостойкую безопасность данных?
Что обнаружил опрос Dell
В опросе Dell по безопасности конечных пользователей 72% респондентов признались, что поделились бы чувствительными, конфиденциальными или регулируемыми корпоративными данными при определенных обстоятельствах. Причины варьировались:
- Поручение руководством — 43%
- Обмен с авторизованным получателем — 37%
- Низкий воспринимаемый риск и высокая воспринимаемая выгода — 23%
- Повышение собственной рабочей эффективности — 22%
- Повышение эффективности получателя — 13%
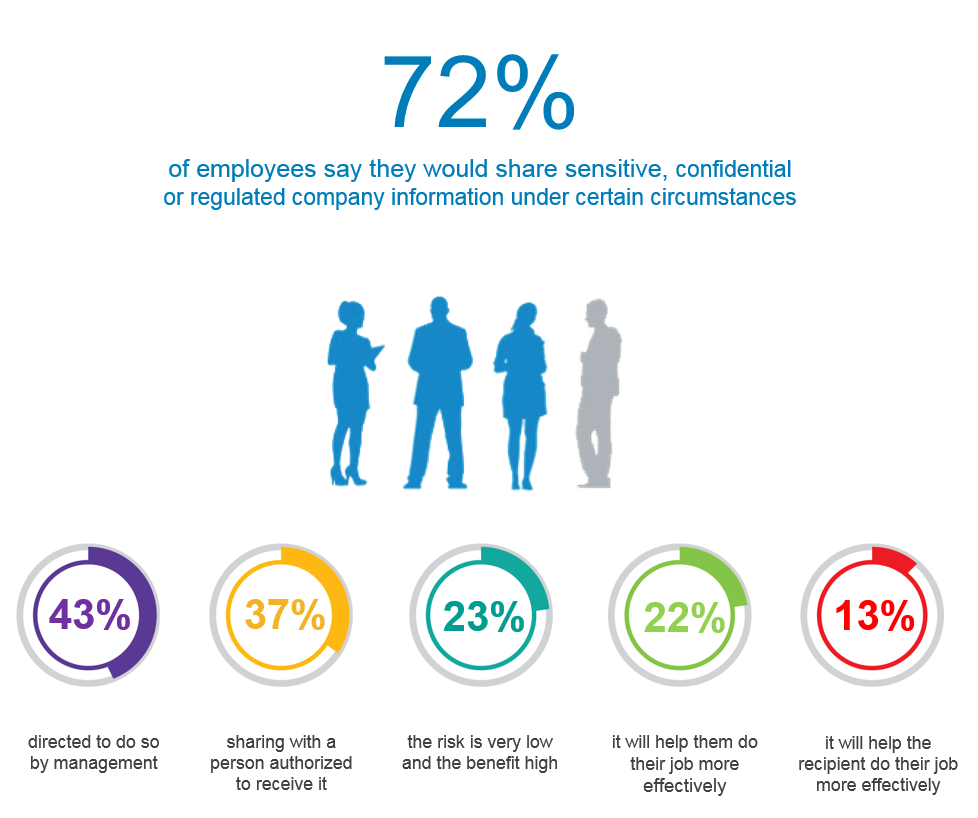
Данные раскрывают общий недостаток осторожности. Сотрудники часто идут на уловки, когда верят, что это поможет им работать эффективнее, воспринимая строгие протоколы безопасности как препятствия.
Небезопасные практики широко распространены
Небезопасные привычки обмена данными выходят за рамки прямого раскрытия. 45% участников признались в поведении, которое многие организации запретили бы.
- 46% подключались к публичному Wi-Fi при доступе к конфиденциальной информации, даже когда были доступны VPN или защищенный удаленный доступ.
- 49% использовали личные email-аккаунты для рабочей переписки — практика, подвергшая риску утечке данных несколько высокопрофильных чиновников США.
Например, в январе стало известно, что официальный Twitter-аккаунт президента США был защищен Gmail-адресом. Такие инциденты подчеркивают риски использования личной почты для чувствительных коммуникаций.
Эти выводы иллюстрируют, как доброжелательные сотрудники могут нечаянно компрометировать корпоративную безопасность. Надежда в том, что такие инсайты замотивируют IT-лидеров и бизнес-исполнителей уточнить протоколы безопасности и воспитать культуру соответствия.
Интернет вещей
- 5 ключевых практик безопасности для защиты данных с AWS Backup
- Оценка IT-рисков: стратегии, фреймворки и лучшие практики для защиты бизнеса
- Защита legacy-инфраструктуры для успеха IoT
- Навигация по вызовам безопасности в сетях 5G и IPv6 нового поколения
- Готово ли ваше производство к IoT? Практическое руководство
- Превращение данных IoT в бизнес-ценность: практическое руководство
- Использование IoT-данных для производственного совершенства
- Tableau: превращение сырых данных в стратегические инсайты
- Раскрытие инвестиционной ценности через стратегическую автоматизацию безопасности
- Максимизируйте преимущество вашей организации: превращение данных в стратегические инсайты