



Неконфигурированные IoT-устройства: скрытая угроза вашему умному дому
Пролиферация коннектед приборов превратила повседневные объекты в «умные» устройства. Пока эта коннективность предлагает удобство, она также вводит значительные пробелы в безопасности, по словам Кена Манро, партнера Pen Test Partners.
Многие потребители покупают IoT-продукты и оставляют их в дефолтном состоянии, эффективно обращая с ними как с открытыми, нешифрованными Wi-Fi точками доступа. Эта практика создает уязвимую точку входа, которую атакующие могут эксплуатировать без спецзнаний.
Несмотря на отраслевые адвайзоры, конкретный риск неконфигурированных устройств остается в значительной степени неадресованным как в гайдлайнах производителей, так и в регуляторных фреймворках, включая Кодекс практики по безопасности потребительского IoT.
Векторы атаки
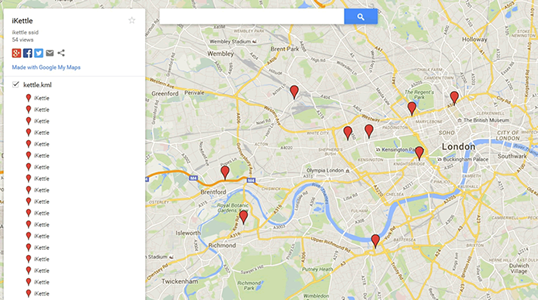
Идентификация неконфигурированного устройства проста. Атакующий может локализовать SSID через геолокационные сервисы вроде wigle.net. Частые примеры включают:
- Чайники — SSID:
iketttle - Джакузи — SSID:
BWGSPa - Google Chromecast — SSID:
Chromecast - LG кондиционеры — SSID:
LGE_AC - EcoWater умные смягчители воды — SSID:
H2O-6c
Как только SSID известен, атакующий просто скачивает соответствующее приложение, коннектится к точке доступа и получает контроль.
Bluetooth-устройства несут даже больший риск. Многие лишены механизмов аутентификации, позволяя любому близкому устройству свободно париться. Это слепое принятие может дать атакующим бэкдор в домашнюю или корпоративную сеть.
Мы наблюдали такой сценарий в энтерпрайз-настройке, где неконфигурированный скринкастер, установленный AV-инженером, замостил проводную и беспроводную корпоративную сеть, обходя контролы безопасности.
Неконфигурированные устройства часто остаются на складах до отгрузки, означая, что они прибывают с устаревшей прошивкой. Один раз подключенные к сети, они становятся приманивающими целями для rogue прошивки-деплойментов, способных включить перехват или другие вредоносные активности.
Долгосрочные устройства — умные лампы, термостаты и т.д. — особенно проблематичны, потому что пользователи часто игнорируют обновления, оставляя их экспоузд на длительные периоды.
Решения
Дизайн-изменения могут смягчить этот риск. Простая физическая кнопка, которую нужно нажать для инициации беспроводного или Bluetooth-паринга, заставила бы пользователей сознательно авторизовывать каждое соединение, драматически снижая случайную экспозицию.
Другой стоимо-эффективный подход — шиппить все IoT-устройства с отключенными по умолчанию радио-модулями. Пользователи могут затем включить коннективность только когда готовы управлять ассоциированными обязанностями безопасности.
В конечном счете, владение технологией должно лежать на потребителе, а не на производителе. Давая пользователям выбор держать устройства офлайн, мы можем предотвратить превращение наших умных домов в локальные Wi-Fi атакующие поверхности.
Автор — Кен Манро, партнер, Pen Test Partners.
Интернет вещей
- Синергия Cellular IoT и Bluetooth LE: подход к связности нового поколения
- Почему IoT-устройства с Wi‑Fi создают растущую угрозу безопасности
- Защита вашей IoT-экосистемы: экспертные стратегии против ransomware и киберугроз
- Хакинг встроенного железа для IoT-устройств: инструменты, техники и бизнес-импликации
- Enterprise IoT адопшн скакает — почему растут риски безопасности
- Защита будущего в $6 трлн: почему стандарты и регулирование IoT критичны
- Снижение киберрисков IoT: стратегии и страховые решения
- AIoT: как искусственный интеллект усиливает интернет вещей
- Как IoT революционизировал здравоохранение во время пандемии Covid-19
- Устранение слепой зоны IoT в постпандемийном мире