



Загадочные программы раскрытия уязвимостей оставляют IoT и системы промышленного управления беззащитными
Большинство продуктовых уязвимостей сегодня находят независимые исследователи, а не сами вендоры, создавая лагеревое воздействие по всей отрасли.
Устройства Интернета вещей (IoT) и систем промышленного управления (ICS) становятся горячей точкой для высоко-серьезных дефектов. Последний отчет Claroty ICS Risk & Vulnerability Report отмечает, что более 600 критических или высоко-серьезных проблем были раскрыты только в первой половине этого года. Почти четверть этих дефектов не имеют исправления или могут быть лишь частично устранены, и многие могут быть эксплуатированы удаленно для вывода компонентов из строя.
Недавний пример — кластер BadAlloc, обнаруженный в реальном времени операционных системах (RTOS) и ассоциированных библиотеках от множественных поставщиков. Атакующие могут использовать эти уязвимости для denial-of-service или удаленного выполнения кода, угрожая всей цепочке поставок ПО.
нажмите для полноразмерного изображения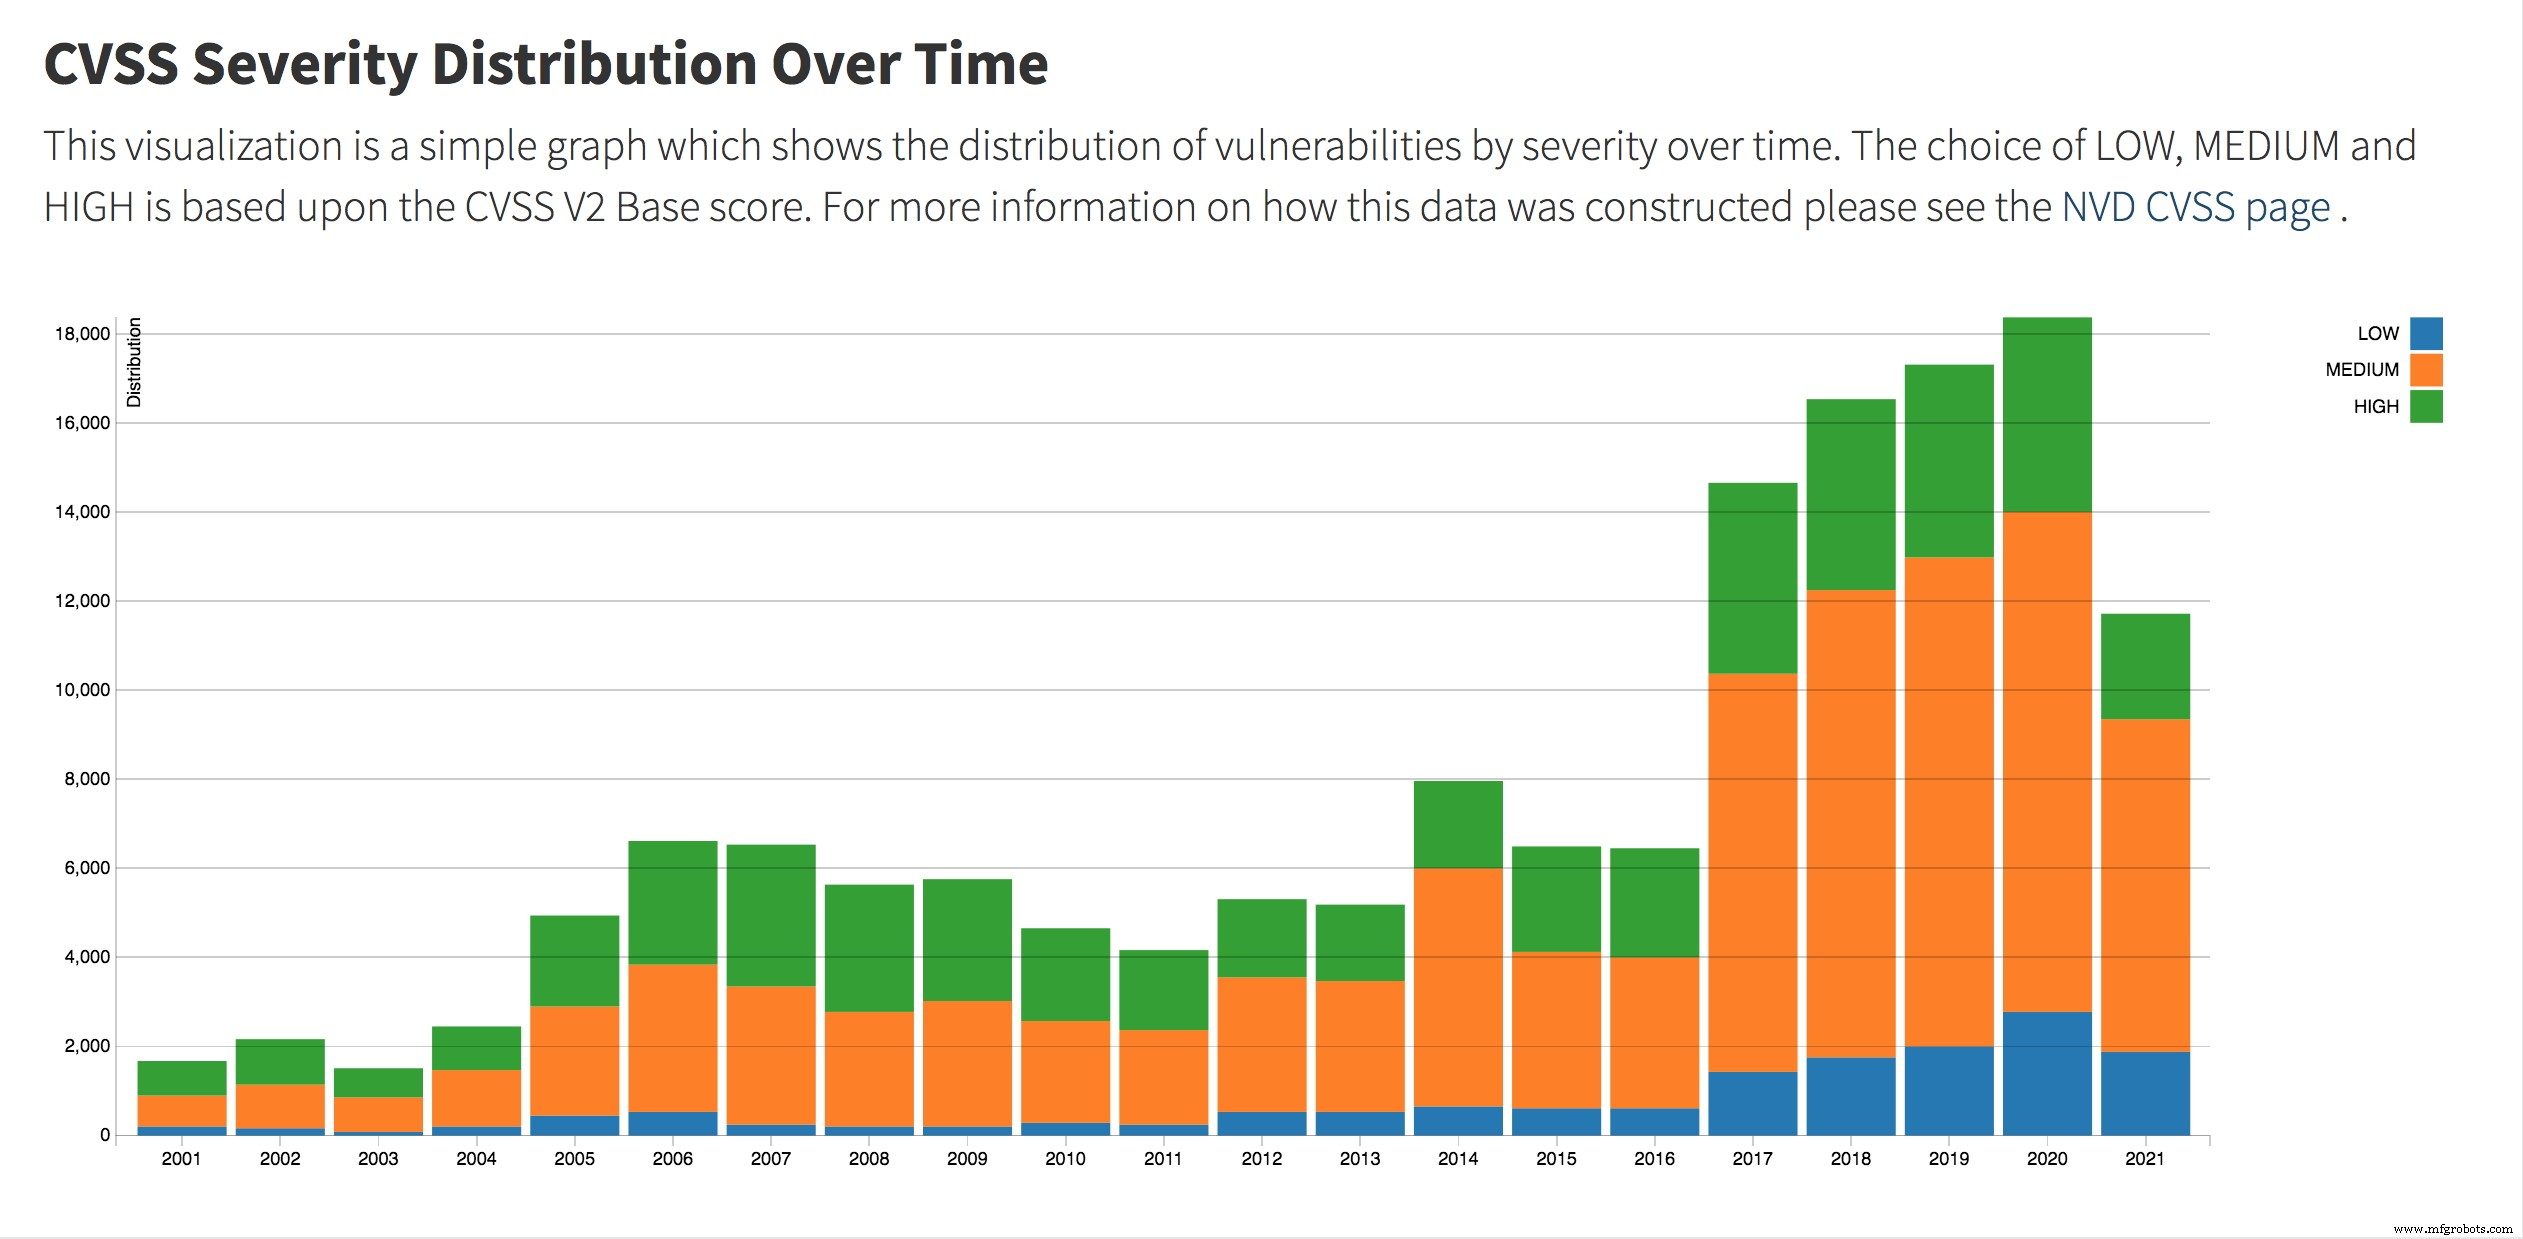
(Источник: National Institute of Standards and Technology)
Миллионы IoT, операционных технологий (OT) устройств — включая транспортные средства и медицинское оборудование — потенциально под риском. Тем не менее многие OEM и владельцы активов не знали об этих дефектах до того, как Microsoft раскрыла их в апреле.
Программы раскрытия уязвимостей (VDP) были созданы для преодоления этого разрыва. Как объясняет Ultimate Guide 2021 Bugcrowd, VDP «предоставляют механизм для идентификации и устранения уязвимостей, обнаруженных вне типичного цикла разработки ПО». Они обычно запускаются федеральными агентствами, отраслевыми группами или крупными вендорами.
Нет согласованности между программами
В сентябре 2020 года Агентство по кибербезопасности и инфраструктуре (CISA) выпустила обязательную директиву, требующую от федеральных агентств публиковать свои политики раскрытия уязвимостей — инициатива, приведшая к пролиферации разнородных VDP. Платформа VDP CISA, предоставляемая Bugcrowd и EnDyna, служит гражданским федеральным агентствам как централизованный хаб для исследователей для репортинга проблем безопасности на веб-сайтах агентств.
Рон Брэш
Однако большинство VDP фокусируются на продуктовых уязвимостях вместо процессных или конфигурационных слабостей, и между ними мало выравнивания. «Эти программы все по разному: даже американские федеральные агентства делают свое собственное дело», — говорит Рон Брэш, директор по кибербезопасным инсайтам в Verve Industrial Protection, в EE Times. «Ни одна из них не настроена для максимальной эффективности». Даже уважаемые фреймворки вроде NIST и ISO/IEC страдают от несоответствий в репортинге, принуждении и рабочих процессах устранения.
Брэш также подсвечивает пробел в прозрачности. Федеральные агентства не владеют коммерческими off-the-shelf (COTS) продуктами, которые они закупают, действуя вместо этого как посредники. «Люди, полицейские эти продукты, не имеют глубоких технических знаний, бюджетных ограничений и узких мест одобрения», — отмечает он, делая трудным принуждение вендоров к выпуску исправлений или обеспечению соответствия.
Неопределенность владения расширяется и на советы. Крупные вендоры часто заявляют ответственность, но фрагментированные бизнес-юниты и мульти-вендорные продуктовые стеки дальше размывают ответственность. «Поскольку каждый продукт может комбинировать множественные продукты, количество вендоров умножается еще больше», — наблюдает Брэш.
Ограничения системы репортинга CVE
CISA хостит два центральных американских VDP: Национальную базу данных уязвимостей (NVD) в NIST и программу Common Vulnerabilities and Exposures (CVE), управляемую MITRE, обе каталогизирующие публично известные уязвимости. CISA также публикует ICS-CERT советы, детализирующие эксплойты и операционные проблемы.
«Даже если мы игнорируем процесс раскрытия и исследовательские аспекты, CVE система архаична и сложна», — аргументирует Брэш. «Владельцы активов часто не имеют экспертизы для интерпретации OT/ICS советов, веду к параличу перед лицом 압倒ных данных». Сложность очевидна в YouTube-презентации Брэша, праймере на навигации по CVE записям.
Кроме того, CVE база данных не захватывает каждую уязвимость. Согласно Risk Based Security, 2 158 уязвимостей были опубликованы в июле, 670 из которых не имели CVE идентификатора.
Джон Джексон, основатель Sakura Samurai, отмечает, что «CVE покрытие фокусируется на широко используемом ПО; дефект, уникальный для логики или сервера одной компании, может никогда не появиться в базе данных».
Федеральные VDP в основном таргетируют федеральные агентства, с ограниченными ресурсами для коммерческих сущностей. Пока некоторые отрасли имеют посвященных регуляторов — таких как Североамериканская корпорация по надежности электроэнергетики (NERC) для утилити — эти фреймворки могут сдвигаться с изменением политики.
«Некоторые open-source проекты управляют раскрытием уязвимостей эффективно», — говорит Брэш. «Определенные части ядра Linux имеют надежные процессы, в то время как другие отстают. Даже в более широкой Linux экосистеме практики безопасности широко варьируются».
Вызовы репортинга и раскрытия
Отсутствие стандартизации в репортинге ставит исследователей в невыгодное положение, особенно когда юридические риски нависают под Computer Fraud and Abuse Act (CFAA). «Многие VDP требуют от исследователей воздерживаться от обсуждения находок, не предлагают компенсации и надзираются не-безопасностным персоналом», — предостерегает Джексон. «Эта среда препятствует сотрудничеству и ослабляет общую позу безопасности».
Отчет NTIA 2016 года нашел, что 92% исследователей вовлечены в координированное раскрытие, но 60% цитируют юридические угрозы как сдерживающий фактор, и только 15% ожидают баунти — хотя 70% ожидают регулярную коммуникацию о баге. Руководство Bugcrowd 2021 года сообщает, что 87% организаций с VDP получили критическую уязвимость через программу, но только 79% фактически компенсируют исследователей за значимые находки.
Учитывая интрикатость встроенных, IoT и промышленных продуктовых уязвимостей, Брэш призывает к стандартизированному фреймворку раскрытия. Он видит реестр — аналогичный автомобильным системам реколлов — для встроенных IoT-устройств, гарантирующий, что OEM и системные интеграторы информируют владельцев активов своевременно. «С четкой записью уязвимостей владельцы могут выбрать принятие риска, применение патчей или замену оборудования, зеркаля процесс реколла авто», — утверждает он.
>> Эта статья изначально публиковалась на нашем партнерском сайте EE Times.
Интернет вещей
- Защита промышленного IoT: практическая дорожная карта
- Революция безопасности прошивки: TCU Axiado как защита следующего поколения
- Почему промышленные IoT-системы — главные цели для кибератак — и как их защитить
- IoT-безопасность — кто несет ответственность?
- Подъём IoT: Почему безопасность должна быть встроена с первого дня
- Безопасность IoT: преодоление барьеров внедрения
- Ретрофит кибербезопасности: защита легаси промышленных систем в эпоху IIoT
- Защита IoT-устройств с помощью технологии десепшена (deception technology)
- Чек-лист безопасности ICS: 8 проверенных шагов для защиты систем промышленного управления
- Уязвимости цепочки поставок угрожают безопасности промышленного IoT