



Сообщество-драйвенный Hardware CWE: новый фреймворк для идентификации слабостей дизайна безопасности
Современные компьютерные системы более продвинуты — и сложнее — чем когда-либо, а изощрённость кибератак эскалирует невиданными темпами. Пока индустрия долго фокусировалась на закалке софта, атакующие всё чаще нацеливаются на железный слой, эксплуатируя уязвимости, возникающие на стадиях дизайна, производства и эксплуатации.
Академические и индустриальные исследования задокументировали продвинутые hardware-based атаки — часто смешивающие железо и софт — демонстрируя, что публичные знания дают хакерам значительное преимущество. Железные дизайнеры, однако, лишены унифицированной таксономии и shared knowledge base, сравнимых с давно устоявшимися Common Weakness Enumeration (CWE) и Common Vulnerabilities and Exposures (CVE) для софта.
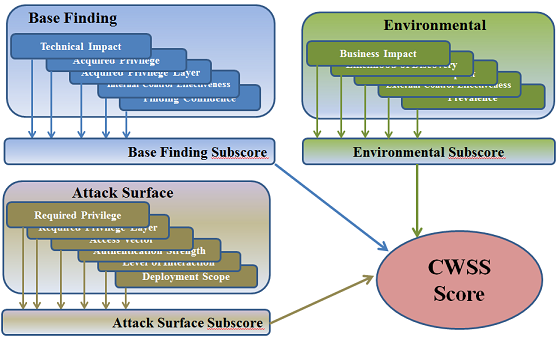
Софтверные архитекторы и разработчики полагаются на Mitre-разработанные CWE и CVE базы для идентификации и избегания security flaws в коде. Эти ресурсы позволяют коллективные усилия по детектированию, каталогизации и ремедиации уязвимостей по всей софтверной экосистеме.
Поскольку железо становится основной мишенью, индустрии должно установить равно всеобъемлющий репозиторий для слабостей железного дизайна. Такой фреймворк усилил бы практиков для адресации ключевых вопросов:
- Где критические железные entry points в моём дизайне?
- Какие слабости дизайна нужно мониторить наиболее близко?
- Как температурные, вольтажные или токовые excursions влияют на свойства устройства, и как атакующие могут эксплуатировать эти аномалии?
- Каковы потенциальные импакты успешной железной атаки на устройство, софтовый стек и общую систему?
- Какие недавние инциденты иллюстрируют эти уязвимости?
- Как validation команды могут детектировать и митигировать flaws рано в жизненном цикле продукта?
- Какие стратегии митигации существуют, и каковы их cost-effectiveness trade-offs?
Для удовлетворения этой нужды essencial стандартизированный, открыто доступный язык для железной безопасности — позволяющий исследователям, вендорам и дизайнерам эффективно делиться находками и best practices.
В знаковом milestone Intel и Mitre партнерились летом для запуска первой версии hardware-центричного CWE. В феврале 2020 г. Mitre выпустила CWE 4.0, расширив фокус за пределы софта для включения уязвимостей железного дизайна. Цель — помочь дизайнерам узнавать потенциальные pitfalls в конкретных IP-блоках и обучать будущих профессионалов частым железным ошибкам.
Новый CWE Hardware Design View уже перечисляет 30 железных проблем, часто упускаемых. Они организованы в высокоуровневые категории: Manufacturing and Lifecycle Management, Security Flow, Privilege Separation, General Circuit and Logic, Core and Compute, Memory and Storage, Cryptographic Primitives и др.
Хотя это crucial первый шаг, коллекция будет расти по мере вклада сообщества новых записей и примеров. Индустрия, академия и гос-стейкхолдеры должны коллаборировать для расширения и уточнения этой кумулятивной hardware CWE.
Надёжный hardware CWE позволит архитекторам реализовывать proven митигации, держать дизайнеров в курсе secure-by-design практик, и позволять verification инженерам детектировать уязвимости по всему развитию. Исследователи могут легче pinpoint системные железные риски, разрабатывать эффективные фиксы и коллаборировать между дисциплинами. В конечном счёте, комплексный открытый hardware CWE ускоряет эволюцию безопасного железа для устройств, от которых мы зависим ежедневно.
Слишком долго классификация железных слабостей казалась дающейся с трудом. Поскольку железо остаётся prime attack vector, срочность каталогизации и оценки этих уязвимостей — на уровне софтовых угроз — никогда не была больше. CWE 4.0 даёт solid foundation для индустрии для объединения вокруг, fostering shared language и более безопасную железную экосистему.
>> Эта статья изначально опубликована на нашем партнёрском сайте EE Times.
Встроенный
- Избегайте дорогих сюрпризов в проектировании коннектед железа: проверенные стратегии
- Блок управления (Control Unit) в CPU: компоненты и проектирование
- Mouser имеет в наличии OPTIGA Trust X от Infineon — готовое аппаратное решение безопасности для IoT, умных домов и др.
- Lattice MachXO3D FPGA укрепляет аппаратную безопасность с Root-of-Trust функциями
- Аппаратная безопасность ведет IIoT: тампер‑устойчивость, быстрый вход на рынок, сильная защита для производств…
- Microchip запускает Trust Platform: безопасные, пред‑провижинированные IoT hardware решения
- Renesas RX23W MCU укрепляет IoT-безопасность с Bluetooth 5.0
- Как аппаратные ускорители питают современные ИИ системы
- Обновленное руководство: Проектирование нестандартных корпусов для материнских плат ATX, Mini-ITX и Micro-ATX
- Инженеры Пурдью разработали скрытый дизайн транзистора для защиты чипов от обратной инженерии