



Укрепление безопасности в автосистемах: защита будущего коннектед автомобилей
В будущем инфотейнмент-системы будут выполнять все больше задач. (Изображение: Fotolia)
В 2015 году Audi AG, BMW Group и Daimler AG заплатили в сумме 2.8 млрд евро за поглощение геоданных компании Nokia. Значимость навигационных систем на заре автономного вождения не может быть переоценена. Точное позиционирование требуется для высокоавтоматизированного и даже автономного вождения. Для этого самыми важными компонентами являются точность GNSS Galileo, ожидаемая к финалу, и высококачественные карты. Карты HERE (ранее Nokia, ранее NAVTEQ), по словам компании, уже используются в четырех из пяти систем навигации в Европе и Северной Америке. Инвестиции 2015 года и все последующие участия, кажется, окупились. Но как навигационные системы защищены от пиратов ПО? Используют ли лицензиаты доступные технические возможности для достаточной защиты данных? Ответ, вероятно, нет.
Обычно SD-карты памяти используются для загрузки картографических данных в навигационную систему. Обычно образ данных на них зашифрован — но только программно. Этот тип защиты от копирования, видимо, относительно легко обойти, так как ключ шифрования контента должен быть как-то выведен из публично читаемого идентификатора карты на самой же карте. Атакующий — не зная ключа шифрования — полностью клонирует карту, то есть копирует зашифрованный контент и клонирует идентификатор карты. Это реальность в эпоху интернета. Неважно лицензия или защита от подделок или опция надежного центрального лицензионного инвентаря.
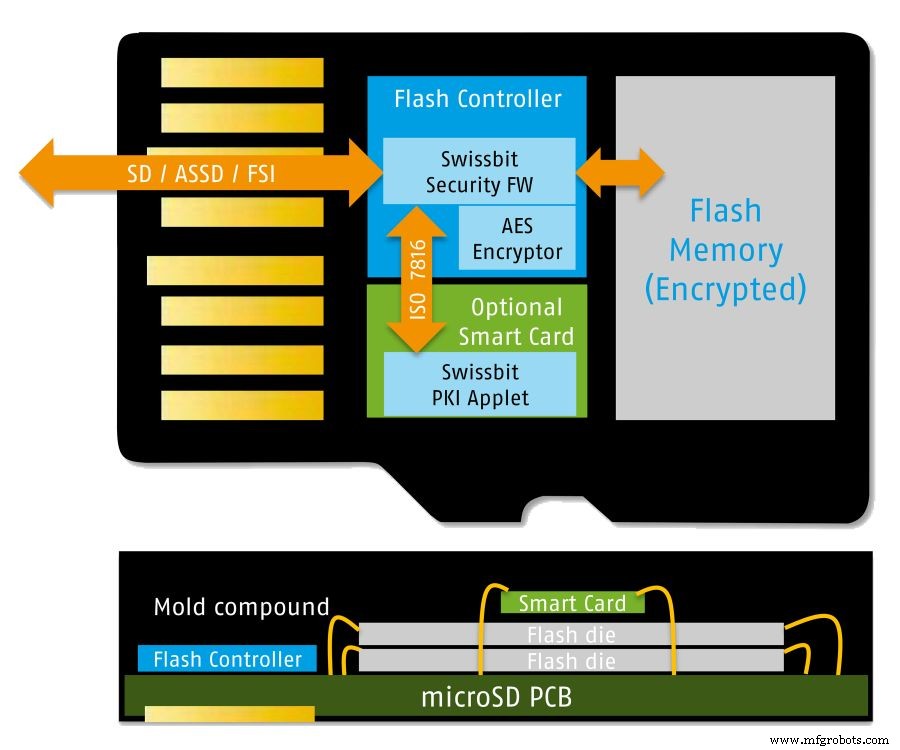
Дизайн безопасной microSD карты памяти с Secure Element (Изображение: Swissbit)
Защита от копирования, с другой стороны, требует скрытой аутентификационной фичи, которая не может быть пиратской. Уже существуют решения, использующие флеш-карты памяти в поле. Swissbit специализируется на долговечных продуктах памяти для промышленного использования с долгосрочной доступностью и предлагает карты памяти с фичами безопасности. Эти безопасные карты памяти комбинируют флеш-чип памяти, опциональную SmartCard и флеш-контроллер. Ее специальная прошивка с интегрированными AES и HASH алгоритмами позволяет множество безопасных сценариев применения.
Опционально интегрированная JavaCard SmartCard сертифицирована по Common Criteria Level EAL 5+. Комбинация идентификатора со стандартной data-памятью предлагает технически элегантное решение. Защищенные от прослушки мобильные телефоны, bodycams и подделка-устойчивые кассовые аппараты уже закреплены этим типом карты. Простота распространения и загрузки контента не пострадает. Обновление высокоразрешающей карты стало бы стресс-тестом — по производительности и стоимости — для мобильных тарифов. Домашняя загрузка или простая замена механиком гарантирует нужную простоту.
Подход с потенциалом
Использование модулей флеш-памяти с Secure Element дает прямые выгоды, такие как получение контроля над данными навигационной системы и возможность обеспечить соблюдение лицензионных термов. Тем не менее, этот подход предлагает широкий спектр сценариев применения, касающихся защиты данных и кибербезопасности в автомобилях. Инфотейнмент-системы — платформы, предлагающие базу для дальнейших коммуникационных сервисов. Эти системы становятся все важнее как интерфейс к ICT устройствам и интернету. При предложении платных сервисов для этого, получении ценного медиа-контента, оплате проездных, или поддержке e-charging кейсов, вопрос уникальной идентичности и, таким образом, безопасной аутентификационной сущности возникает снова.
Здесь карты памяти с интегрированной SmartCard предлагают идеальное решение — особенно потому, что они могут быть безопасно спарены с автомобилем и легко заменены при необходимости. Тщательное рассмотрение следует предпринять перед отказом от SD-карт ридера как интерфейса на инфотейнмент-устройствах. Используя релевантные карты, новые функции могут быть ретрофитнуты и непрерывно защищены на высшем криптографическом уровне.
Безопасность как аспект функциональной безопасности
В последние годы все большее нетворкинг внутри и вне машины — например, Car2Car Communication — сделало безопасность в смысле защиты от кибератак предметом дебатов, в основном на фоне возможных эффектов на функциональную безопасность. Предложение использовать модули памяти с Secure Element, представленное здесь, также интересно касательно трафика данных в электрических автосистемах. Коммуникация электронных блоков управления (ECU) через шины могла бы быть зашифрована, если, например, embedded multimedia controller (eMMC) с Secure Element служит Trusted Platform Module на узлах. Благодаря этой аутентификационной фиче, риск подделки внутриавтомобильных коммуникаций может быть предотвращен.
В машине есть две категории функциональной безопасности: security-related и non-security-related. Это различие обычно делается так, чтобы, например, инфотейнмент-система не имела доступа к safety-related системам на платформе. Однако даже для non-safety-related элементов, опция обеспечения гибкой и устойчивой кибербезопасности требуется, потому что жизненный цикл автомобилей легко превышает 10 лет. К тому моменту многие еще неочевидные требования должны будут быть выполнены, такие как сбор платы за проезд, биллинг e-зарядов, платные value-added медиа-сервисы, подписки на обновления навигационных карт и многое другое. Добавленная ценность инфотейнмент-системы будет расти, так как она выполняет все более важные задачи. С другой стороны, авто IT-системы будут подвергаться все более изощренным атакам со временем.
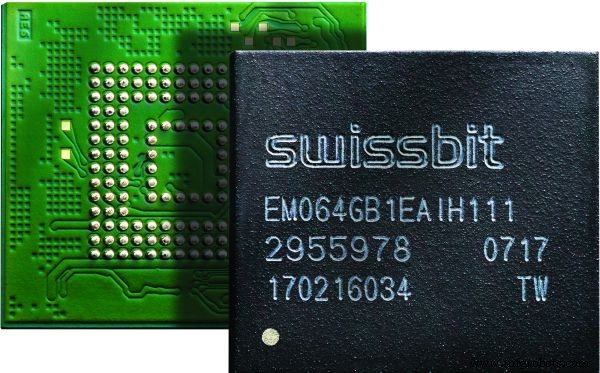
Коммуникация ECU через шины могла бы быть зашифрована, если, например, eMMC с Secure Element служит Trusted Platform Module на узлах. (Изображение: Swissbit)
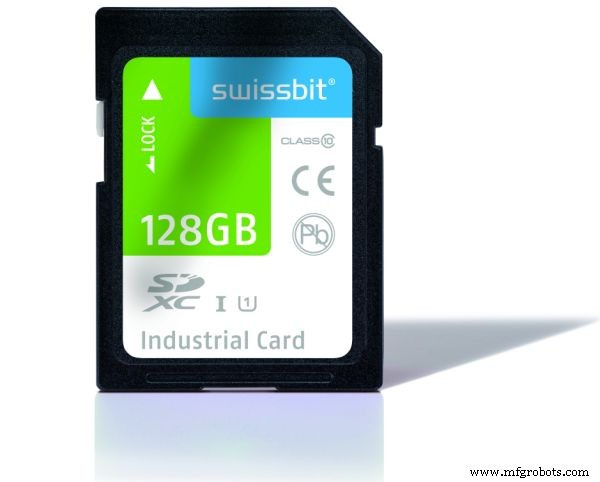
Безопасная заменяемая среда хранения, такая как SD Memory Card от Swissbit, была бы подходящим решением для поддержания безопасности инфотейнмент-системы в актуальном состоянии в течение жизненного цикла автомобиля. (Изображение: Swissbit)
По причинам безопасности и предосторожности, гибкий, заменяемый Secure Element в карте памяти должен быть предусмотрен для защиты будущего бизнеса. British Standards Institution (BSI) требует последовательного применения state-of-the-art технологий, чего не удается достичь для security-решений, которым несколько лет, и особенно чисто программных, которые предлагают нужную гибкость, но никогда не нужную долгосрочную безопасность. Поэтому желательно сохранять опцию заменяемого hardware security module. Еще одна выгода помимо легкой модификации и ретрофита: разные софт-зависимые конфигурации одной модели легко управляются.
(Изображение: Fotolia)
Все варианты конфигурируются, и с помощью Secure Element на карте памяти те, что куплены клиентом, активируются — эффективный способ упростить вариативность вариантов в производстве. И при выборе между припаянной и съемной флеш-памятью, следует учитывать негативный эффект на долговечность NAND чипов в модулях памяти, вызванный комбинацией частого доступа и сложных тепловых условий в авто. Это означает, что для карт памяти, которые не могут быть заменены механиком, нужны значительно более дорогие решения.
Защита карт с помощью карт памяти с фичей безопасности — лишь один пример приложения, где комбинация карты памяти и SmartCard позволяет более высокий градус контроля и безопасности. Когда движемся к информационно-коммуникационным технологиям и потребительской электронике, преобладают другие соображения безопасности, циклы разработки и рыночные механизмы, чем в автопроизводстве; таким образом, использование заменяемого стандартного элемента дает опцию создать высокий уровень безопасности с hardware-based криптографией, оставаясь перманентно гибким по интеграции дополнительных сервисов.
>> Эта статья изначально опубликована на нашем сестринском сайте, EE Times Europe.
Встроенный
- Освоение облачной безопасности: проверенные стратегии снижения рисков и защиты организации
- Микропроцессоры: эволюция вычислений с запрограммированной памятью
- ST Microelectronics демонстрирует 28 нм FD-SOI MCU с встроенным PCM для powertrain, ADAS и электрификации
- Swissbit демонстрирует передовые аппаратные решения безопасности для IoT на it‑sa
- Melexis запускает ASIL‑готовый Холл‑сенсор для безопаснокритических автосистем
- Ретрофит кибербезопасности: защита легаси промышленных систем в эпоху IIoT
- Чек-лист безопасности ICS: 8 проверенных шагов для защиты систем промышленного управления
- Безопасность IoT: Защита ваших подключенных устройств
- Инновации на колесах: как периферийные вычисления трансформируют автопром
- Бесшовная интеграция данных QC-измерений в производственные системы для повышения OEE