



Безопасность IoT: понимание и защита от Mirai, Stuxnet и других кибератак
 Примечание редактора: Защита Интернета вещей критична не только для защиты потоков данных и ПО в каждом IoT-приложении, но и для сохранения корпоративных ресурсов, зависящих от этих приложений. Безопасность IoT — сложный вызов, требующий систематического подхода к идентификации угроз и внедрению эффективных стратегий митигации.
Адаптировано из Internet of Things for Architects, автор Перри Ли.
Глава 12. Безопасность IoT
Автор: Перри Ли
Анатомия кибератак на IoT
Пока область кибербезопасности обширна, эта глава фокусируется на трёх репрезентативных векторах атак на базе IoT, иллюстрирующих широту угроз по железу, сетям, протоколам, облачным компонентам и ОС. Понимание этих модальностей атак позволяет архитекторам проектировать устойчивые оборону.
- Mirai: Самая разрушительная DDoS-кампания в истории, исходившая от небезопасных IoT-устройств по всему миру.
- Stuxnet: Кибер-оружие нации-государства, таргетировавшее промышленные SCADA PLC, вызвавшее необратимый ущерб иранским уран-обогащающим центрифугам.
- Chain Reaction: Исследовательский proof-of-concept, демонстрирующий, как простой LED-светильник может скомпрометировать PAN-уровневые сети без интернет-соединения.
Разбирая эти угрозы, дизайнеры могут выбирать подходящие технологии и процессы для превенции подобных инцидентов.
Mirai
Mirai — малварь, впервые появившаяся в августе 2016, инфицировавшая Linux-базированные IoT-устройства и формировавшая ботнет, способный запускать массивные DDoS-атаки. Высокопрофильные жертвы включали блог по безопасности Krebs on Security, DNS-провайдера Dyn и телеком-оператора Lonestar Cell, среди прочих. Влияние ботнета ощутилось по спектру сервисов — Sony PlayStation, Amazon, GitHub, Netflix, PayPal, Reddit, Twitter — когда Dyn был перегружен.
На пике Mirai инфицировала примерно 600 000 устройств, преимущественно IP-камеры, DVR, роутеры, VOIP-телефоны, принтеры и set-top боксы. Малварь распространялась в три стадии:
- Discovery: Mirai выполняла асинхронный TCP SYN-скан для SSH/Telnet на портах 23 и 2323, уважая черный список 3.4 млн IP-адресов (например, US Postal Service, Hewlett Packard, Department of Defense). Скорость сканирования в среднем 250 байт/с — умеренная скорость, подходящая для ограниченных IoT-устройств.
- Credential Brute‑Force: Малварь пыталась 62 комбинации логин/пароль. Успешные логины raportировались на центральный command-and-control (C2) сервер.
- Infection & Persistence: Лоадер-бинарник идентифицировал архитектуру цели (32-бит ARM, MIPS или X86) и развёртывал device-specific пейлоады. Конкурирующие процессы на портах 22/23 терминировались, лоадер обфусцировался и удалялся для избежания детекта. Бот оставался спящим до получения команды C2.
DDoS-тактики Mirai включали SYN floods, GRE IP network floods, STOMP floods и DNS floods. За пять месяцев ботнет выполнил 15 194 команд атаки против 5042 интернет-сайтов, генерируя пики 623 Гбит/с — записывая самую мощную DDoS-атаку на дату.
click for larger image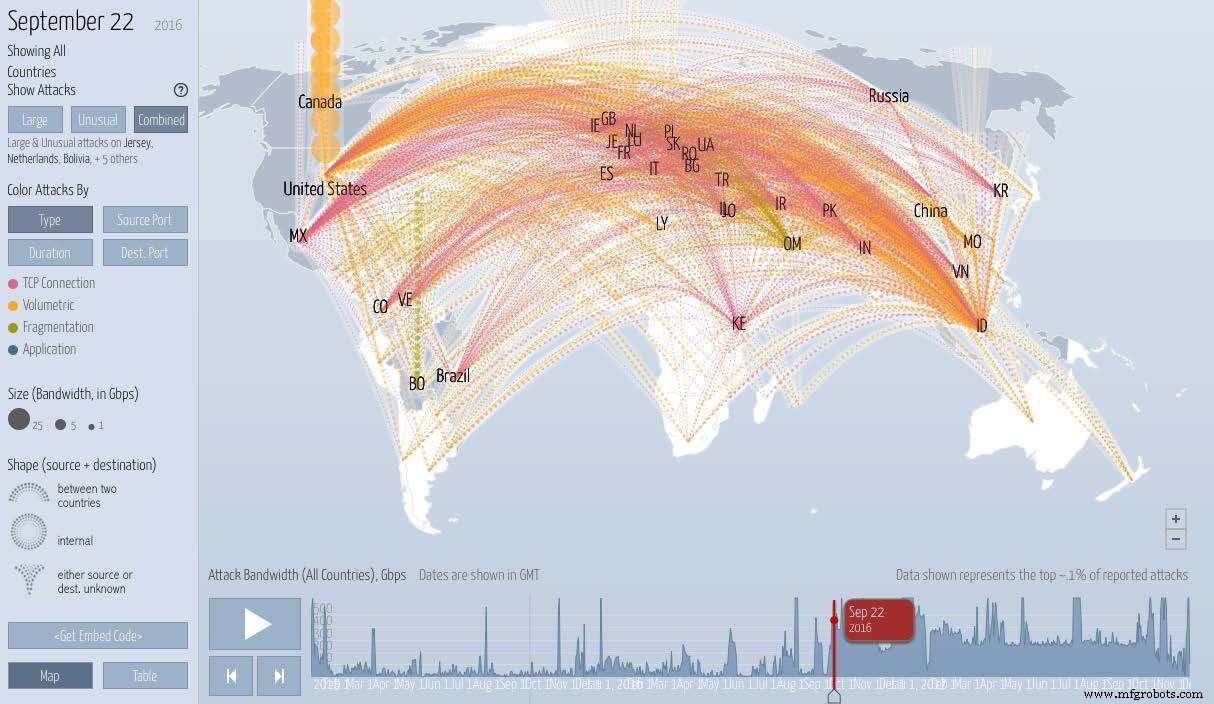
Вид Mirai DDoS атаки на сайт Krebs on Security; courtesy of www.digitalattackmap.com
Stuxnet
Stuxnet представляет первый документированный кибер-оружие, спроектированное для постоянного повреждения промышленной инфраструктуры другой нации. Червь таргетировал Siemens S7‑300 PLC, контролирующие критические SCADA системы. Его пейлоад был спроектирован для изменения вращательной скорости моторов в промышленном оборудовании — конкретно насосов и уран-обогащающих центрифуг — через модификацию slave variable frequency drives, работающих на 807 Гц и 1210 Гц.
Тонкость Stuxnet лежала в её многостадийных zero-day эксплойтах, rootkit-возможностях и точности, с которой она перепрограммировала PLC-логику, вызывая катастрофические сбои без оповещения операторов.
Продолжение на странице две этой статьи >>
Интернет вещей
- Защита промышленного IoT: практическая дорожная карта
- Защита IoT: защита вашей сети от кибератак
- Защита вашей IoT-экосистемы: экспертные стратегии против ransomware и киберугроз
- IoT-безопасность — кто несет ответственность?
- Подъём IoT: Почему безопасность должна быть встроена с первого дня
- Безопасность IoT: преодоление барьеров внедрения
- Будущее IoT-безопасности: экспертные стратегии для более безопасного подключенного мира
- Внедрение IoT-устройств топлит растущие киберугрозы: что должны делать правительства
- Защита IoT-устройств с помощью технологии десепшена (deception technology)
- Основы безопасности IoT: защита устройств от современных киберугроз